#1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 yowise/cve-2022-26923
Scrittura tecnica dettagliata e proof-of-concept per CVE-2022-26923, una vulnerabilità di escalation dei privilegi dei servizi certificati di Active…
 shoucheng3/jenkinsci__git-client-plugin_cve-2019-10392_2-8-4
Plugin Jenkins che fornisce API Git per operazioni di repository automatizzate tra cui fetch, checkout, merge e tag, con supporto per…
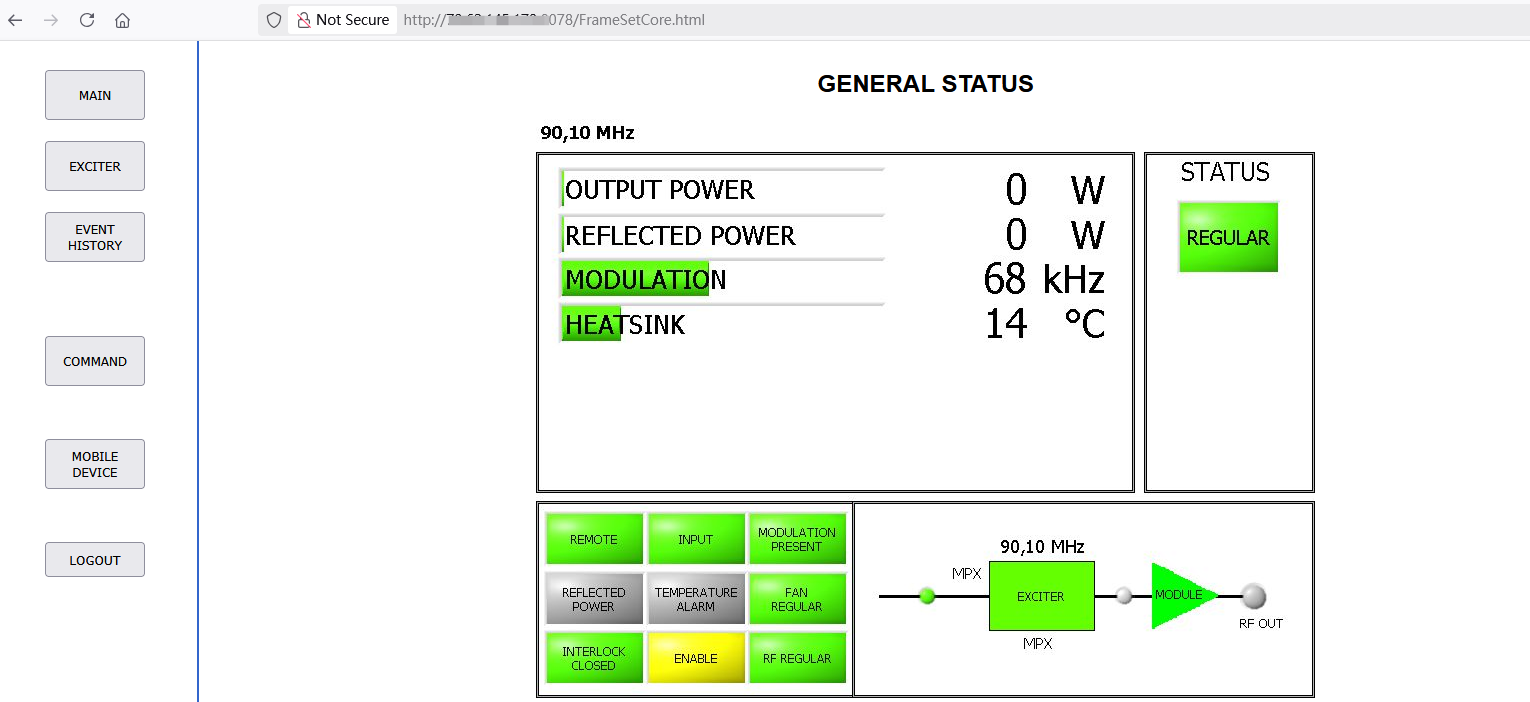 p0et08/electrolink-fm-dab-tv
Esiste un POC per CVE-2025-51040, una vulnerabilità di accesso non autorizzato nel sistema di gestione web del trasmettitore FM/DAB/TV Electrolink.
 stefandorresteijn/cve-2021-39409
Registrazione dell'account amministratore nel sistema di valutazione studenti online
 nxploited/cve-2025-1639
Animation Addons for Elementor Pro <= 1.6 - Mancanza di autorizzazione per l'installazione/attivazione arbitraria di plugin da parte di utenti…
 lcartey/proftpd-cve-2019-12815
Exploit per CVE-2019-12815 in ProFTPD 1.3.x, un demone FTP configurabile con utenti virtuali, metodi di autenticazione multipli e architettura…
 julesbsz/cve-2024-10924
POC per CVE-2024-10924 scritto in Python
 wtn-arny/vmware-esxi
CVE-2024-37085 caricamento di shell non autenticato fino ad amministratore completo su hypervisor esxi aggiunti al dominio.
 ken-abruzzi/cve-2020-1472
Script Python per testare i controller di dominio per CVE-2020-1472 (Zerologon) utilizzando Impacket. Esegue il rilevamento del bypass di…
 underprotection/cve-2020-24029
Dimostrazione di concetto per CVE-2020-24029: vulnerabilità di modifica della password non autenticata in ForLogic Qualiex v1 e v3, che consente…
 puckiestyle/cve-2022-40684
Exploit proof-of-concept per il bypass dell'autenticazione CVE-2022-40684 in Fortinet FortiOS, FortiProxy e FortiSwitchManager, che consente…
 jrbh4ck/cve-2024-27198
PoC su CVE-2024-27198
 randomrobbiebf/cve-2024-50485
Exam Matrix <= 1.5 - Escalation dei privilegi non autenticata
 barcrange/cve-2025-0108-authentication-bypass-checker
Script Python che testa i dispositivi PAN-OS per la vulnerabilità CVE-2025-0108 di bypass dell'autenticazione inviando richieste HTTP appositamente…
 dhammon/hoteldruid-cve-2021-42949
# Exploit per CVE-2021-42949 in HotelDruid v3.0.3 Dimostra la generazione prevedibile dei token di sessione e il bypass dell'autenticazione tramite…
 jet-pentest/cve-2020-29667
Proof-of-concept exploit per CVE-2020-29667 che sfrutta la scadenza insufficiente della sessione e un valore di cookie hardcoded in Lan ATMService M3…
 mufti22/cve-2024-4040
Una vulnerabilità di iniezione di template lato server in CrushFTP, in tutte le versioni precedenti alla 10.7.1 e alla 11.1.0 su tutte le…
 cy3erdr4g0n/cve-2024-10924
Exploit per CVE-2024-10924, un bypass critico dell'autenticazione nel plugin WordPress Really Simple Security (versioni 9.0.0-9.1.1.1). Consente a…