
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 uthrasri/openssl_g2.5_cve-2014-3570
Libreria crittografica per uso generale che implementa i protocolli SSL/TLS, cifrari simmetrici/asimmetrici, digest dei messaggi e gestione dei…
 uthrasri/g2.5_openssl_v_1_0_1g
Libreria crittografica completa con supporto ai protocolli SSL/TLS, cifratura, decifratura, hashing e gestione dei certificati X.509 per…
 uthrasri/cve-2014-5139
Toolkit open-source completo che implementa i protocolli SSL/TLS e una libreria crittografica generica con supporto per cifrari, digest, algoritmi a…
 inflixim4be/cve-2020-15367
Exploit per CVE-2020-15367: attacco di autenticazione tramite brute-force contro la pagina di login di Venki Supravizio BPM 10.1.2, che sfrutta…
 saurabh2088/openssl_1_0_1g_cve-2015-0205
Toolkit open-source completo che implementa i protocolli SSL/TLS e una libreria crittografica generica, inclusi cifrari, digest, algoritmi a chiave…
 ctuihu/cve-2021-36808
Un attaccante locale potrebbe bypassare la password dell'app utilizzando una condizione di race in Sophos Secure Workspace per Android prima della…
 0xdeku/cve-2021-42665
CVE-2021-42665 - Vulnerabilità di bypass dell'autenticazione tramite SQL Injection nel sistema del portale online degli ingegneri.
 enochgitgamefied/nextjs-cve-2025-29927
Applicazione Next.js intenzionalmente vulnerabile che dimostra il bypass dell'autenticazione CVE-2025-29927 tramite elusione del middleware WAF.…
 fafcff41/cve-2020-1472
Script Python che usa Impacket per testare i controller di dominio per la vulnerabilità Zerologon (CVE-2020-1472) tramite bypass dell'autenticazione…
 trinadh465/openssl-1_0_1g_cve-2015-3197
Snapshot del codice sorgente di OpenSSL 1.0.1g, inclusa la libreria SSL/TLS e di crittografia generica, con riferimento a CVE-2015-3197 per l'analisi…
 cappricio-securities/cve-2024-5947
Deep Sea Electronics DSE855 - Bypass dell'autenticazione
 ev3rpalestine/0xmiddleware
CVE-2025-29927: Exploit del Middleware Next.js
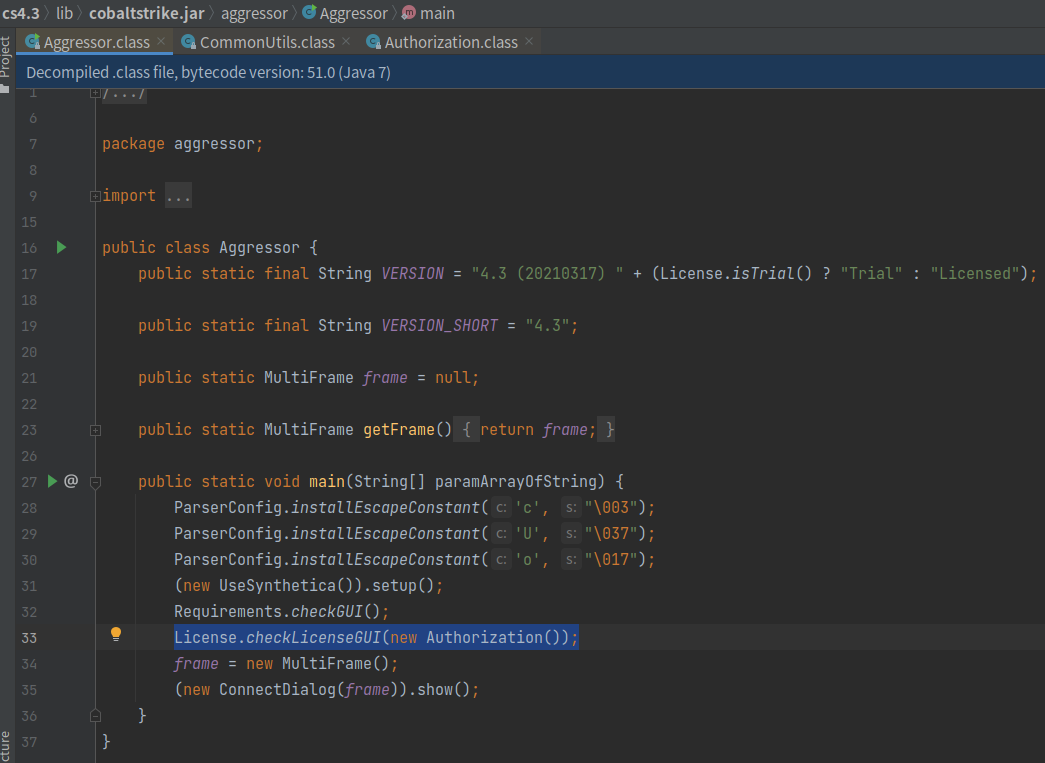 zeoday/cobaltstrike4.5_cdf-1
CobaltStrike versione 4.5 crackata, rimozione della caratteristica checksum8, bypass di BeaconEye, correzione della perdita del percorso che espone…
 trinadh465/openssl_1.1.1g_cve-2023-0464
Toolkit OpenSSL che fornisce i protocolli TLS/SSL e una libreria crittografica generica, inclusi generazione di chiavi, gestione dei certificati,…
 uthrasri/openssl_v.1.1.1g
Robusto toolkit open-source che implementa i protocolli TLS/SSL e una libreria crittografica completa per cifratura, decifratura, gestione dei…
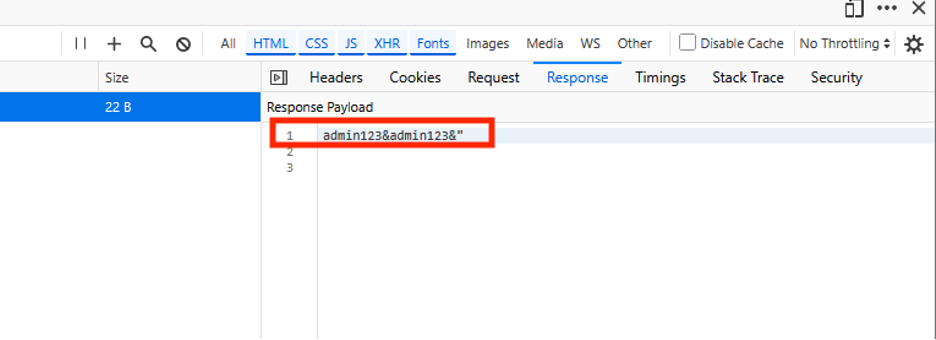 weedl/cve-2025-45620
Divulgazione del bypass dell'autenticazione lato client nell'interfaccia web delle telecamere AVer che espone credenziali non crittografate tramite…
 trinadh465/openssl-1.1.1g_cve-2022-0778
Snapshot del sorgente di OpenSSL 1.1.1g, una libreria crittografica TLS/SSL robusta e di uso generale con strumenti da riga di comando per la…
 shahid-bugb/fortinet-cve-2024-50562
CVE-2024-50562 è una vulnerabilità di gestione delle sessioni nei portali Fortinet SSL-VPN








