
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 1beelze/cve-2026-11387
Sfrutta l'escalation dei privilegi non autenticata nel plugin SMS Alert WooCommerce (CVE-2026-11387) tramite bypass OTP e reset arbitrario della…
 xqi1337/poc-cve-2026-0073
CVE-2026-0073 - Bypass dell'autenticazione reciproca wireless ADB PoC
 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 dump/ripristino DB non autenticato (admin_api_key fail-open). Lab + PoC, verificato e2e.
 covepseng/cve-2026-43515-poc
PoC di sfruttabilità per CVE-2026-43515 (bypass dei vincoli di Apache Tomcat).
 x41sec/pam_pkcs11
Correzione di bug pam_pkcs11
 muhammedhussein17/keycloak
Ricerca di sicurezza che divulga CVE-2026-9794, una vulnerabilità di enumerazione degli ID client non autenticata in Keycloak SAML ECP tramite…
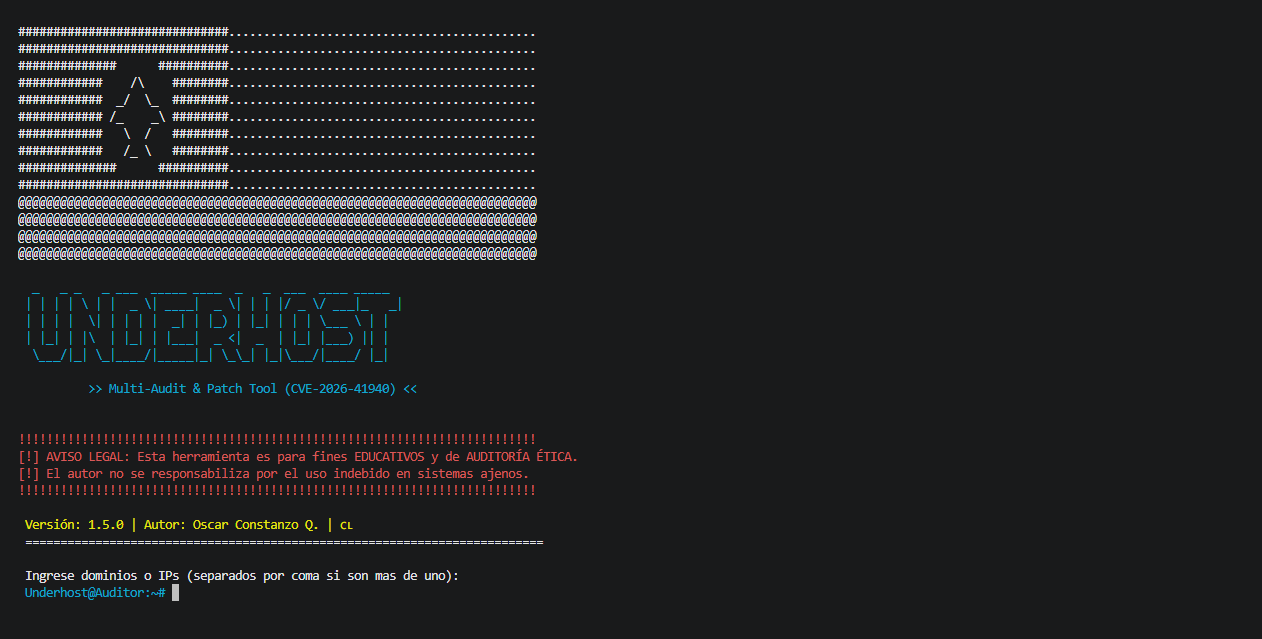 underh0st/cpanel-audit-remediation-tool
Strumento di audit e risposta agli incidenti per la vulnerabilità CVE-2026-41940
 wingerbijay/cve-2021-27876
Exploit RCE non autenticato per Veritas Backup Exec Agent (CVE-2021-27876/77/78) — bypass dell'autenticazione SHA fino a SYSTEM tramite NDMP
 xshadow-here/cve-2026-8181
CVE-2026-8181 | Burst Statistics 3.4.0 - 3.4.1.1 - Bypass dell'autenticazione per l'acquisizione dell'account amministratore
 musa-xvi/active-directory-badsuccessor
Una stanza di TryHackme che copre lo sfruttamento di CVE-2025-53779 utilizzando windows
 corelight/petitpotam
Rileva attacchi NTLM relay tramite l'exploit PetitPotam utilizzando Zeek, distinguendo i tentativi riusciti da quelli non riusciti analizzando i…
 sh4den/cve-2025-48827
Questo repository contiene un exploit proof-of-concept per CVE-2025-48827, una vulnerabilità critica di bypass dell'autenticazione che colpisce…
 0xdaeras/flowise-cve-2025-58434-chain-59528
FlowiseAI CVE-2025-58434 & CVE-2025-59528 exploit PoC, che dimostra ATO non autenticato tramite fuga del token di reset, seguito da RCE autenticato.…
 aykhan32/cve-2026-51788
Avviso dettagliato su CVE-2026-51788 relativo a una vulnerabilità DoS in cleverange_auth v0.1.10, con analisi tecnica, punteggio CVSS e indicazioni…
 rootdirective-sec/cve-2026-44338-lab
Laboratorio basato su Docker che dimostra il bypass dell'autenticazione CVE-2026-44338 nell'API Flask legacy di PraisonAI. Include servizi…
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: Autenticazione mancante sull'endpoint dell'account utente — Gardyn Home Kit (ICSA-26-055-03)
 ssh-mitm/ssh-mitm
Mirror spostato — vedi GitHub e Codeberg
 dokter69/cve-2025-2563
Exploit multi-thread per CVE-2025-2563 che mira all'escalation dei privilegi non autenticata nel plugin WordPress User Registration & Membership.…








