
 #1

 offseckit/cve-2026-24207
CVE-2026-24207 — bypass dell'autenticazione in NVIDIA Triton SageMaker fino a RCE non autenticata. Script di rilevamento, demo del bypass, PoC della…
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - Bypass dell'autenticazione per escalation dei privilegi tramite account takeover
 abdugafforov-bobur/cve-2026-54415-poc
PoC per CVE-2026-54415 — Azuriom CMS (<1.2.11) Controllo degli accessi non corretto → compromissione dell'account
 joshuavanderpoll/cve-2024-56348
Exploit basato su Go per CVE-2024-56348 che colpisce il bypass dell'autenticazione e l'esecuzione remota di codice in JetBrains TeamCity. Fornisce…
 caginkyr/cve-2026-7671
Proof-of-concept per CVE-2026-7671, che dimostra il brute-force dell'OTP sull'app Android Tornet Scooter a causa della mancanza di rate limiting…
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
Artifact di rilevamento per il bypass dell'autenticazione di Progress ShareFile (CVE-2026-2699). Invia una richiesta GET a /ConfigService/Admin.aspx…
 initroot/cve-2022-23342
Proof-of-concept per la vulnerabilità di enumerazione dei nomi utente Active Directory in Hyland OnBase tramite differenze di risposta dell'endpoint…
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - Account Takeover Non Autenticato (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
Exploit per CVE-2022-22845 - Presa di controllo amministrativo non autenticata su QXIP SIPCAPTURE Homer-App fino a 1.4.27
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Una spiegazione e un PoC per sfruttare la vulnerabilità di bypass dell'autenticazione CVE-2026-20896 su Gitea, consentendo di rubare i token di…
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Exploit proof-of-concept per il bypass dell'autenticazione OPC UA tramite la security policy None, incluso un server simulato per dimostrare…
 jenderal92/zimbra-valid-login-checker
Script Python leggero per testare combinazioni di username e password sulle pagine di login di Zimbra webmail, per valutazioni di sicurezza e audit…
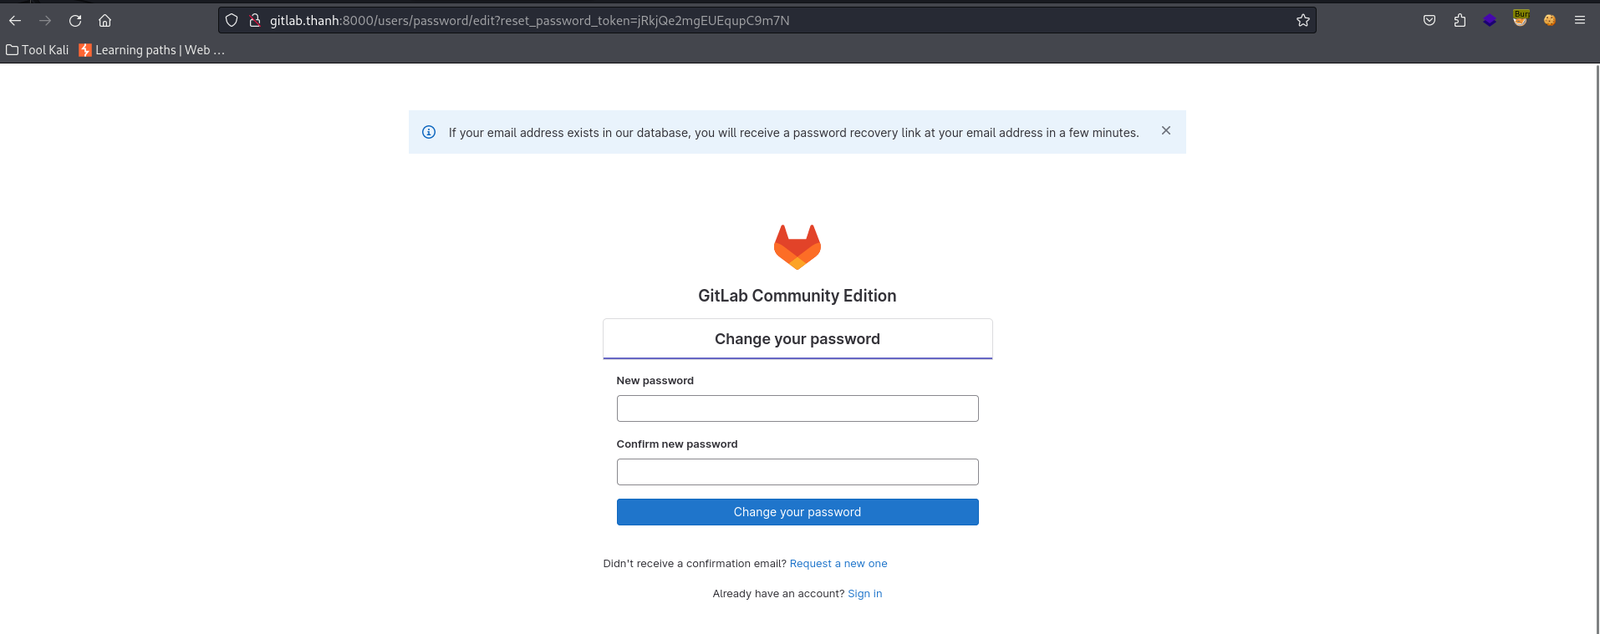 thanhlam-attt/cve-2023-7028
Exploit per il takeover dell'account GitLab tramite CVE-2023-7028, che dimostra il bypass del reset della password iniettando l'email dell'attaccante…
 ull0a/cve-2026-50751
Bypass dell'autenticazione tramite certificato nella VPN Remote-Access di Check Point (IKEv1).
 ull0a/cve-2024-55591-poc
Implementazione educativa in Go per CVE-2024-55591 (Fortinet FortiOS Authentication Bypass). Progettata per la ricerca sulla sicurezza, la…
 yym8538/cve-2026-25253
Proof-of-concept di exploit per CVE-2026-25253 in OpenClaw: un gatewayUrl appositamente creato esfiltra il token del gateway della Control UI,…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
Proof-of-concept per CVE-2026-23009 che dimostra l'iniezione non autenticata di immagini DICOM in server PACS vulnerabili utilizzando pynetdicom, con…









