
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 trustedsec/ridenum
Rid_enum è un attacco a ciclo RID in null session per eseguire brute force sui domain controller.
 parrotsec/mimikatz
Strumento per estrarre credenziali Windows (password, hash, ticket Kerberos) dalla memoria ed eseguire attacchi pass-the-hash, pass-the-ticket e…
 jmalinen/hostap
Clone di hostap.git di w1.fi - NOTA: questa non è la sede principale dello sviluppo e le pull request per questo repository vengono ignorate.…
 zendframework/zend-crypt
Componente crittografico da Zend Framework
 dirkjanm/privexchange
Scambia i tuoi privilegi con i privilegi di Domain Admin abusando di Exchange
 secforce/wptimecapsulepoc
È stato recentemente scoperto un bypass dell'autenticazione (https://www.webarxsecurity.com/vulnerability-infinitewp-client-wp-time-capsule/) su WP…
 zux0x3a/adfly
strumento di interrogazione di active directory che utilizza il protocollo LDAP , aiuta red teamer / penetration testers a convalidare le…
 ajnik/joomla-bruteforce
Script Python che esegue brute-force delle credenziali di accesso all'amministratore di Joomla utilizzando wordlist, con opzioni proxy e verbose per…
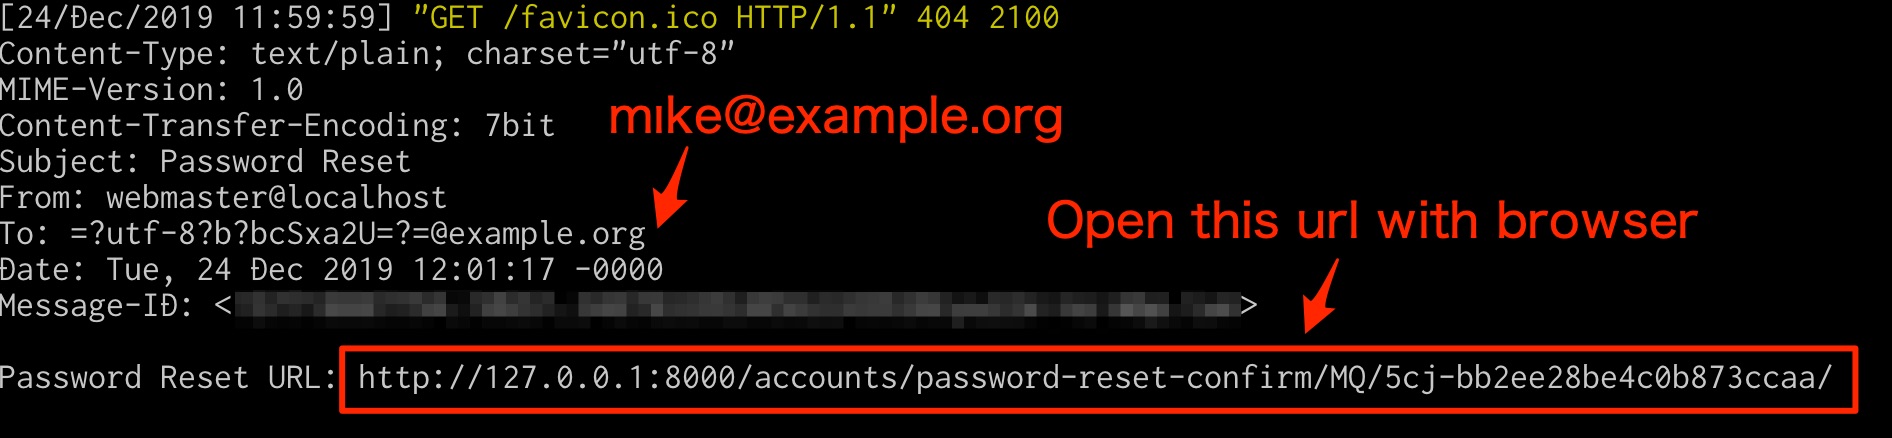 ryu22e/django_cve_2019_19844_poc
PoC per CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 pilfer/idictpy
Uno script Python da hacker tutto incazzato e 100% verificato per trasformare gli Apple ID in apple crisp #nicememe
 grayddq/eburst
Questo script fornisce principalmente funzionalità di brute force degli account sui server di posta Exchange, integrando i metodi di brute force…
 furqankhan1/cve-2019-13496
Exploit di prova di concetto che dimostra il bypass OTP in One Identity Cloud Access Manager 8.1.3 tramite MITM/SSL-strip, replay della risposta SAML…
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel, Elevazione dei privilegi di root

 fr3d-/moodle-token-stealer
CVE-2019-14830
 justlce/cve-2016-6210-exploit
Enumerazione Username OpenSSH - CVE-2016-6210
 milo2012/cve-2018-13382
CVE-2018-13382
 jnqpblc/sharpspray
Strumento in C# per attacchi automatizzati di password spraying contro utenti di Active Directory tramite LDAP, con ritardi configurabili e liste di…








