
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 s3cur3th1ssh1t/sharpnamedpipepth
Passa l'Hash a un named pipe per l'impersonazione del token.
 xk4ng/cve-2022-22972
vmware bypass dell'autenticazione
 cube0x0/krbrelay
Framework di relay Kerberos per ambienti Windows che abilita il relay di autenticazione, l'escalation dei privilegi e il movimento laterale tramite i…
 horizon3ai/cve-2022-22972
Exploit proof-of-concept per CVE-2022-22972 che bypassa l'autenticazione in VMware Workspace ONE, vIDM e vRealize Automation 7.6 tramite…
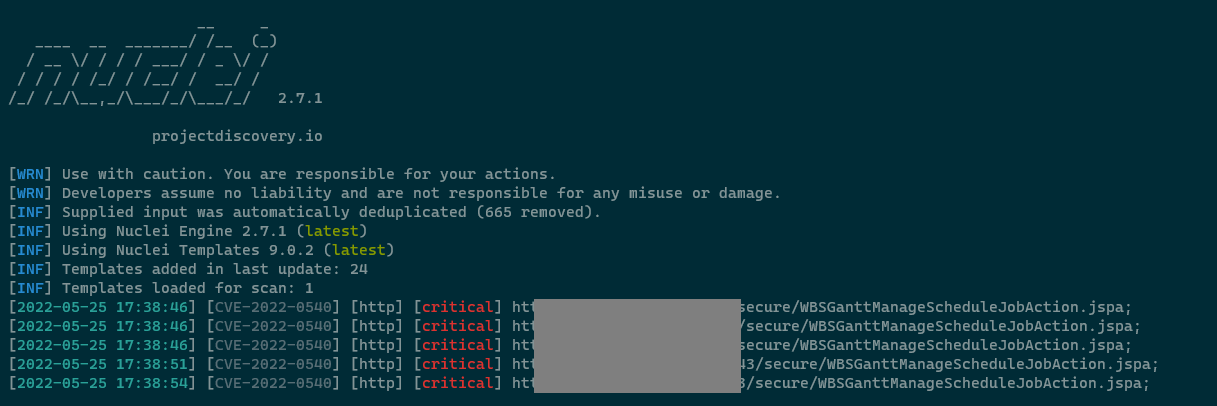 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph Bypass di Autenticazione RCE(CVE-2022-0540)
 alt3kx/cve-2022-1388_poc
Sfruttamento di RCE su F5 BIG-IP (CVE-2022-1388)
 ludovicpatho/cve-2022-26923_ad-certificate-services
La vulnerabilità permetteva a un utente con privilegi bassi di elevare i propri privilegi ad amministratore di dominio in un ambiente Active…
 horizon3ai/cve-2022-1388
POC per CVE-2022-1388
 spring-io/cve-2022-22976-bcrypt-skips-salt
Strumento CLI per rilevare e aggiornare gli hash delle password BCrypt con fattore di lavoro vulnerabile 31, integrandosi con i database di Spring…
 optiv/go365
Uno strumento di attacco per utenti Office365
 ricterz/cve-2021-3560-authentication-agent
PolicyKit CVE-2021-3560 Exploit (Agente di Autenticazione)
 trinadh465/external_boringssl_openssl_1.1.0g_cve-2021-23841
Libreria crittografica OpenSSL 1.1.0g e toolkit TLS, che fornisce cifratura, decifratura, gestione dei certificati e supporto ai protocolli SSL/TLS…
 martinfrancois/cve-2021-36460
Advisory che descrive una vulnerabilità pass-the-hash nell'app VeryFitPro (<=3.3.7) in cui gli hash SHA-1 delle password vengono utilizzati per…
 aahmad097/tritium
Framework di password spraying basato su Kerberos per Active Directory con prevenzione del blocco incorporata, integrazione dell'enumerazione utenti,…
 greenwolf/cve-2022-1162
Exploit per CVE-2022-1162: bypass della password hardcoded negli account OmniAuth di GitLab CE/EE, che consente l'accesso non autorizzato con una…
 kh4sh3i/cve-2022-23131
Exploit in Python per CVE-2022-23131 che mira al bypass dell'autenticazione SAML SSO di Zabbix. Include dork Shodan e FOFA per la scoperta di istanze…
 0xdeku/cve-2021-42665
CVE-2021-42665 - Vulnerabilità di bypass dell'autenticazione tramite SQL Injection nel sistema del portale online degli ingegneri.
 syss-research/wirebug
WireBug è un set di strumenti per il penetration testing Voice-over-IP.








