#1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 jpg0mez/adcsync
Usa ESC1 per eseguire un DCSync improvvisato e dumpare gli hash
lc-at/f609-bruteSemplice strumento di brute force per i router ZTE F609 di Telkom Indonesia.
 uthrasri/g2.5_openssl_v_1_0_1g
Libreria crittografica completa con supporto ai protocolli SSL/TLS, cifratura, decifratura, hashing e gestione dei certificati X.509 per…
 uthrasri/openssl_g2.5_v1_0_1g
Robusta libreria di crittografia open-source che implementa i protocolli SSL/TLS, la cifratura generale e la gestione dei certificati X.509 per…
 sajaljat/cve-2023-46449
Exploit proof-of-concept per CVE-2023-46449: IDOR nel sistema di gestione dell'inventario Sourcecodester v1.0, funzione di cambio password che…
 pushkarup/cve-2023-23752
Exploit per CVE-2023-23752 (4.0.0 <= Joomla <= 4.2.7).
 horizon3ai/cve-2023-34051
VMware Aria Operations for Logs CVE-2023-34051
 randomrobbiebf/cve-2023-45828
RumbleTalk Live Group Chat <= 6.1.9 - Mancata autorizzazione via handleRequest
 ad-calcium/cve-2023-22515
Strumento di exploit per Confluence per aggiungere un utente amministratore non autorizzato (CVE-2023-22515)
 rvrsh3ll/azure-app-tools
Raccolta di strumenti da utilizzare con Azure Applications
 sourceincite/dashoverride
Questo è un exploit RCE pre-autenticato per VMware vRealize Operations Manager
 trinadh465/openssl-1.1.1g_cve-2021-23840
Toolkit OpenSSL che fornisce protocolli TLS/SSL e libreria crittografica generica con strumenti da riga di comando per generazione di chiavi,…
 trinadh465/openssl-1.1.1g_cve-2022-0778
Snapshot del sorgente di OpenSSL 1.1.1g, una libreria crittografica TLS/SSL robusta e di uso generale con strumenti da riga di comando per la…
 leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
Proof-of-concept per CVE-2023-37755: credenziali admin hardcoded (admin/admin) in i-doit Pro 25 e versioni precedenti, che consentono accesso admin…
 horizon3ai/cve-2023-27524
PoC di base per CVE-2023-27524: Configurazione predefinita non sicura in Apache Superset
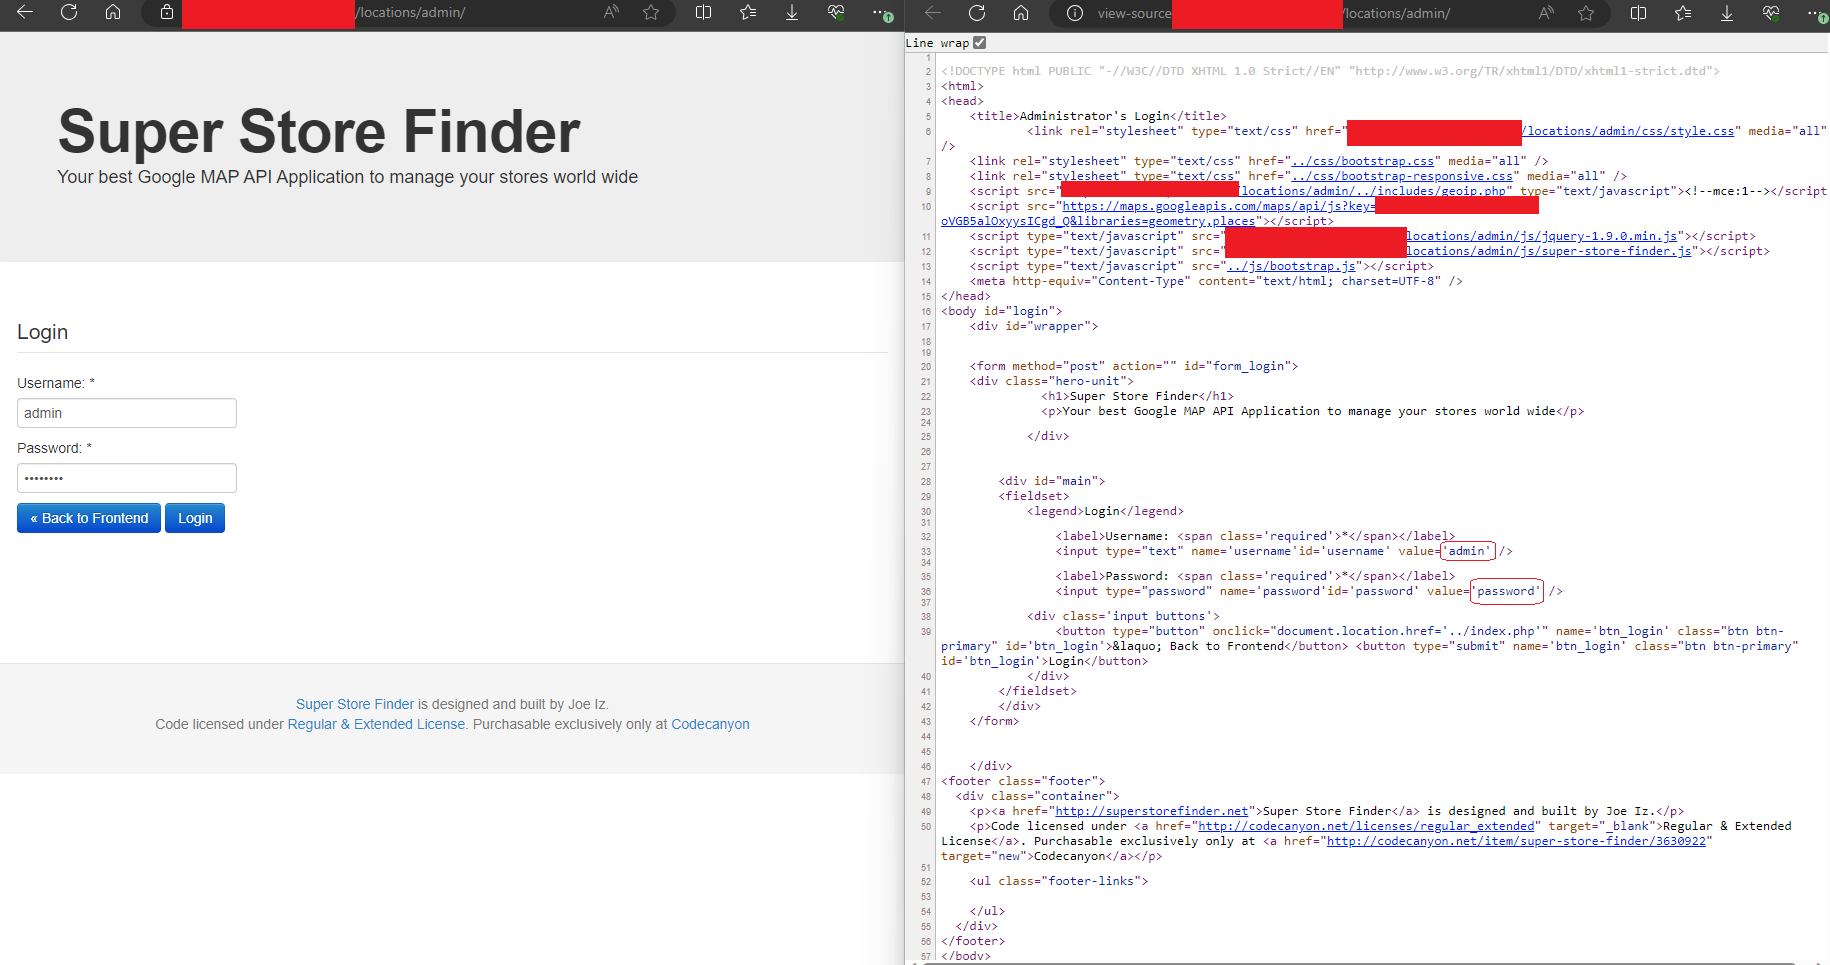 redblueteam/cve-2023-41508
CVE-2023-41508 - Una password hard-coded in Super Store Finder v3.6 consente agli aggressori di accedere al pannello di amministrazione.
 daddycocoaman/azbelt
Enumerazione relativa ad AAD in Nim
 randomrobbiebf/cve-2019-15896
LifterLMS <= 3.34.5 - Importazione delle Opzioni non autenticata