
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 yanncam/shucknt
ShuckNT è lo script del servizio online Shuck.sh per uso on-premise. È progettato per declassare, convertire, dissezionare e shuccare token di…
 huydoppaz/cve-2024-8698-poc
Exploit proof-of-concept per CVE-2024-8698 che mira al bypass dell'autenticazione SAML di Keycloak. Dimostra lo sfruttamento della vulnerabilità nei…
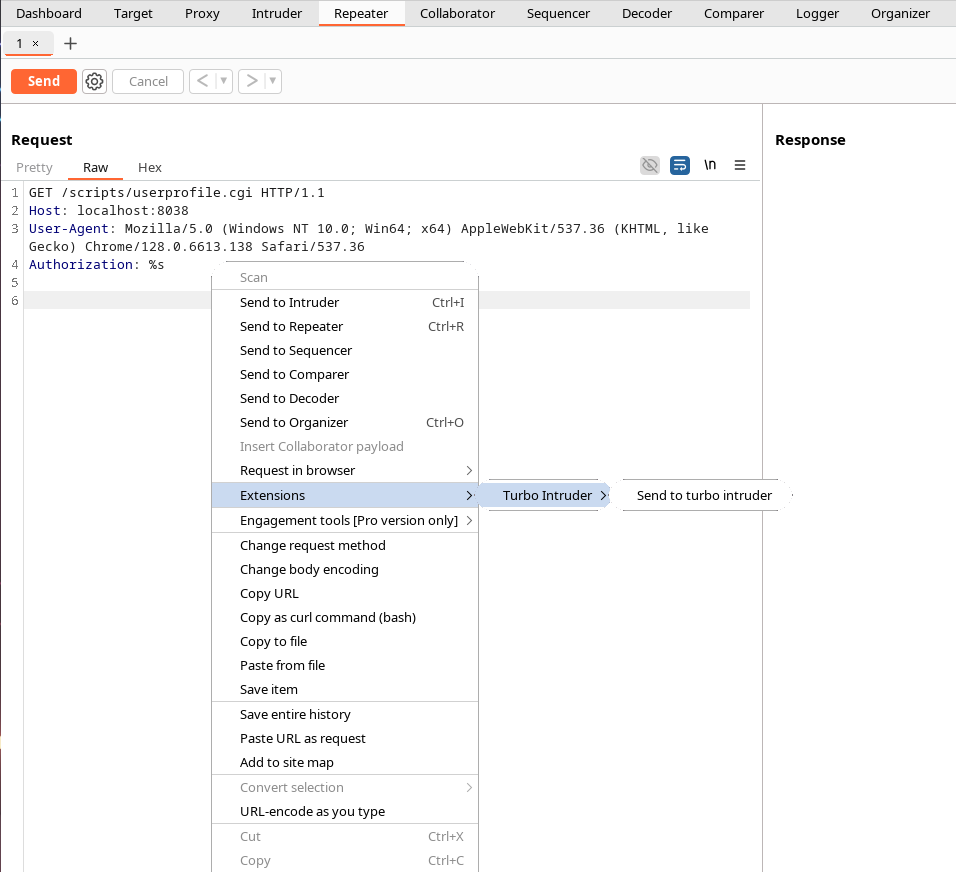 savsch/poc_cve-2019-0217
Exploit proof-of-concept per CVE-2019-0217, una condizione di gara in mod_auth_digest del server HTTP Apache che consente il bypass…
 9lyph/cve-2022-29593
Proof-of-concept exploit per il bypass dell'autenticazione tramite capture-replay nel relay Dingtian DT-R002, che consente il controllo non…

 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3 è stato scoperto che utilizza metodi non sicuri per > memorizzare i dati di autenticazione
 geniuszly/gencrushsstiexploit
è un PoC per CVE-2024-4040, uno strumento per sfruttare la vulnerabilità SSTI in CrushFTP
 horizon3ai/cve-2024-28987
Exploit proof-of-concept per CVE-2024-28987 che mira alla vulnerabilità delle credenziali hardcoded di SolarWinds Web Help Desk. Automatizza lo…
 redteampentesting/watchguard-sso-client
Implementazione client per il WatchGuard SSO Agent Protocol utilizzato per la ricerca sulla sicurezza (CVE-2024-6592, CVE-2024-6593, CVE-2024-6594)
 ahmedmansour93/event-id-229-rule-name-soc262-cve-2024-1709-
ID Evento 229 Nome Regola SOC262 Rilevato Sfruttamento Bypass Autenticazione ScreenConnect (CVE-2024-1709)
 cossacklabs/themis
Framework crittografico facile da usare per la protezione dei dati: messaggistica sicura con forward secrecy e archiviazione sicura dei dati. API…
 rotarydrone/globalunprotect
Decrittografa i file di configurazione e i cookie di GlobalProtect.
 randomrobbiebf/cve-2024-6624
JSON API User <= 3.9.3 - Escalation dei privilegi non autenticata
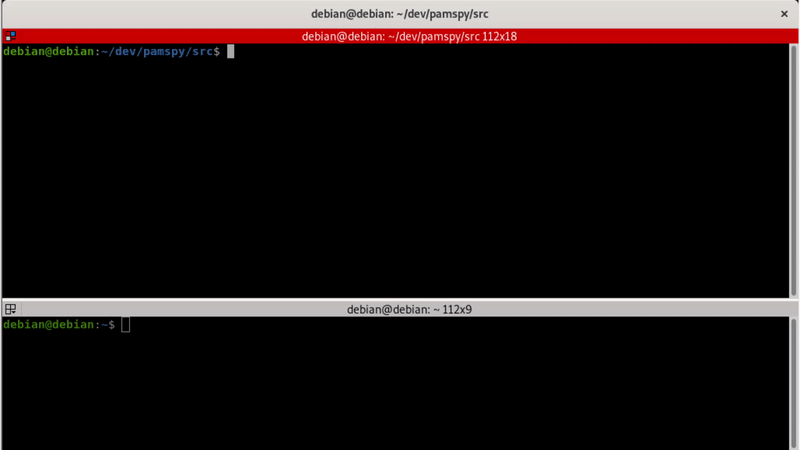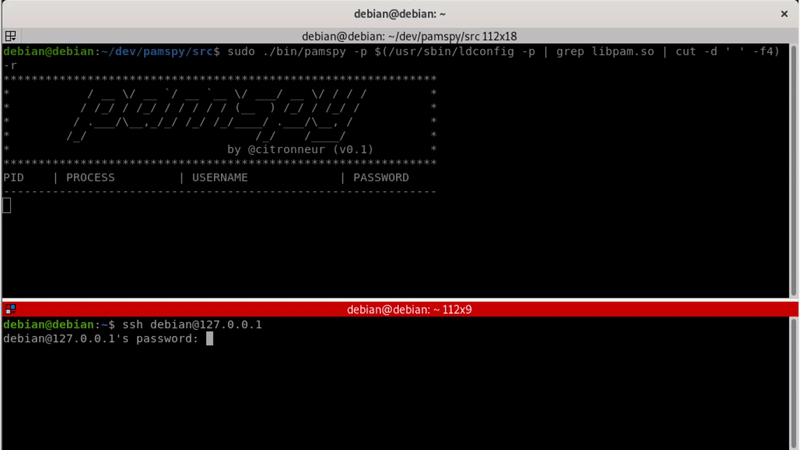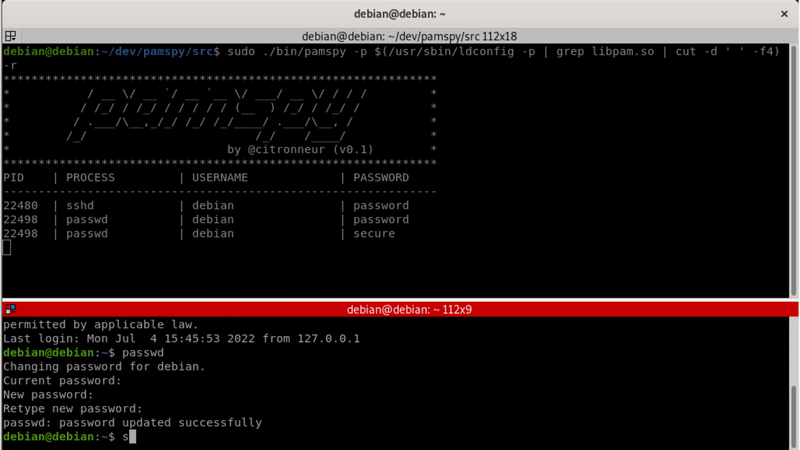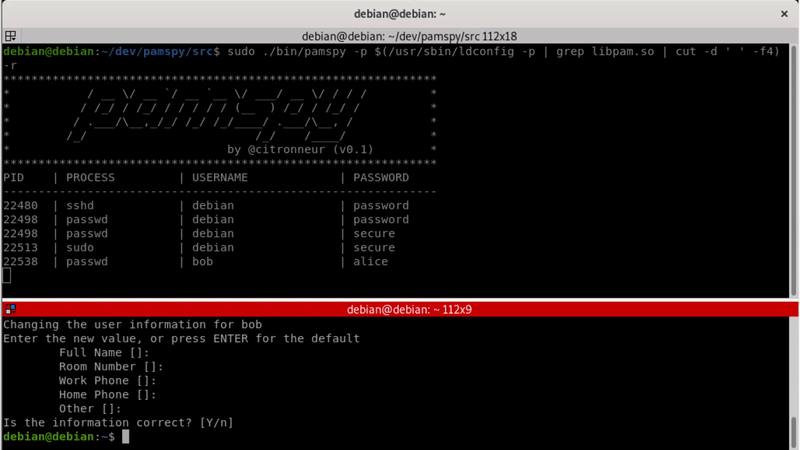 citronneur/pamspy
Dumper di credenziali per Linux basato su eBPF
 gh-ost00/cve-2024-28987-poc
Vulnerabilità di credenziali hardcoded di Web Help Desk (CVE-2024-28987)
 francoismichel/ssh3
Protocollo shell veloce e sicuro basato su HTTP/3, QUIC e TLS 1.3. Supporta OAuth2, OpenID Connect e l'autenticazione SSH classica con port…
 yowise/cve-2022-26923
Scrittura tecnica dettagliata e proof-of-concept per CVE-2022-26923, una vulnerabilità di escalation dei privilegi dei servizi certificati di Active…









