
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 0xdtc/bludit-3.9.2-auth-bruteforce-bypass-cve-2019-17240
Bludit 3.9.2 - Bypass di Brute Force sull'Autenticazione CVE:2019-17240 Rielaborato in bash
 cipolone95/cve-2019-1619
Script Powershell per generare token per CVE-2019-1619
 dirkjanm/pkinittools
Strumenti per Kerberos PKINIT e relay verso AD CS
 castro-ian/cve-2024-4573-mitigation-script
Rileva lo stato di autenticazione NTLM controllando il valore del registro LmCompatibilityLevel per valutare l'esposizione a CVE-2024-43451 e…
 revengsmk/cve-2024-10511
Vulnerabilità Schneider Electric PowerChute Serial Shutdown.
 zxj-hub/cve-2024-41713poc
Mitel MiCollab piattaforma di collaborazione aziendale Vulnerabilità di lettura arbitraria di file (CVE-2024-41713) A causa di una vulnerabilità di…
 jborean93/dpapi-ng
Decrittatore DPAPI NG Python per piattaforme non Windows
 yoryio/cve-2023-7028
Exploit per CVE-2023-7028 - GitLab CE/EE
 thaysolis/cve-2024-29296
CVE-2024-29296 - Enumerazione degli utenti su Portainer CE - 2.19.4
 imancybersecurity/cve-2023-27350-poc
Exploit proof-of-concept per CVE-2023-27350 che mira al bypass dell'autenticazione nel software di gestione stampa PaperCut MF/NG. Include dork…
 rvrsh3ll/tokentactics
Set di strumenti per la manipolazione di token JWT di Azure
 azhao1981/cve-2021-29441
Exploit per CVE-2021-29441 che mira ad Alibaba Nacos per aggiungere account non autorizzati, consentendo il bypass dell'autenticazione e l'accesso…
 hunt3r850/cve-2024-10924-wordpress-docker
Ambiente di exploit dockerizzato per CVE-2024-10924, un bypass dell'autenticazione nel plugin WordPress Really Simple Security (versioni…
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
Ambiente di laboratorio e script di exploit per CVE-2024-10924, che dimostra il bypass dell'MFA in WordPress tramite l'endpoint skip_onboarding del…
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: Bypass dell'autenticazione nell'interfaccia web di gestione (PAN-SA-2024-0015) RCE POC
 ubaydev/cve-2024-10542
WordPress Protezione antispam, AntiSpam, FireWall by CleanTalk Plugin <= 6.43.2 è vulnerabile a Installazione non autenticata di plugin arbitrari
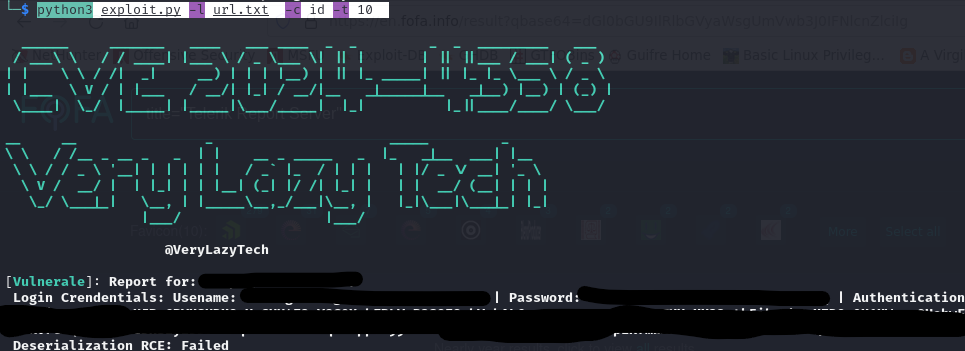 verylazytech/cve-2024-4358
Vulnerabilità di bypass dell'autenticazione — CVE-2024–4358 — Telerik Report Server 2024
 ubaydev/cve-2024-52475
Autenticazione non sicura nel plugin Wordpress (Wawp Plugin < 3.0.18)








