
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 0xnehru/ssh_enum_vaild
Uno script Bash per enumerare i nomi utente SSH validi utilizzando la vulnerabilità CVE-2018-15473. Controlla i nomi utente validi su un server…
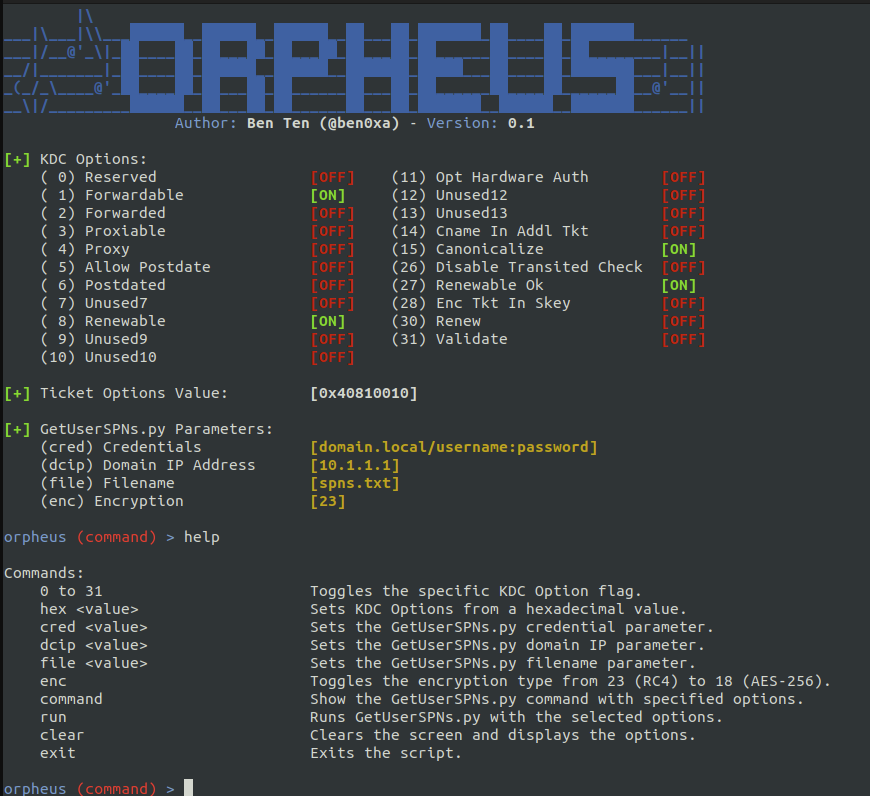 trustedsec/orpheus
Bypassare i rilevamenti Kerberoast con opzioni KDC e tipi di crittografia modificati
 tibrn/cve-2025-30144
Proof-of-concept per CVE-2025-30144: bypass della validazione dell'emittente JWT nella libreria fast-jwt che consente agli attaccanti di forgiare…
 knavesec/credmaster
Strumento di password spraying CredKing rifattorizzato e migliorato, utilizza le API FireProx per ruotare gli indirizzi IP, rimanere anonimi e…

 vesu-nights/multiexploit
Exploit CVE-2023-21173 - Esecuzione di codice in remoto in SQL Server 2022
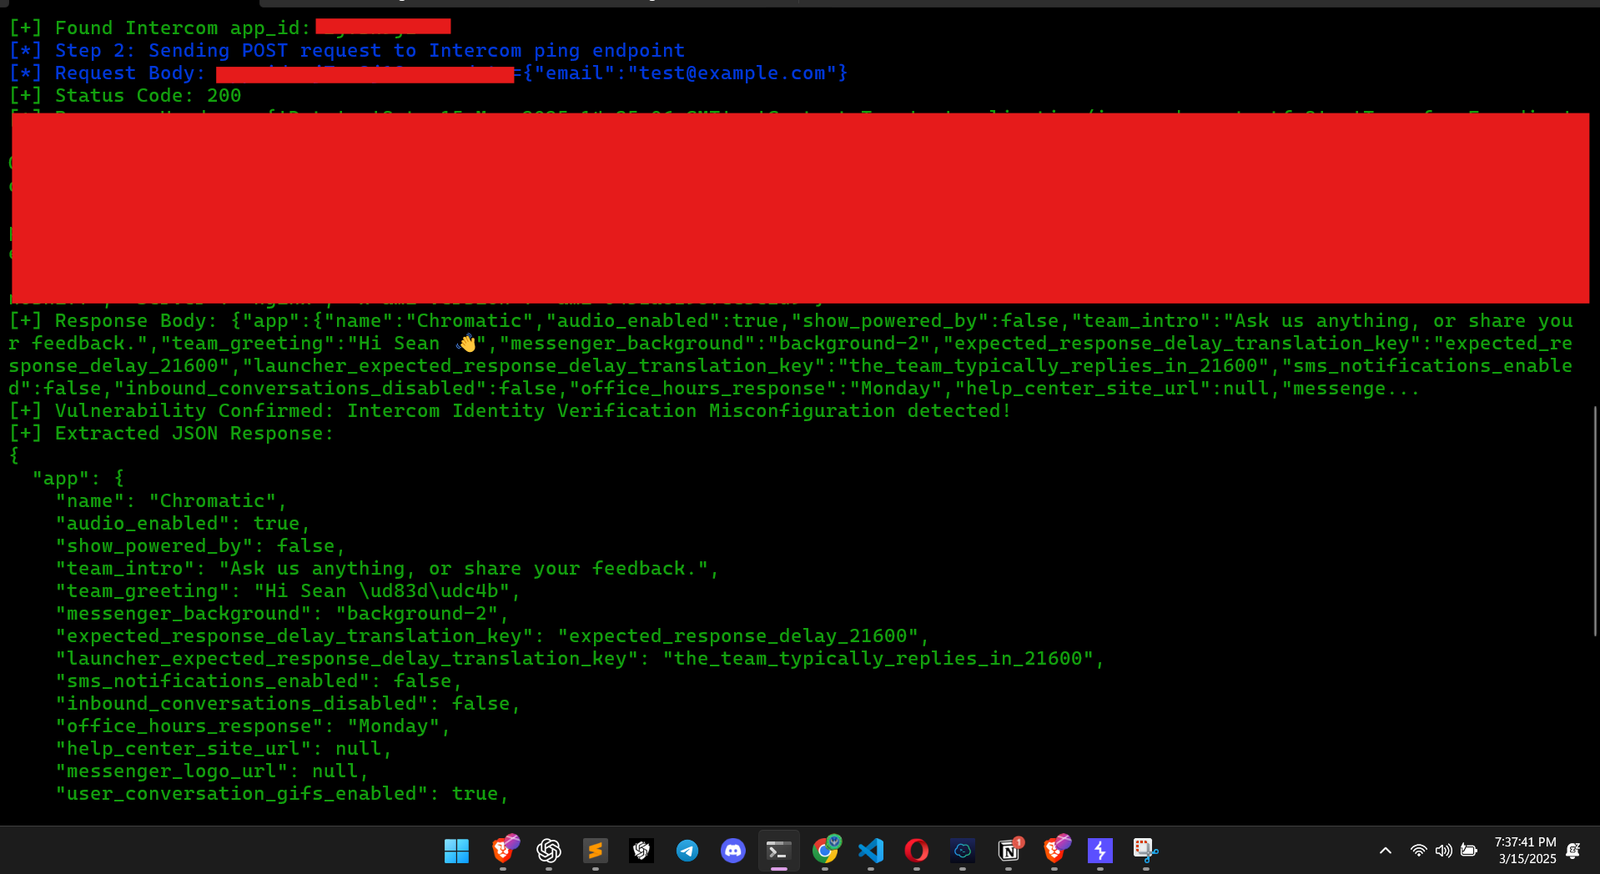 muhammadwaseem29/intercom-exploit
La verifica dell'identità non è configurata sul widget di Intercom, consentendo a un attaccante di impersonare un utente e accedere alla sua…
 elizeuopain/exploit-cve-2024-9513-netadmin-iam-allows-user-enumeration-in-active-directory
Proof-of-concept exploit per CVE-2024-9513 che mira all'enumerazione degli utenti in NetAdmin IAM tramite richiesta HTTP POST a…
 huyvo2910/cve-2025-25749-weak-password-policy-in-hoteldruid-3.0.7
Prova di concetto per CVE-2025-25749 che dimostra una politica di password debole in HotelDruid 3.0.7, con script di test automatizzati e…
 rayngnpc/cve-2022-26923-rayng
Sfruttamento per CVE-2022-26923
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: Exploit RCE per BigAnt Server
 jamesd4/cve-2023-42829
Analisi di una vulnerabilità logica nel client SSH di macOS che porta all'esposizione della passphrase del client a un attaccante locale.
 sohaibeb/cve-2025-0108
PAN-OS CVE PoC script
 cyberark/ketshash
Un piccolo strumento per rilevare connessioni NTLM privilegiate sospette, in particolare l'attacco Pass-The-Hash, basato sui log del visualizzatore…
 barcrange/cve-2025-0108-authentication-bypass-checker
Script Python che testa i dispositivi PAN-OS per la vulnerabilità CVE-2025-0108 di bypass dell'autenticazione inviando richieste HTTP appositamente…
 fr4nc1stein/cve-2025-0108-scan
Rileva una vulnerabilità di bypass dell'autenticazione in Palo Alto PAN-OS (CVE-2025-0108).
 folks-iwd/cve-2025-0108-poc
Exploit PoC per CVE-2025-0108 - Bypass dell'autenticazione PAN-OS
 omarv4066/sshenumkl
SSHEnum è uno strumento di enumerazione degli utenti SSH basato su CVE-2018-15473. Permette di rilevare utenti validi sfruttando risposte…








