
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
Libreria client/server SSH in puro Java che implementa il protocollo SSH-2 con supporto per molteplici cifrari, scambi di chiavi, metodi di…
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Server di posta modulare in Java con supporto per IMAP, SMTP, POP3 e JMAP, con distribuzione tramite Docker, architettura distribuita e gestione CLI…
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Modulo exploit per Apache JSPWiki CVE-2019-0225, che consente l'esecuzione di codice remoto tramite richieste appositamente create. Progettato per…
 ccob/gssapi-abuse
Uno strumento per enumerare potenziali host vulnerabili ad abusi GSSAPI all'interno di reti Active Directory
 shoucheng3/jenkinsci__git-client-plugin_cve-2019-10392_2-8-4
Plugin Jenkins che fornisce API Git per operazioni di repository automatizzate tra cui fetch, checkout, merge e tag, con supporto per…
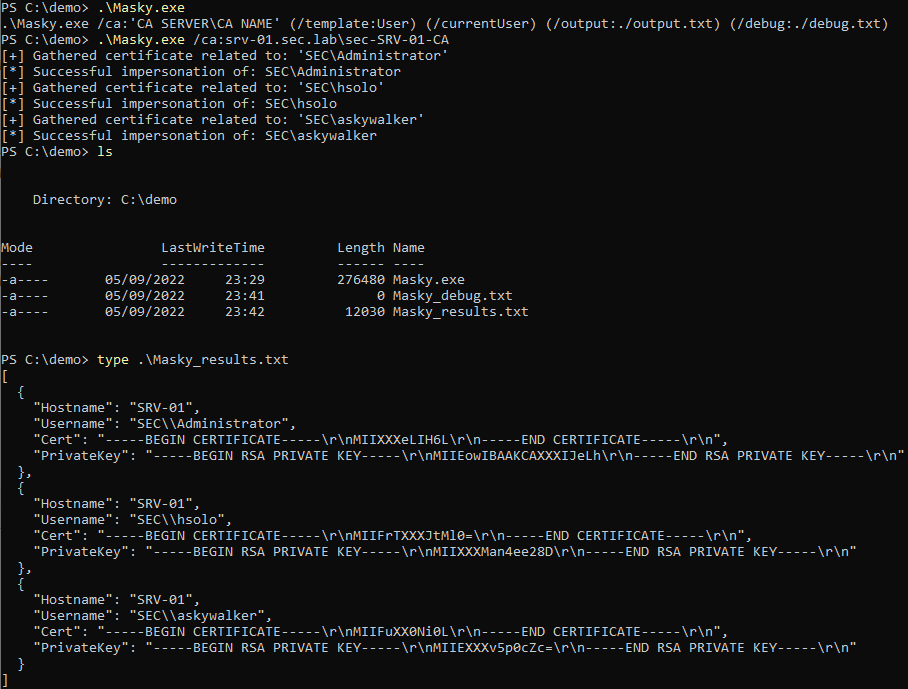 z4ksec/masky
Libreria Python con CLI che permette di dumpare da remoto le credenziali degli utenti del dominio tramite un ADCS senza dumpare la memoria del…
 commando-x/vuln-bank-mobile
Un'applicazione bancaria mobile deliberatamente vulnerabile, progettata per esercitarsi nel mobile security testing. Include vulnerabilità comuni…
 gregk4sec/cve-2025-55668
Apache Tomcat - Fissazione della sessione tramite rewrite valve
 zenzue/cve-2025-50154
Toolkit PowerShell per verificare, rafforzare e cercare l’uso insicuro di NTLM/SMB, affrontando i rischi di perdita di credenziali CVE-2025-50154 con…
 im10n/cve-2025-4404-poc
PoC per CVE-2025-4404
 bytereaper77/cve-2025-8730
Exploit che dimostra una vulnerabilità di bypass dell'autenticazione nell'interfaccia web dei router Belkin F9K1009 e F9K1010.
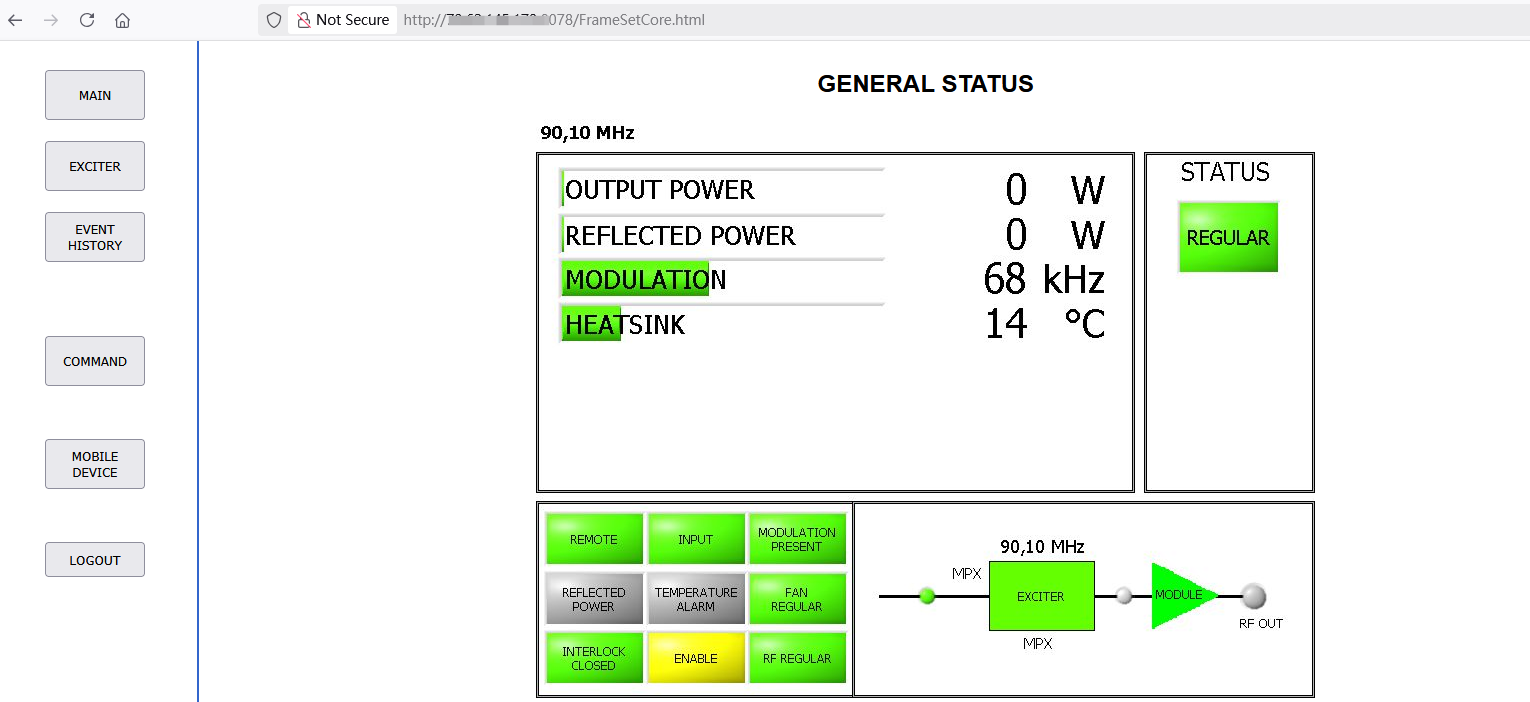 p0et08/electrolink-fm-dab-tv
Esiste un POC per CVE-2025-51040, una vulnerabilità di accesso non autorizzato nel sistema di gestione web del trasmettitore FM/DAB/TV Electrolink.
 helloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1
CVE-2025-8517 proof-of-concept che dimostra la fissazione della sessione in Vvveb CMS v1.0.6.1, consentendo la completa compromissione dell'account…
 grantbirki/redash-vulnerable
Un'istanza Redash dockerizzata vulnerabile a CVE-2021-21239
 praetorian-inc/oauthseeker
Un'applicazione OAuth dannosa che può essere sfruttata per attacchi di phishing sia interni che esterni rivolti agli utenti di Microsoft Azure e…
 matejsmycka/cve-2025-33073-checker
Questo script di controllo PoC approssimativo verifica i target per la vulnerabilità CVE-2025-33073 tentando di eseguire attacchi di riflessione NTLM…
 seckatie/cve-2019-8978
Banner Web Tailor e Banner Enterprise Identity Services: Divulgazione di vulnerabilità
 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
Exploit per CVE-2024-40586: induce gli host Windows ad autenticarsi tramite una named pipe vulnerabile di FortiClient, consentendo l'escalation dei…








