
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 soy-oreocato/cve-2022-33679_checker
Controllo Python leggero che verifica le credenziali di Active Directory per l'esposizione a CVE-2022-33679 (AS-REP roast di Kerberos senza…
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
Questo report riguarda CVE-2025-56019, riservato al prodotto Easytouch+ per una vulnerabilità di autenticazione BLE, assegnato allo scopritore…
 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - Escalation dei privilegi non autenticata
 logangoins/sharpsuccessor
SharpSuccessor è una Proof of Concept (POC) .NET per armare completamente l'attacco BadSuccessor di Yuval Gordon (@YuG0rd) di Akamai.
 tdawg506/cve-2025-31161
Scansiona il target per vedere se è vulnerabile a CVE-2025-31161
 pwnfoo/ntlmrecon
Enumera informazioni da endpoint web con autenticazione NTLM abilitata 🔎
 itres-labs/usbcoercer
USBCoercer trasforma una scheda di sviluppo ESP32 con USB-OTG nativo in un gadget Ethernet-over-USB in grado di forzare la configurazione del proxy…
 acan0007/cve-2025-31161
Vulnerabilità di bypass dell'autenticazione in versioni del server CrushFTP.
 f4dee-backup/cve-2025-31161
Exploit basato su shell per CVE-2025-31161, un bypass dell'autenticazione in CrushFTP che consente a utenti non autenticati di forgiare token…
 illera88/cve-2021-21239
Exploit per CVE-2021-21239: bypass della convalida della firma SAML in pysaml2/Redash. Forgia risposte SAML con chiavi pubbliche incorporate per…
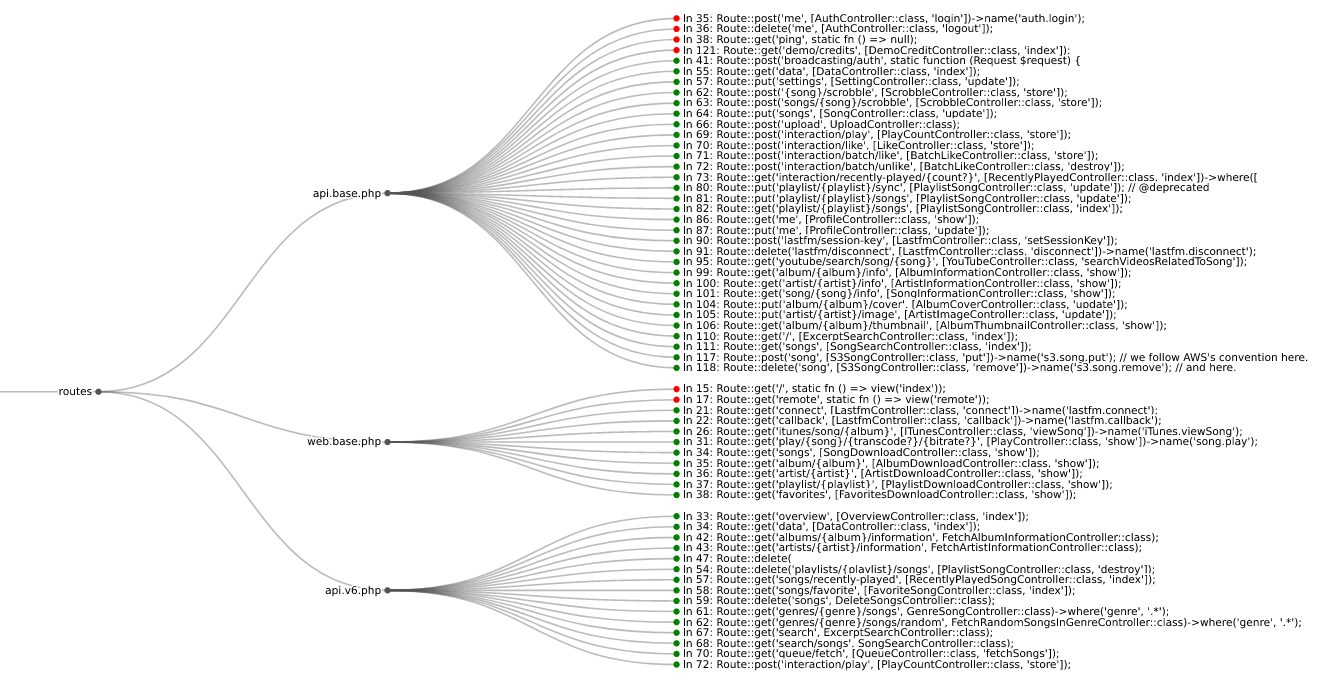 mschwager/route-detect
Trova bug di sicurezza relativi all'autenticazione (authn) e all'autorizzazione (authz) nelle route delle applicazioni web.
 alph4sec/ssh_enum_py
script di enumerazione utenti SSH basato su differenze di temporizzazione e risposte di autenticazione. Sfrutta lo stesso vettore di CVE-2018-15473…
 saladin0x1/cve-2025-53770
Proof-of-concept toolkit di exploit per SharePoint ToolPane RCE (CVE-2025-53770) con scanner, analisi dei payload e molteplici metodi di sfruttamento…
 nxploited/cve-2025-7955
RingCentral Communications 1.5 - 1.6.8 - Mancata verifica lato server per il bypass dell'autenticazione tramite la funzione…
 watchtowrlabs/watchtowr-vs-crushftp-authentication-bypass-cve-2025-54309
Proof-of-concept exploit per CVE-2025-54309, che dimostra un bypass dell'autenticazione tramite race condition nella WebInterface di CrushFTP per…
 guy2610/tough-cookie-patch-cve-2023-26136
Libreria conforme a RFC6265 per il parsing dei cookie e la gestione di CookieJar per Node.js, con patch di sicurezza CVE-2023-26136. Supporta…
 temp43487580/entrapassthecert
strumento per richiedere il certificato P2P di Entra ID e autenticarsi con esso su dispositivi Entra remoti aggiunti
 idealzh/cve-2025-22235-demo
Dimostra il bypass dell'autenticazione di Spring Boot CVE-2025-22235 tramite la configurazione errata di EndpointRequest.to(). Include configurazione…








