
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 aakashtyal/2fa-bypass-using-a-brute-force-attack-cve-2025-60424
Dimostra un attacco di forza bruta che bypassa l'autenticazione a due fattori in Nagios Fusion a causa della mancanza di limitazione della frequenza…
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
Report dettagliato sulla vulnerabilità della persistenza della sessione di Nagios Fusion dopo l'abilitazione della 2FA, inclusi CVE-2025-60425,…
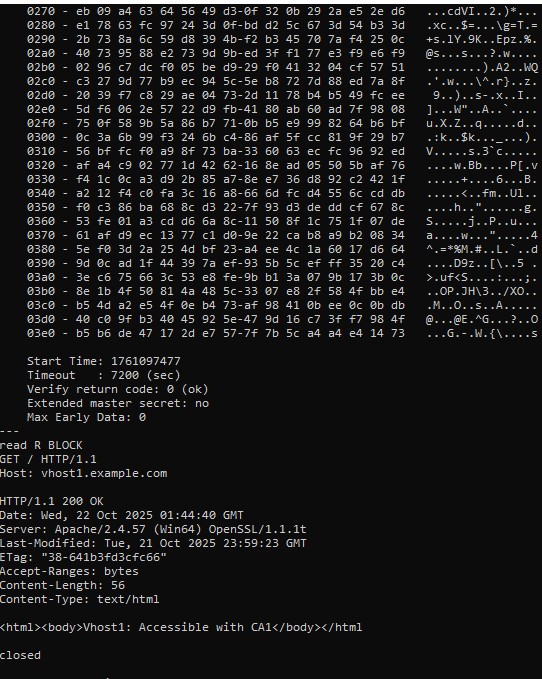 absholi7ly/cve-2025-23048-poc
Le versioni di Apache HTTP Server 2.4.35 – 2.4.63 sono vulnerabili a un bypass dell'autenticazione del certificato client quando la ripresa della…
 shinycolumn/cve-2025-56800
Vulnerabilità di Bypass dell'Autenticazione Locale nell'Applicazione Desktop Reolink
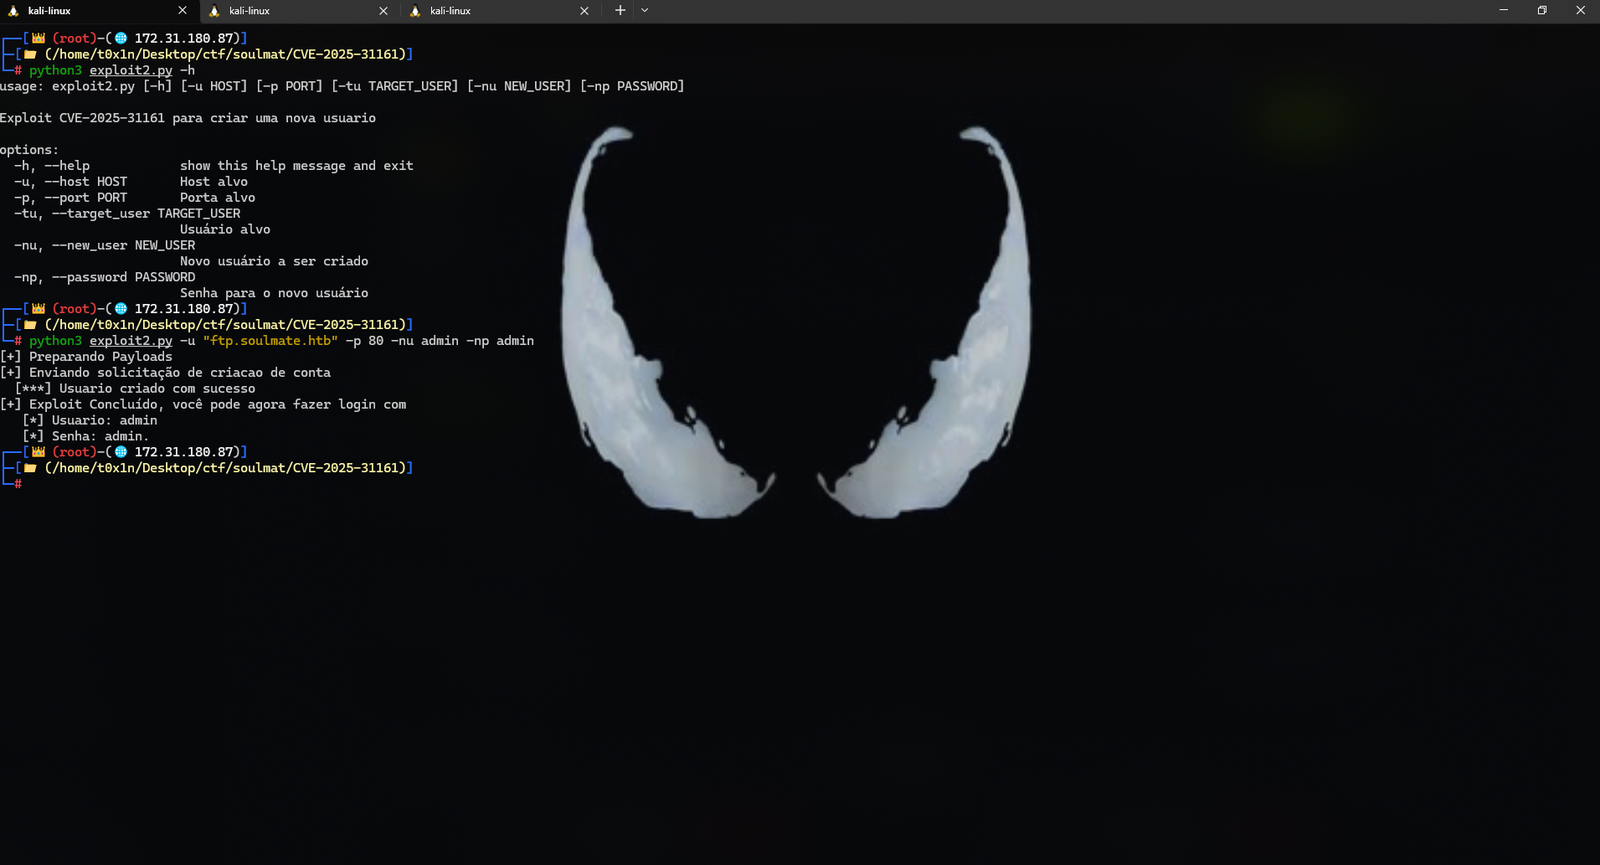 cesarbtakeda/cve-2025-31161
# Exploit per CVE-2025-31161 con implementazioni in Python e C, che consente a penetration tester autorizzati di manipolare gli account utente sugli…
 n4nj0/cve-2020-35590
Strumento di brute force per il plugin WordPress Limit Login Attempts Reloaded >=2.13.0 - Bypass del limite di accesso (CVE-2020-35590)
 wkovacs64/pwl
Password Lense: rivela i tipi di caratteri in una password
 dev-2null/adcollector
Uno strumento leggero per estrarre rapidamente informazioni preziose dall'ambiente Active Directory, utile sia per attaccare che per difendere.
 ayewo/fortios-ldap-mitm-poc-cve-2019-5591
La configurazione predefinita di LDAP su FortiOS v6.0.x fino a v6.2.0 non verifica l'identità del server per LDAP/S, portando ad attacchi MITM.…
 ahamedyaseen03/cve-2025-60375
CVE-2025-60375 — Bypass dell'autenticazione / controllo degli accessi errato in PerfexCRM < 3.3.1 (accesso amministratore)
 saykino/cve-2025-56221
Advisory che descrive CVE-2025-56221, una vulnerabilità di limitazione della velocità di autenticazione in Ascertia SigningHub che consente attacchi…
 saykino/cve-2025-56224
Documenta una vulnerabilità di bypass della verifica OTP in Ascertia SigningHub, che consente agli attaccanti di forzare i codici OTP e impersonare…
 rxerium/cve-2024-7593
Un'implementazione errata di un algoritmo di autenticazione in Ivanti vTM, in versioni diverse dalle 22.2R1 o 22.7R2, consente a un attaccante remoto…
 vijayshankar22/cve-2017-12542
Questo script controlla se un server HP iLO è vulnerabile e può aggiungere un utente amministratore.
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) con autenticazione Keycloak OAuth2 tramite Strimzi - bypassa la restrizione dell'allowlist URL CVE-2025-27817
 ajansha/cve-2025-60375
Proof-of-concept per un bypass dell'autenticazione in PerfexCRM precedente alla versione 3.3.1, che dimostra come credenziali vuote possano concedere…
 gerenios/aadinternals
Modulo PowerShell per l'amministrazione e l'audit di Azure AD e Office 365, che consente la manipolazione dei token, l'enumerazione degli utenti e le…
 remenis/cve-2025-56764
Enumerazione degli username in Trivision NC-227WF








