#1

 99designs/aws-vault
Un vault per archiviare e accedere in modo sicuro alle credenziali AWS negli ambienti di sviluppo
 jumpseclabs/tokenflare
Framework di simulazione AITM serverless per Entra ID e M365
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack e Triofox PoC/Exploit completo
 bodoinon/cve-2024-10924
Dimostra lo sfruttamento e la mitigazione di CVE-2024-10924, un bypass dell'autenticazione in WordPress Really Simple Security, con exploit Python…
 ajtazer/cve-2025-51471-poc
Questa PoC è solo a scopo educativo e di test di sicurezza autorizzato. NON utilizzarla su sistemi che non possiedi.
 deadends/legion
Legion è un fabric di autenticazione Zero-Knowledge progettato per la privacy.
 exfil0/cve-2025-59718-poc
Fortinet ha annunciato due vulnerabilità strettamente correlate di bypass dell'autenticazione il 9 dicembre 2025. Entrambi i difetti comportano una…
 remenis/cve-2025-63666
Esposizione dei cookie di Tenda AC15
 jedisct1/cve-2025-65945-poc
PoC per CVE-2025-65945 (Verifica impropria della firma crittografica in node-jws)
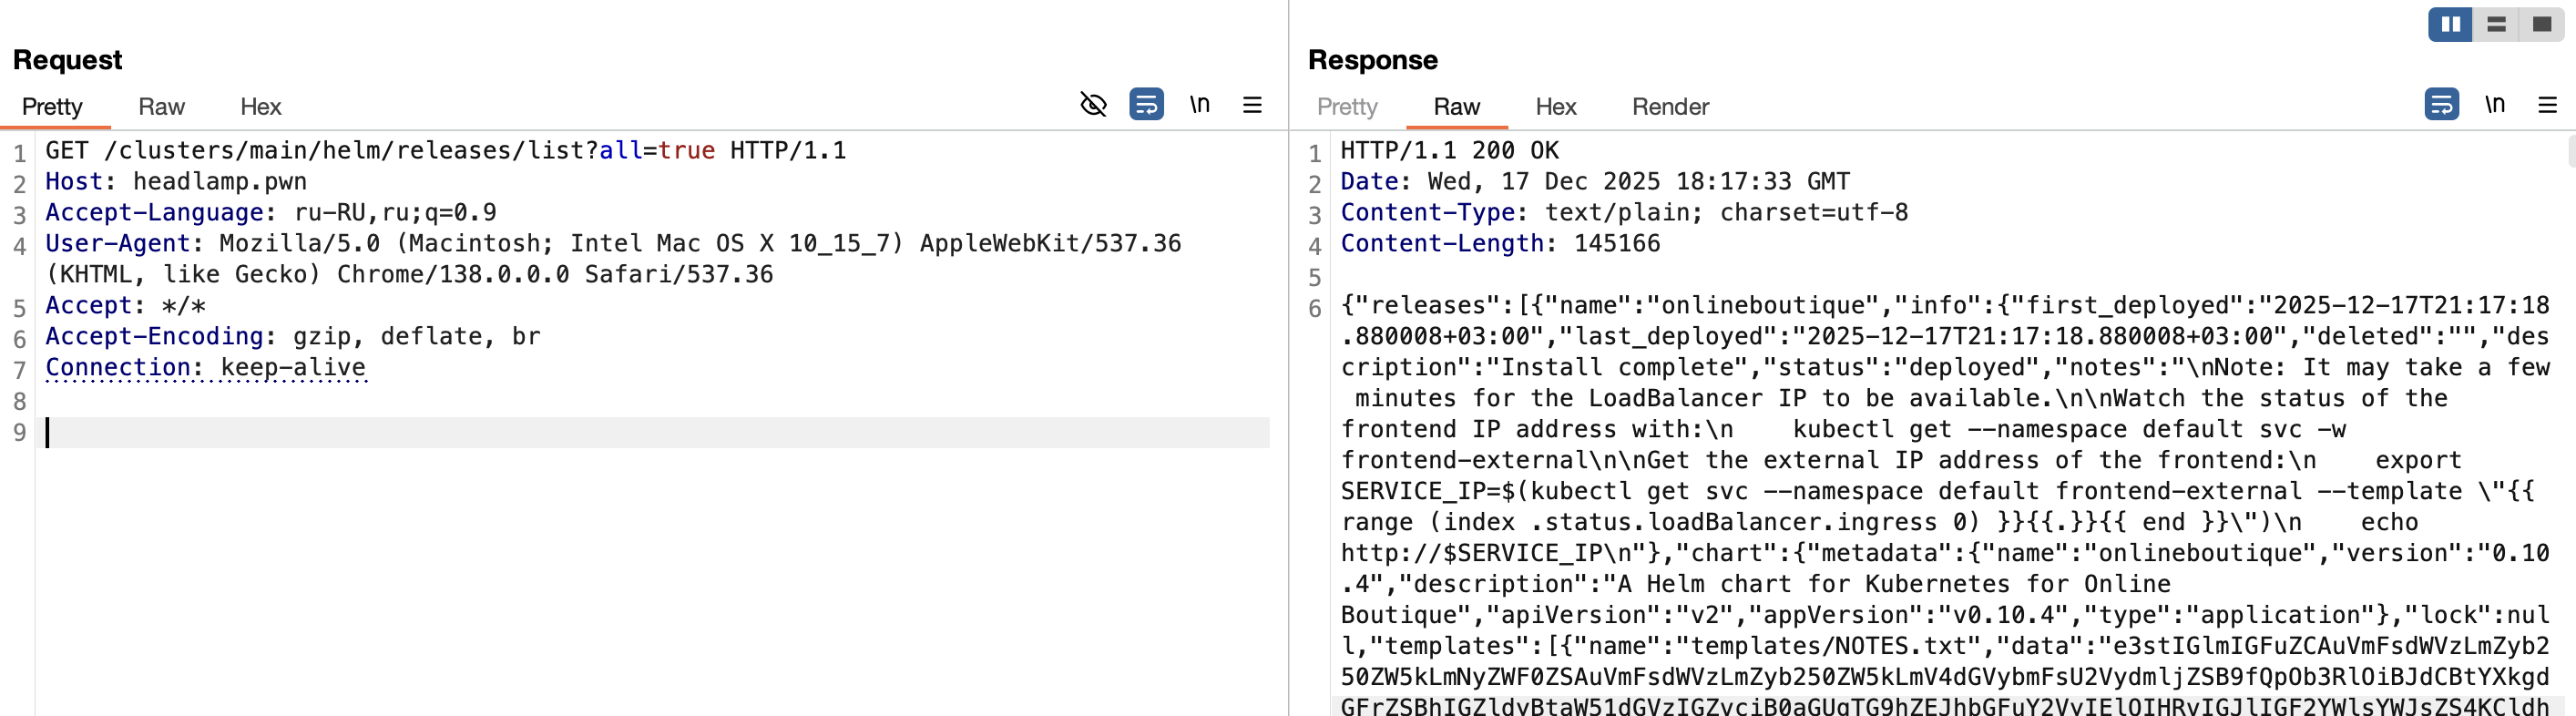 r0binak/cve-2025-14269
Exploit PoC per CVE-2025-14269
 eynaexp/cve-2024-27198-poc
scanner di massa proof-of-concept progettato per individuare istanze JetBrains TeamCity affette da CVE-2024-27198
 almounah/silph
Strumento Stealthy In-Memory Local Password Harvester (SILPH): dump di LSA, SAM e DCC2 con indirect syscall
 kirubel-cve/cve-2025-65427
Exploit proof-of-concept per CVE-2025-65427: mancanza di rate limiting sull'API di login del router Dbit N300 T1 Pro che consente attacchi di forza…
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
Questa vulnerabilità consente a malintenzionati remoti, sia autenticati che non autenticati, di eseguire codice remoto su istanze FreePBX…
 zilbonn/owasp-wstg-rag
Sistema RAG della Guida OWASP per i Test di Sicurezza Web con ChromaDB, MCP per Claude Code
 b1g-b33f/cve-2020-14882
PoC per testare se un target è vulnerabile a RCE
 besser82/libxcrypt
Libreria crypt estesa per descrypt, md5crypt, bcrypt e altre