
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 swapnildeshpande/cve-2025-29927-lab
Laboratorio di riproduzione per CVE-2025-29927 — bypass dell'autorizzazione middleware di Next.js (CVSS 9.1)
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Generatore di artefatti di rilevamento basato su Python per le vulnerabilità di bypass dell'autenticazione e di esecuzione remota di codice di Ivanti…
 0xblackash/cve-2026-50751
CVE-2026-50751
 ake13-art/secfesc
Ispezione leggera dello stato di sicurezza per Linux — colmando il divario tra strumenti di fetch estetici e framework di audit pesanti.
 hakaioffsec/cve-2026-44706
SQL injection in FilterService di Chatwoot
 polosss/by-poloss..-..cve-2026-10580
Hippoo Mobile App per WooCommerce <= 1.9.4 - Bypass di Autenticazione non Autenticato per Acquisizione dell'Account Amministratore
 gumbraise/cve-2026-30849-poc
Proof-of-Concept checker/exploit per il bypass dell'autenticazione SOAP di MantisBT (CVE-2026-30849 / GHSA-phrq-pc6r-f6gh)
 xhcoding/sshpass-win32
Versione Windows di http://sourceforge.net/projects/sshpass/
 0xrixet/craftcms-poc-cve-2026-31266
Ricerca sulla sicurezza del meccanismo di autenticazione di Craft CMS
 muhammedhussein17/keycloak
Ricerca di sicurezza che divulga CVE-2026-9794, una vulnerabilità di enumerazione degli ID client non autenticata in Keycloak SAML ECP tramite…
 xmyronn/cve-2026-10288-auth-bypass
Proof-of-concept exploit per un bypass dell'autenticazione in Hotel and Tourism Reservation System 1.0, che consente l'accesso admin non autenticato…
 musa-xvi/active-directory-badsuccessor
Una stanza di TryHackme che copre lo sfruttamento di CVE-2025-53779 utilizzando windows
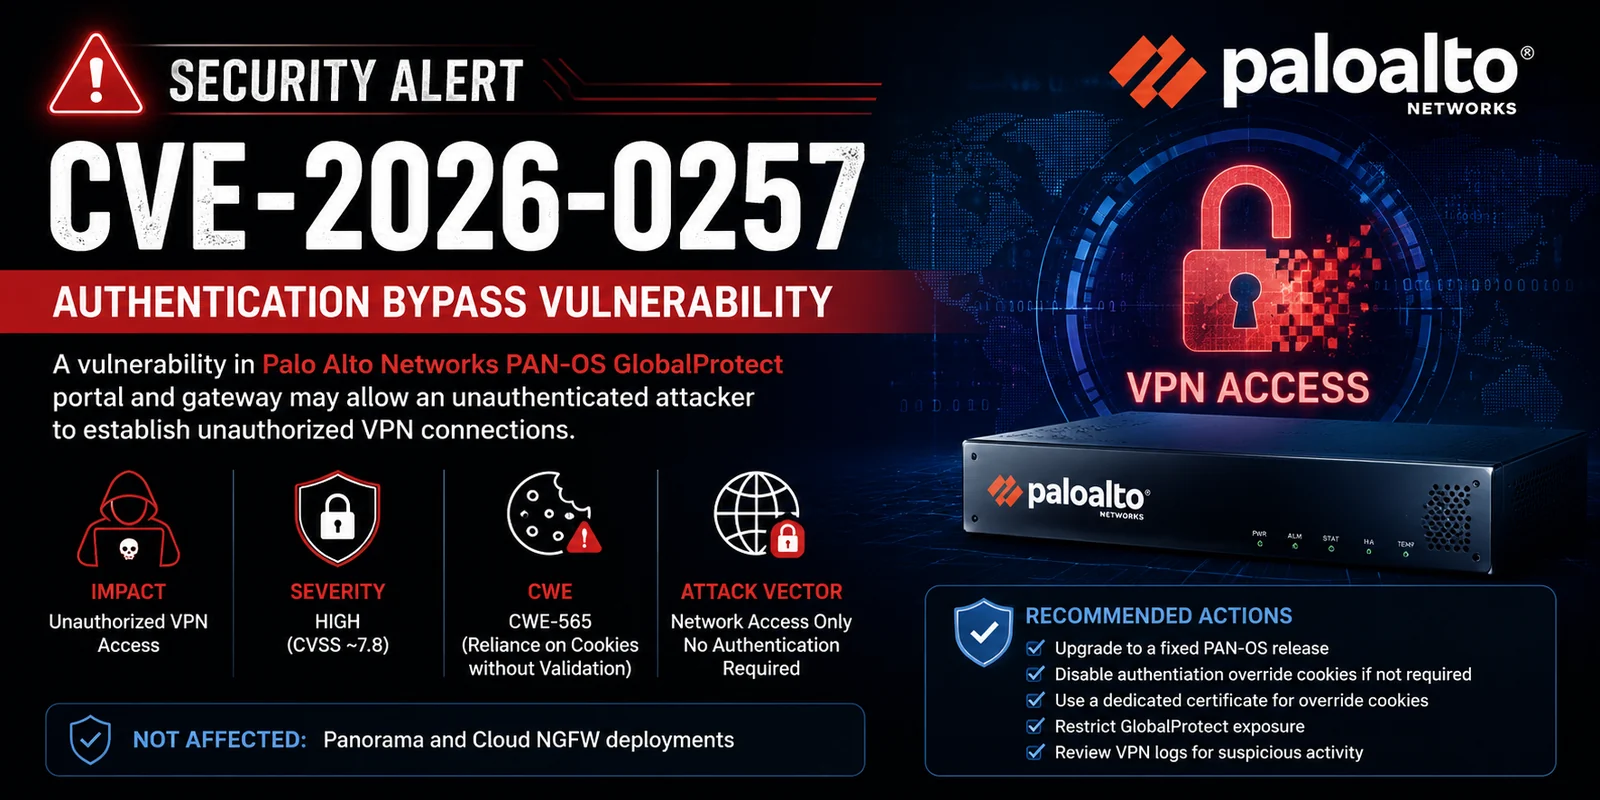 0xredash/cve-2026-0257
Exploit in Python per CVE-2026-0257 che falsifica i cookie di override dell'autenticazione GlobalProtect per aggirare l'autenticazione del portale e…
 0xblackash/cve-2026-0257
CVE-2026-0257
 michaeladamgroberman/cve-2026-32646
CVE-2026-32646: Autenticazione mancante sull'endpoint del dispositivo admin — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: Autenticazione mancante sull'endpoint dell'account utente — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2025-1242
CVE-2025-1242: Stringa di connessione iothubowner hardcoded — Gardyn Home Kit (ICSA-26-055-03)
 zycoder0day/cve-2026-5076
Exploit proof-of-concept per CVE-2026-5076 che dimostra l'acquisizione non autenticata dell'account amministratore in ARMember Premium tramite SQL…








