
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 cyberauth/cve-2026-20079
Implementa la catena di attacco CVE-2026-20079 da bypass dell'autenticazione a RCE come root contro Cisco Secure FMC, tramite le modalità…
 almondoffsec/passthecert
Strumento proof-of-concept per autenticarsi a un server LDAP/S con un certificato tramite Schannel.
 oscerd/cve-2026-66908
Reproducer proof-of-concept per il bypass dell'autenticazione JWT di Apache Camel (CVE-2026-66908) che dimostra la mancata validazione di iss/aud in…

 t0w0t/poc-cve-2026-18963
Exploit proof-of-concept per CVE-2026-18963, un bypass dell'autenticazione nel flusso di recupero password di Keycloak, che consente di reimpostare…
 gduma-phdata/patch-cve-2026-05890
Patch distribuito per CVE-2026-05890 che risolve un'autenticazione impropria in Juniper Junos, con validazione da parte di SecOps e riferimenti a NVD…
 gduma-phdata/patch-cve-2026-11553
Patch distribuita per CVE-2026-11553, una vulnerabilità di bypass dell'autenticazione in VMware vCenter, con dettagli di validazione e distribuzione…
 makarov05bm/wsgoat
L'applicazione vulnerabile che ti insegnerà come hackerare i WebSocket
 jalvarezz13/krb5roastparser
KrbRoastParser è uno strumento per l'analisi dei pacchetti Kerberos da file pcap per estrarre gli hash AS-REQ, AS-REP e TGS-REP.
 dua2z3rr/cve-2026-29000-poc
CVE-2026-29000 - pac4j-jwt (< 4.5.9 / < 5.7.9 / < 6.3.3) PoC di bypass dell'autenticazione in JwtAuthenticator
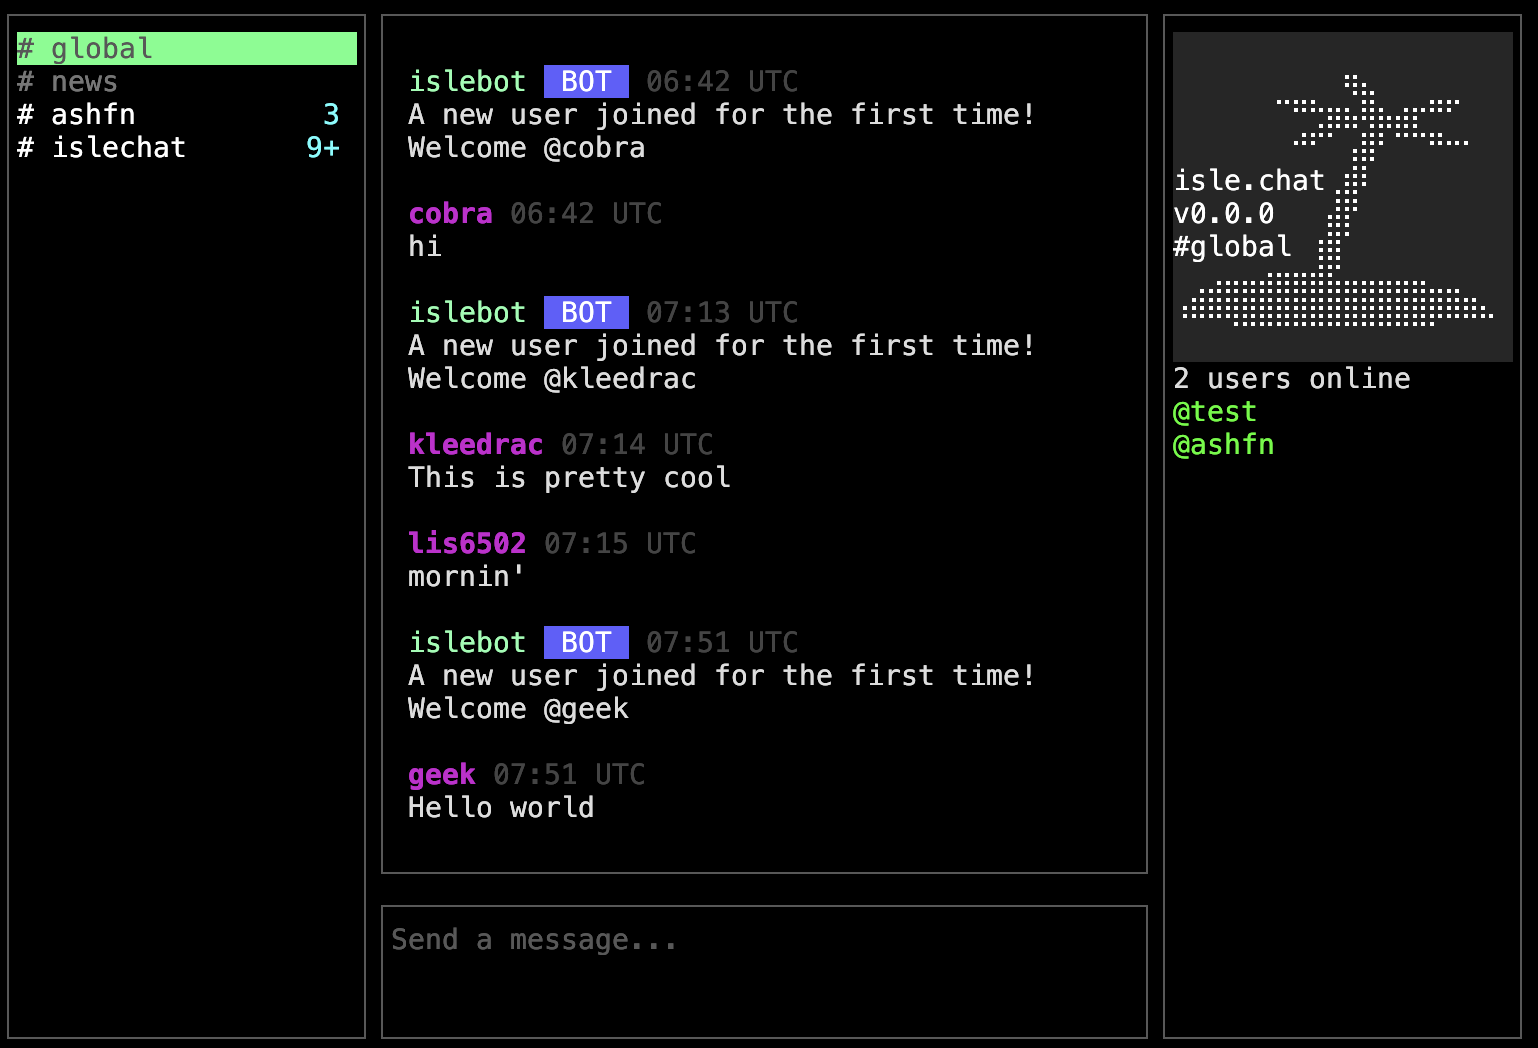 ashfn/islechat
Piccolo server chat basato su SSH

 aye468448-eng/cve-2026-0073-android-adbd-authentication-bypass
PoC per CVE-2026-0073, una bypass dell'autenticazione ADB di Android che consente agli attaccanti di rete di connettersi a dispositivi…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE non autenticata su UniFi OS + lettura di file tramite bypass dell'autenticazione ..%2f (CVSS 10.0, KEV, Mirai ITW)
 yym8538/cve-2026-20896
Laboratorio proof-of-concept e script Python/cURL che dimostrano CVE-2026-20896, un bypass di autenticazione nelle immagini Docker ufficiali di Gitea…
 yym8538/cve-2026-25253
Proof-of-concept di exploit per CVE-2026-25253 in OpenClaw: un gatewayUrl appositamente creato esfiltra il token del gateway della Control UI,…
 bunnie/dc34-vault
App Vault per il badge DC34
 aetherai3/aether-protocol-p
Implementazione funzionante: identità a breve durata verificate crittograficamente per l'autenticazione delle decisioni dell'IA — CVE-2025-59536…








