
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 imthenachoman/how-to-secure-a-linux-server
Guida passo-passo per l'hardening di un server Linux, che copre la sicurezza SSH, i firewall, il rilevamento delle intrusioni, l'auditing e la…
 blackhatexploitation/exploit-mikrotik-2026
CVE-2026-67276 Exploit per il Bypass dell'Autenticazione SSH in MikroTik RouterOS
 ynsmroztas/keysniper
**CVE-2026-18963** — acquisizione non autenticata dell'account Keycloak tramite il flusso di reimpostazione delle credenziali.
 dinosn/mikrotrick-poc
CVE-2026-67276 PoC di laboratorio per il bypass dell'autenticazione a chiave pubblica SSH di RouterOS
 beemdevelopment/aegis
Un'app gratuita, sicura e open source per Android per gestire i tuoi token di verifica a due passaggi.
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: Registrazione non autorizzata dell'organizzazione tramite una convalida impropria del token di invito
 0xlyvio/cve-2026-18963-keycloak
Proof-of-concept exploit per CVE-2026-18963, un bypass del reset delle credenziali di Keycloak che porta al furto dell'account. Dimostra la…
 burakacar6/cve-2023-42793-teamcity-unauthenticated-rce
Un PoC e strumento automatizzato di rilevamento versione/exploit per JetBrains TeamCity Authentication Bypass & RCE (CVE-2023-42793).
 on3sk-0x1/cve-2026-19900-poc
Proof-of-concept exploit per CVE-2026-19900, una vulnerabilità di bypass dell'autenticazione e di esecuzione remota di codice nei router LB-LINK…
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 Bypass dell'autenticazione di Telnetd GNU Inetutils
 gagaltotal/cve-2026-82329-poc
PoC e strumento di validazione per CVE-2026-82329 in JFrog Artifactory. Forgia JWT con chiave di firma vuota per ottenere un token admin, verifica…
 hackplayers/evil-winrm
La shell WinRM definitiva per hacking/pentesting
 squeeze440/linux-entra-sso-poc
PoC — errore di validazione dell'origine che consente l'esfiltrazione del cookie SSO PRT di Entra ID in linux-entra-sso (GHSA-g9vc-5j77-f2cm,…
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway bypass dell'asserzione SAML non firmata tramite binding HTTP-Redirect (CTX696939) - analisi della causa principale + PoC
 kobukovui/cve-2026-84473
Ricerca sulla sicurezza e divulgazione delle vulnerabilità per l'app ownCloud ONLYOFFICE Integration, inclusi analisi tecnica, PoC, impatto e…
 horkimhab/cve-2026-psa-2026-00043-1
Proof-of-concept exploit per un bypass dell'autenticazione root non autenticato in Proxmox VE 7.0-8.0.3, pensato per test di sicurezza autorizzati e…
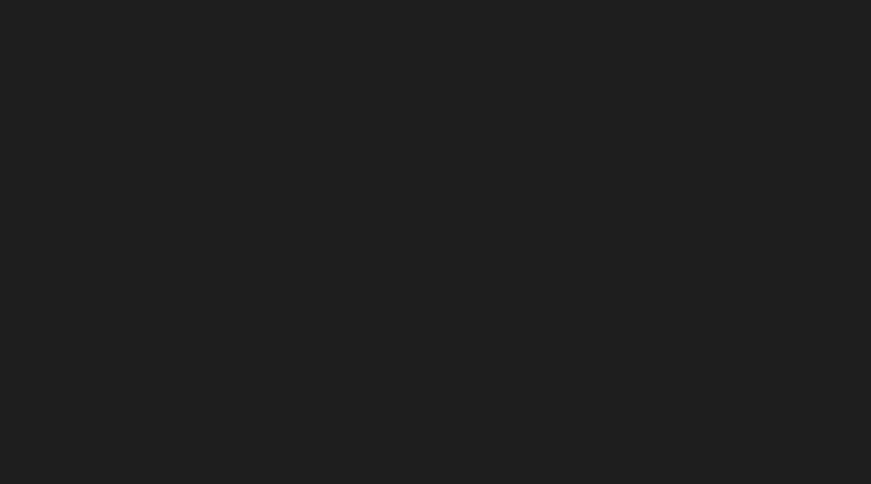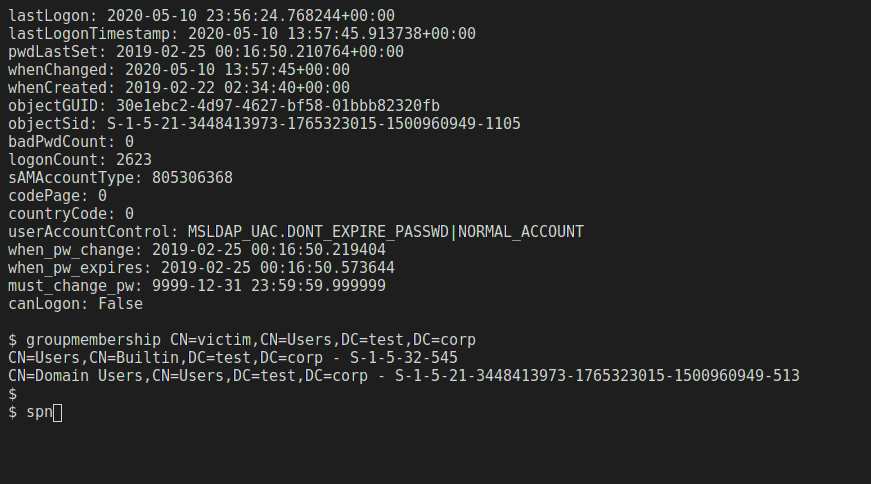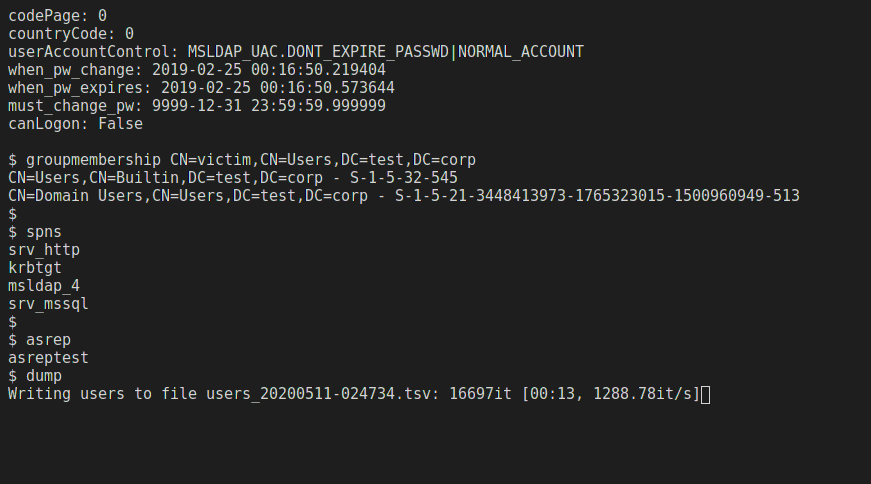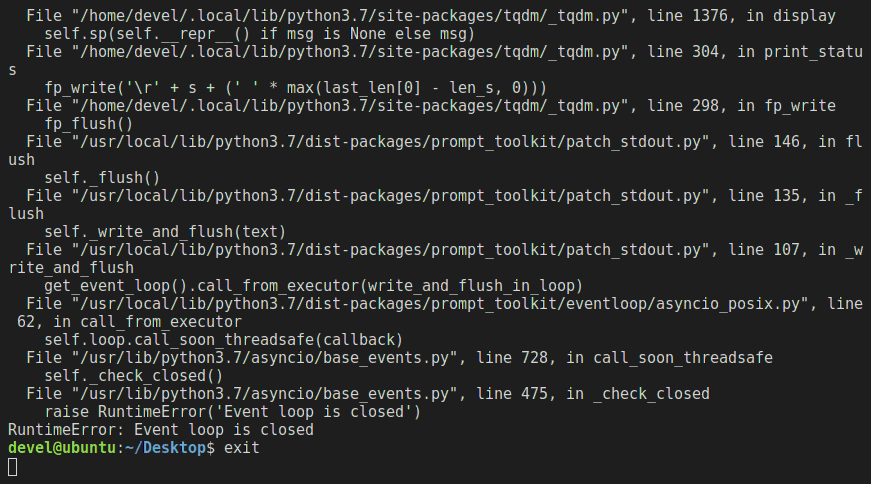 skelsec/msldap
Libreria Python per il auditing di Microsoft Active Directory tramite LDAP, con supporto per autenticazione NTLM, Kerberos, SSPI, channel binding,…
 dinosn/cve-2026-82329-jfrog-artifactory
Lab Docker riproducibile e PoC in Python per CVE-2026-82329, un bypass di autenticazione non autenticato in JFrog Artifactory che porta alla…








