
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 hasanuyarrr/cve-2026-18782-trex-mes-uygulamalarinda-sql-zafiyeti
Advisory e analisi tecnica per CVE-2026-18782, una SQL injection critica negli endpoint web API di TREX MES che consente bypass dell'autenticazione,…
 uziii2208/cve-2026-96760
Authlib 1.7.2: bypass della verifica della firma - il JWS JSON generico accetta payload non firmati quando `signatures` è vuoto
 mayyhem/sharpsccm
Strumento di post-sfruttamento in C# per abusare di Microsoft Configuration Manager (SCCM) al fine di eseguire movimento laterale, raccolta di…
 redbyte1337/credspy
Enumerazione degli utenti di Entra ID e scoperta dei metodi di autenticazione tramite l'API pubblica GetCredentialType
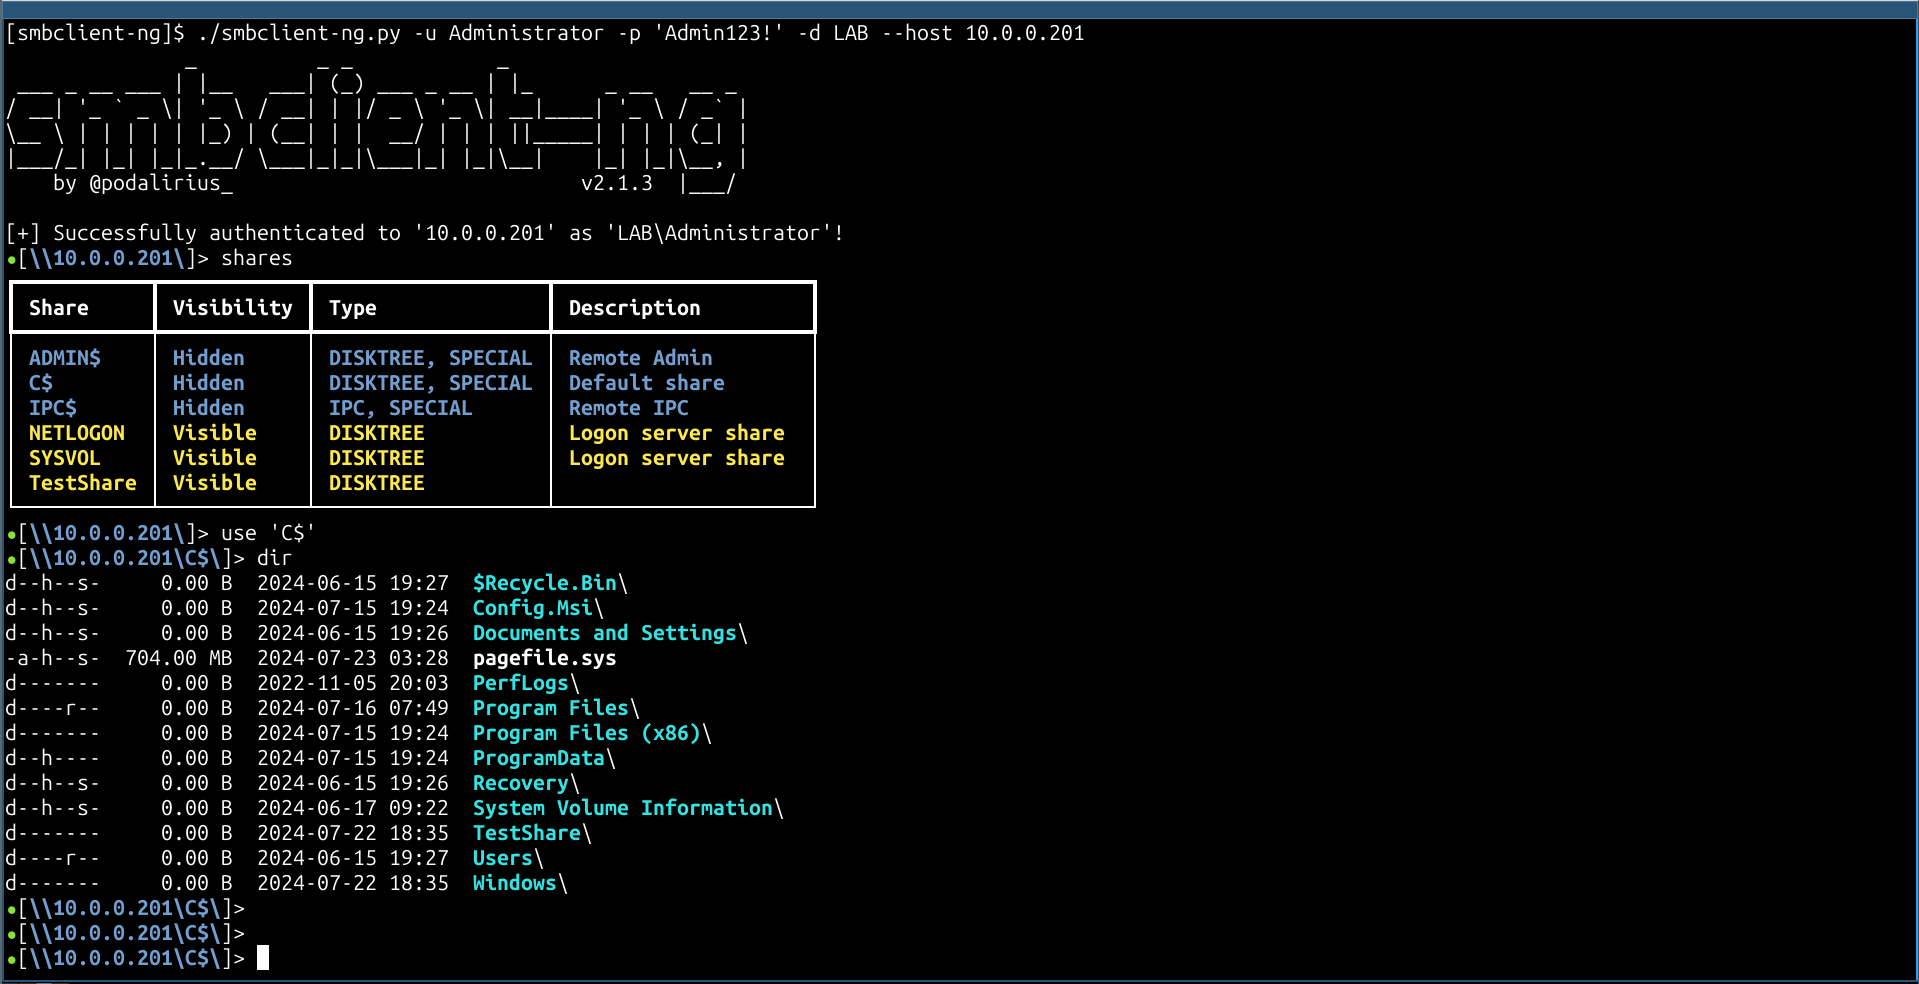 p0dalirius/smbclient-ng
smbclient-ng, un modo veloce e intuitivo per interagire con le condivisioni SMB.
 eqstlab/cve-2026-49869
PoC e laboratorio Docker per CVE-2026-49869, un RCE non autenticato in Kestra OSS tramite un bypass del percorso AuthenticationFilter che consente la…
 dpfkdlemtp/epson-eh-tw5350-advisories
Avvisi di sicurezza per CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 vid4l-07/klip
Gestore di password minimale basato su terminale
 arensballiu/flowise-cve-2025-58434-passwordreset
Exploit di reimpostazione password non autenticato per Flowise AI ≤ 3.0.5. Sfrutta l'endpoint /api/v1/account/forgot-password per cambiare la…
 offensivebias20/cve-2026-34990-poc
Ricerca proof-of-concept e analisi tecnica di CVE-2026-34990, una vulnerabilità di escalation locale dei privilegi in CUPS tramite il flusso di…
 4ybrick/cve-2026-100903
PoC e script di enumerazione per CVE-2026-100903, una vulnerabilità di autenticazione mancante nell'API REST di GEO.RITM che espone anonimamente dati…
 murrez/cve-2026-85984
PoC in Python per CVE-2026-85984: verifica e sfrutta il bypass di autenticazione admin non autenticato del plugin miniOrange OTP (≤5.5.5) per…
 eqstlab/cve-2026-18963
Proof-of-concept di exploit per CVE-2026-18963, che dimostra l'acquisizione non autenticata dell'account aggirando il flusso di reimpostazione delle…
 murrez/cve-2026-100835
PoC Python per CVE-2026-100835: analizza i manifest Contrast per AllowedChipIDs/AllowedPIIDs, rileva le versioni e sonda gli endpoint del Coordinator…
 hackspeak/cve-2026-67279
Script Python proof-of-concept per la catena di takeover SSH di MikroTrick su MikroTik RouterOS (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) per…
 biitts/cve-2026-72001-pangolin-cross-org-auth-bypass
PoC per CVE-2026-72001 — bypass di autenticazione per risorse cross-organization in Pangolin < 1.22.0 tramite l'endpoint share-link access-token…
 trustedsec/cs-remote-ops-bof
Comandi per operazioni remote implementati tramite Beacon Object Files
 polosss/by-poloss..-..cve-2026-19125
Proof-of-concept verificato che sfrutta il bypass di autenticazione non autenticato di EthPress <= 2.3.5, concedendo una sessione di amministratore…








