
 #1
Raccomandato da Kitploit
 portswigger/ator
Plugin per Burp Suite per l'estrazione e la sostituzione automatica di token nelle richieste HTTP, con supporto per JSON, XML, cookie e parametri URL…
 zux0x3a/adfly
strumento di interrogazione di active directory che utilizza il protocollo LDAP , aiuta red teamer / penetration testers a convalidare le…
 cheshireca7/smbautorelay
SMB Auto Relay fornisce l'automazione della tecnica di relay SMB/NTLM per esercizi di pentesting e red teaming in ambienti Active Directory.
 impostorkeanu/bruteloops
API di indovinamento password online agnostica rispetto al protocollo.
 pshlyundin/ldap_shell
Shell interattiva per l'enumerazione di Active Directory e l'abuso di ACL tramite LDAP/LDAPS. Supporta DCSync, RBCD, Shadow Credentials, cambio…
 m0n1x90/adreaper
Uno strumento di enumerazione rapido per il pentesting di Active Directory di Windows scritto in Go
 francoismichel/ssh3
Protocollo shell veloce e sicuro basato su HTTP/3, QUIC e TLS 1.3. Supporta OAuth2, OpenID Connect e l'autenticazione SSH classica con port…
 password123456/about-hmac
Esempio e spiegazione dell'implementazione HMAC
 password123456/some-tweak-to-hide-jwt-payload-values
Libreria Python leggera per offuscare i valori del payload JWT utilizzando la crittografia XOR con chiavi basate su timestamp, impedendo la…
 wh0amitz/sharpadws
Ricognizione e sfruttamento di Active Directory per Red Teams tramite Active Directory Web Services (ADWS).
 aahmad097/tritium
Framework di password spraying basato su Kerberos per Active Directory con prevenzione del blocco incorporata, integrazione dell'enumerazione utenti,…
 dec0ne/shadowspray
Uno strumento per distribuire Shadow Credentials in un intero dominio nella speranza di abusare di DACL GenericWrite/GenericAll dimenticate da tempo…
 lkarlslund/ldapnomnom
Silenziosamente e in modo anonimo, forzare brute force i nomi utente di Active Directory a velocità folli dai Domain Controller (ab)usando delle…
 dec0ne/davrelayup
Automatizza l'escalation dei privilegi locali a SYSTEM su workstation Windows unite al dominio, relayando l'autenticazione NTLM da WebDAV a LDAP,…
 jpg0mez/adcsync
Usa ESC1 per eseguire un DCSync improvvisato e dumpare gli hash
 ccob/gssapi-abuse
Uno strumento per enumerare potenziali host vulnerabili ad abusi GSSAPI all'interno di reti Active Directory
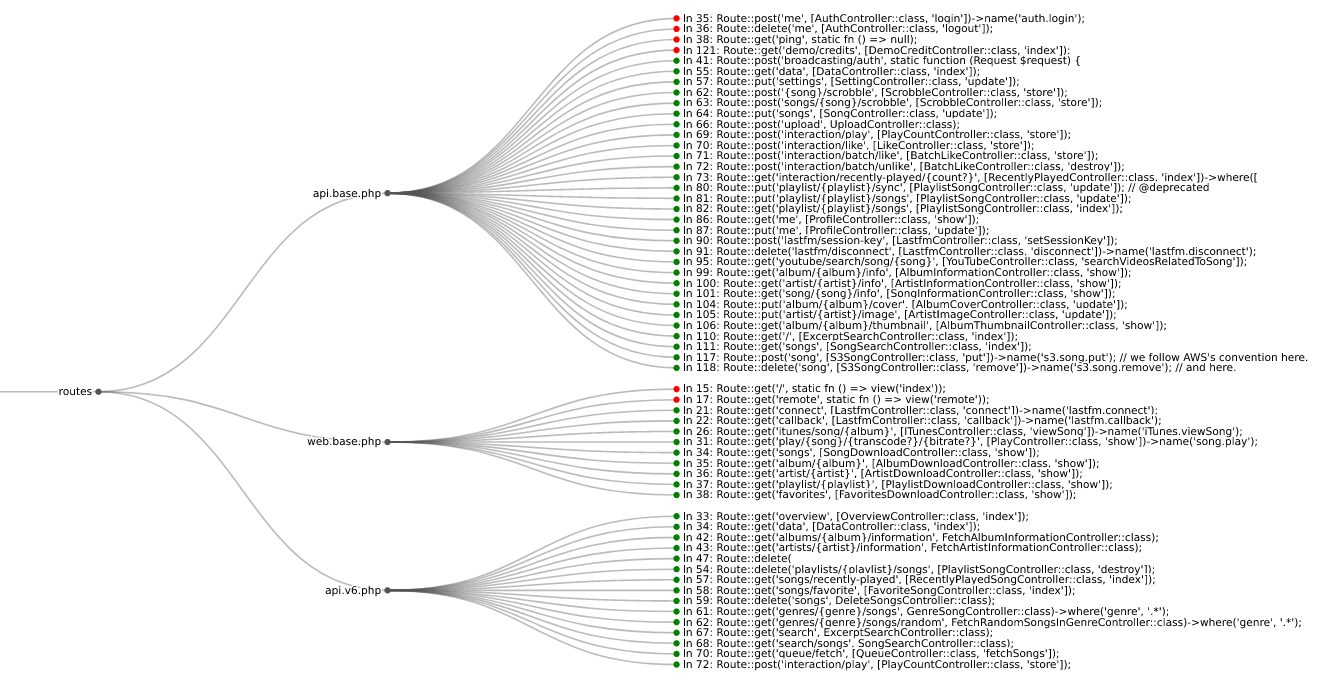 mschwager/route-detect
Trova bug di sicurezza relativi all'autenticazione (authn) e all'autorizzazione (authz) nelle route delle applicazioni web.
 scorpioneslabs/mssqlpwner
Strumento avanzato di penetration testing per MSSQL per movimento laterale, esecuzione di comandi, relay NTLM e attacchi brute-force tramite server…








