
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 lmammino/jwt-cracker
Semplice cracker brute force per token JWT HS256, HS384 e HS512.
 crowecybersecurity/ad-ldap-enum
Uno strumento di enumerazione di utenti e gruppi di Active Directory basato su LDAP
 brendan-rius/c-jwt-cracker
Cracker di forza bruta per JWT scritto in C
 ustayready/credking
Password spraying utilizzando AWS Lambda per la rotazione degli IP
 nmap/ncrack
Ncrack strumento di autenticazione di rete
 ustayready/credsniper
CredSniper è un framework di phishing scritto con il micro-framework Python Flask e il templating Jinja2 che supporta la cattura di token 2FA.
 mathaix/openclawmachines
Gestisci OpenClaw nel tuo team (Enterprise) fornendogli infrastruttura di calcolo, integrazione degli strumenti, autenticazione e primitive di…
 cyberark/ketshash
Un piccolo strumento per rilevare connessioni NTLM privilegiate sospette, in particolare l'attacco Pass-The-Hash, basato sui log del visualizzatore…
 cyberark/shimit
Uno strumento che implementa l'attacco Golden SAML.
 gentilkiwi/mimikatz
Un piccolo strumento per giocare con la sicurezza di Windows
 euske/pyrexecd
Server SSH autonomo per Windows
 shellster/ldapper
Query LDAP senza il fastidio
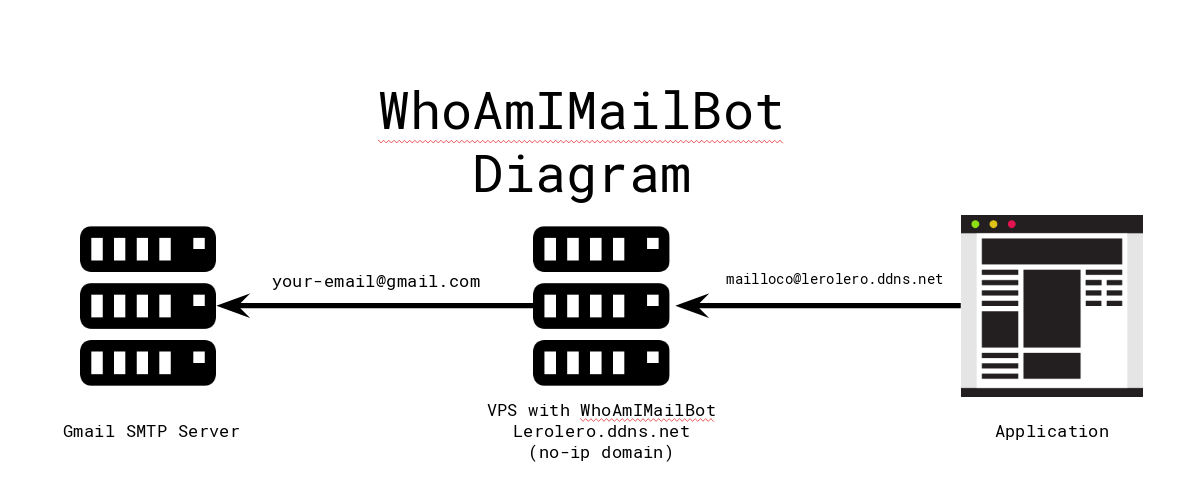 mthbernardes/whoamimailbot
Servizio di mascheramento alias email self-hosted che utilizza Postfix e un bot Telegram per creare indirizzi temporanei per le registrazioni, con…
 m4dm0e/wpcrack
Cracker di hash WordPress.
 cyberark/riskyspn
Rileva e abusa di SPN rischiosi
 skorov/ridrelay
Enumera i nomi utente su un dominio dove non hai credenziali usando SMB Relay con bassi privilegi.
 nidem/kerberoast
Toolkit per attaccare implementazioni MS Kerberos: estrarre account SPN, richiedere ed esportare ticket, craccare password di servizio, riscrivere…
 quickbreach/exchangerelayx
Uno strumento di relay NTLM verso l'endpoint EWS per server Exchange on-premise. Fornisce un OWA per gli hacker.








