
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 xhcoding/sshpass-win32
Versione Windows di http://sourceforge.net/projects/sshpass/
 akefallonitis/larac2shell
Shell interattiva cross-platform per Microsoft Defender for Endpoint Live Response
 aaravmaloo/apm
Un gestore di password locale per tutti
 wolfssl/wolfguard
Modulo kernel VPN e strumento utente conformi a FIPS 140-3, sostituto drop-in per WireGuard con crittografia AES-256-GCM, SHA2-256 e SECP256R1 per…
 castro-ian/cve-2024-4573-mitigation-script
Rileva lo stato di autenticazione NTLM controllando il valore del registro LmCompatibilityLevel per valutare l'esposizione a CVE-2024-43451 e…
 canciucostin/cve-2020-1472
CVE-2020-1472 - Implementazione Python della vulnerabilità Zero Logon
 cveteam/flowiseai-critical-killchain
Catena di attacco critica non autenticata che porta a RCE completa in FlowiseAI (CVE-2025-58434 + CVE-2025-59528)
 azureadtrent/cve-2025-58434-59528
CVE-2025-58434 e CVE-2025-59528 catena di POC
 ap0dexme0/cve-2026-49869
Kestra Verificatore di Vulnerabilità di Bypass dell'Autenticazione
 cartosys/domestic-system
Utilizzando @charmbracelet per creare un browser Ethereum con stile
 ap0dexme0/cve-2023-2732
Esegui con bypass massivo dell'autenticazione (Wordpress Mstore-API)
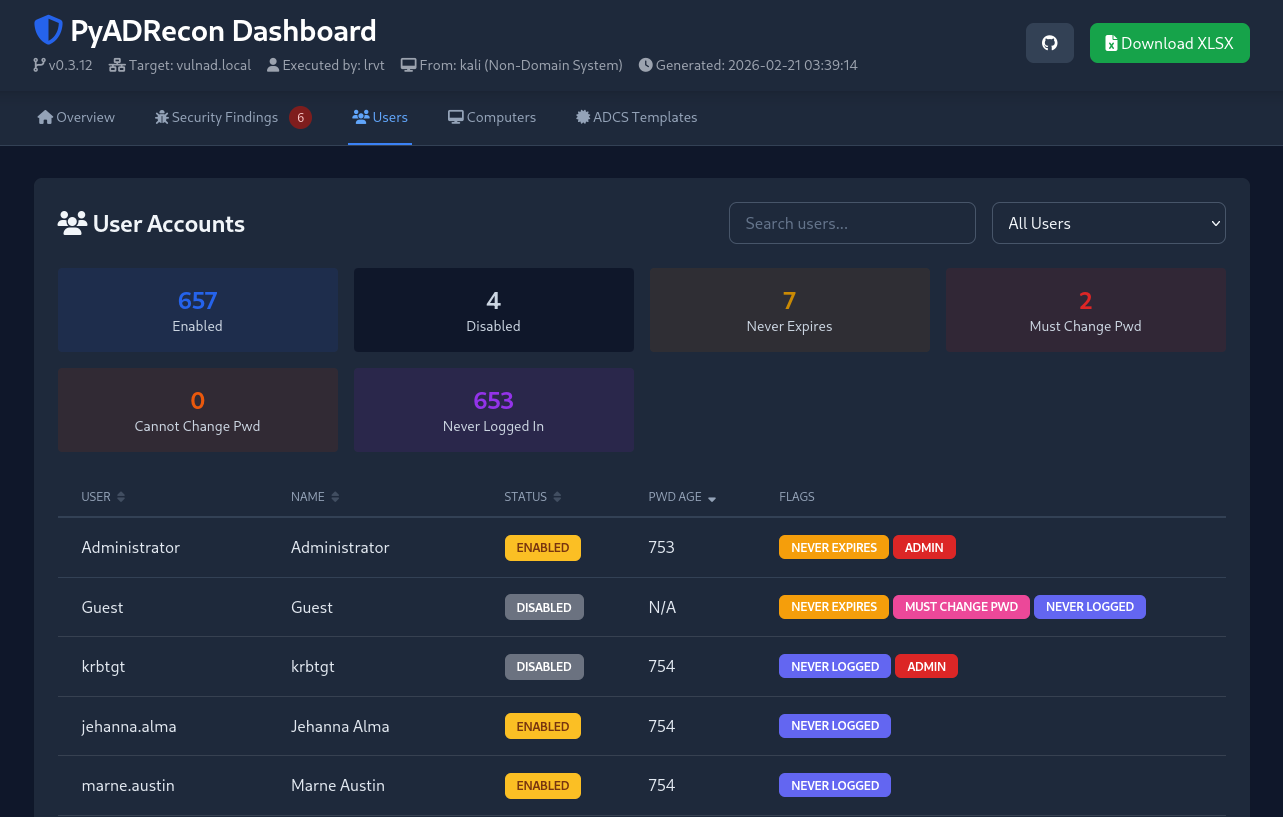 l4rm4nd/pyadrecon
Implementazione in Python3 di ADRecon con supporto per autenticazione NTLM e Kerberos per interrogare LDAP. Genera singoli file CSV e un unico report…
 anothersec/cve-2025-6934
Opal Estate Pro <= 1.7.5 - Escalation dei privilegi non autenticata
 amulab/cve-2022-33679
PoC di CVE-2022-33679
 alph4sec/ssh_enum_py
script di enumerazione utenti SSH basato su differenze di temporizzazione e risposte di autenticazione. Sfrutta lo stesso vettore di CVE-2018-15473…
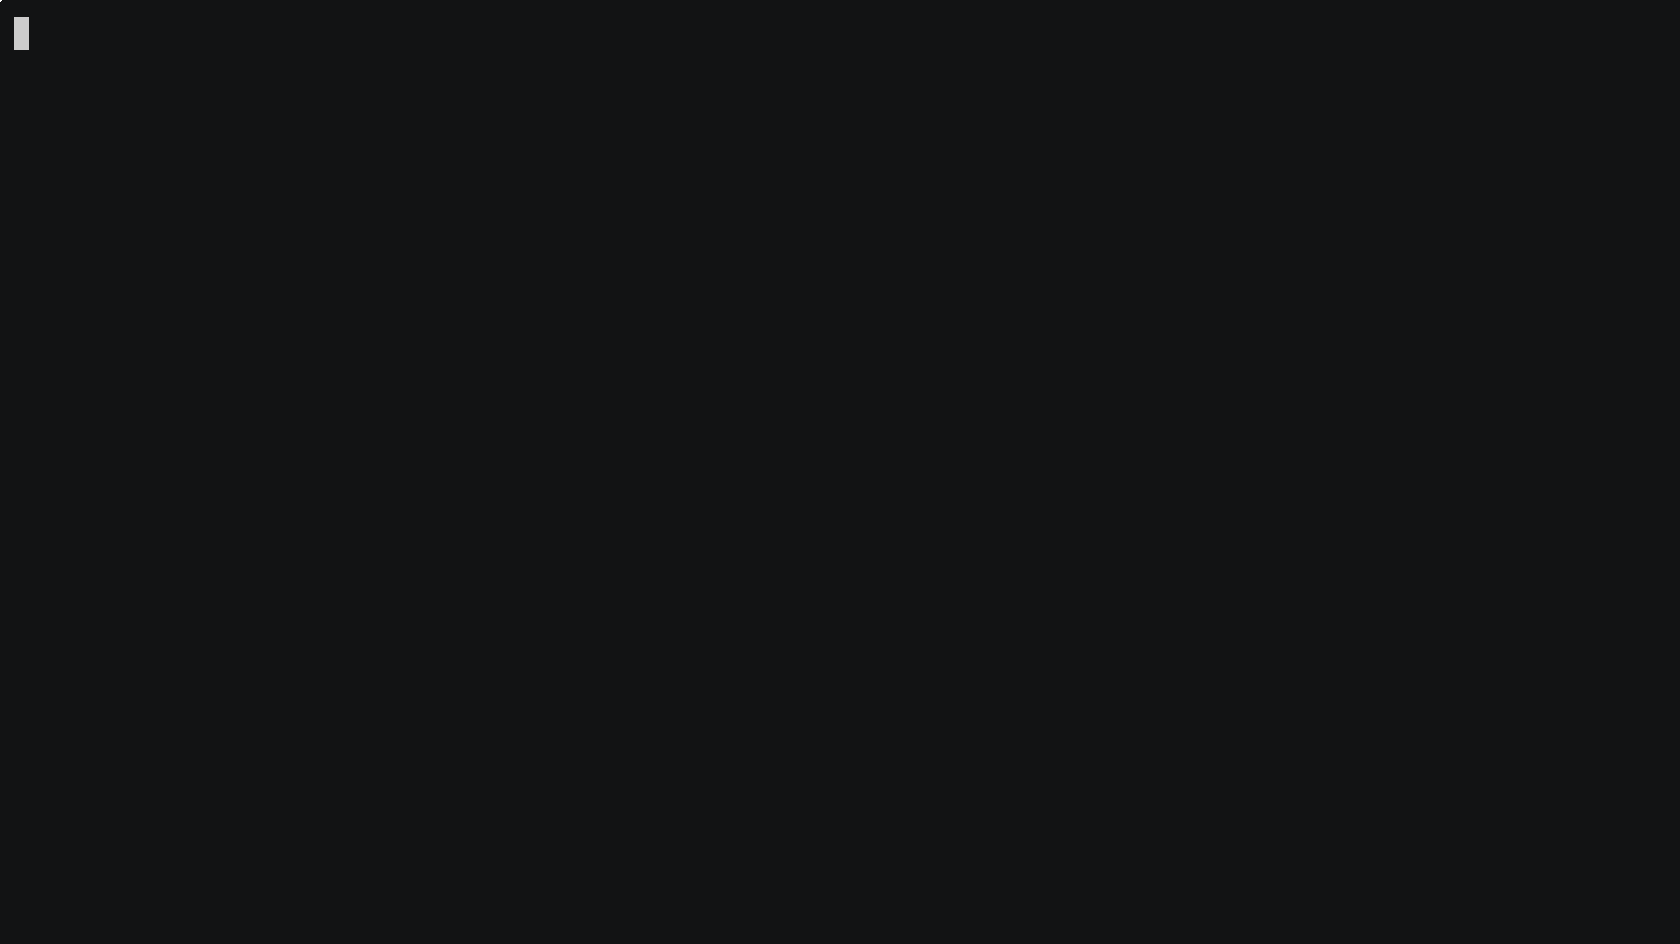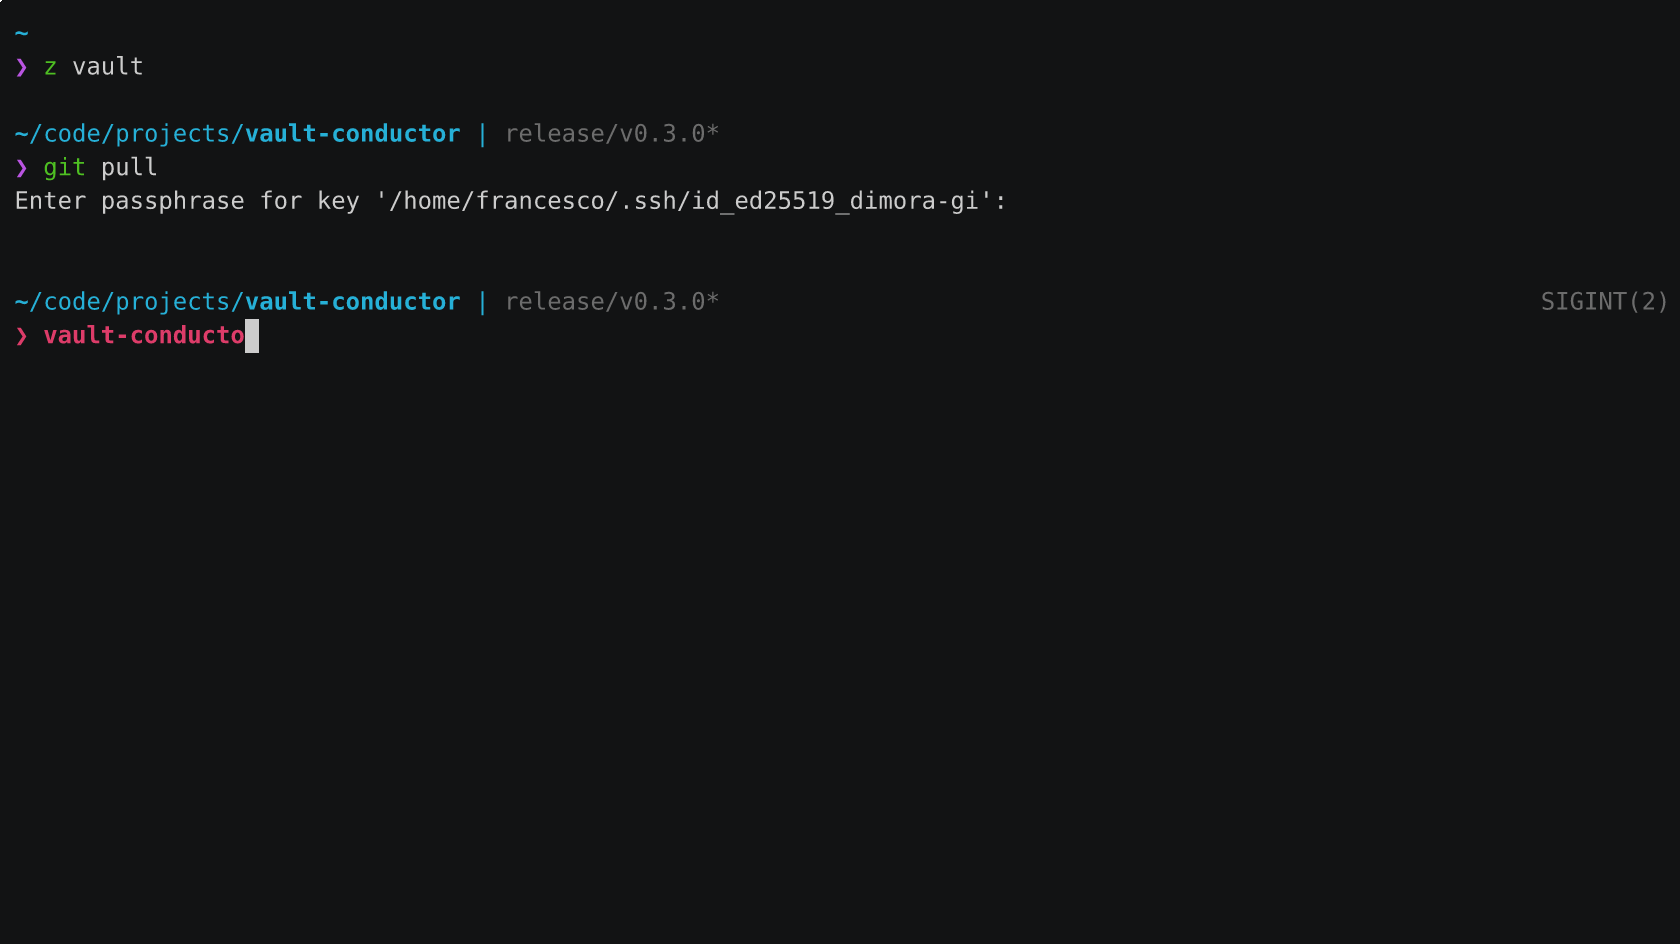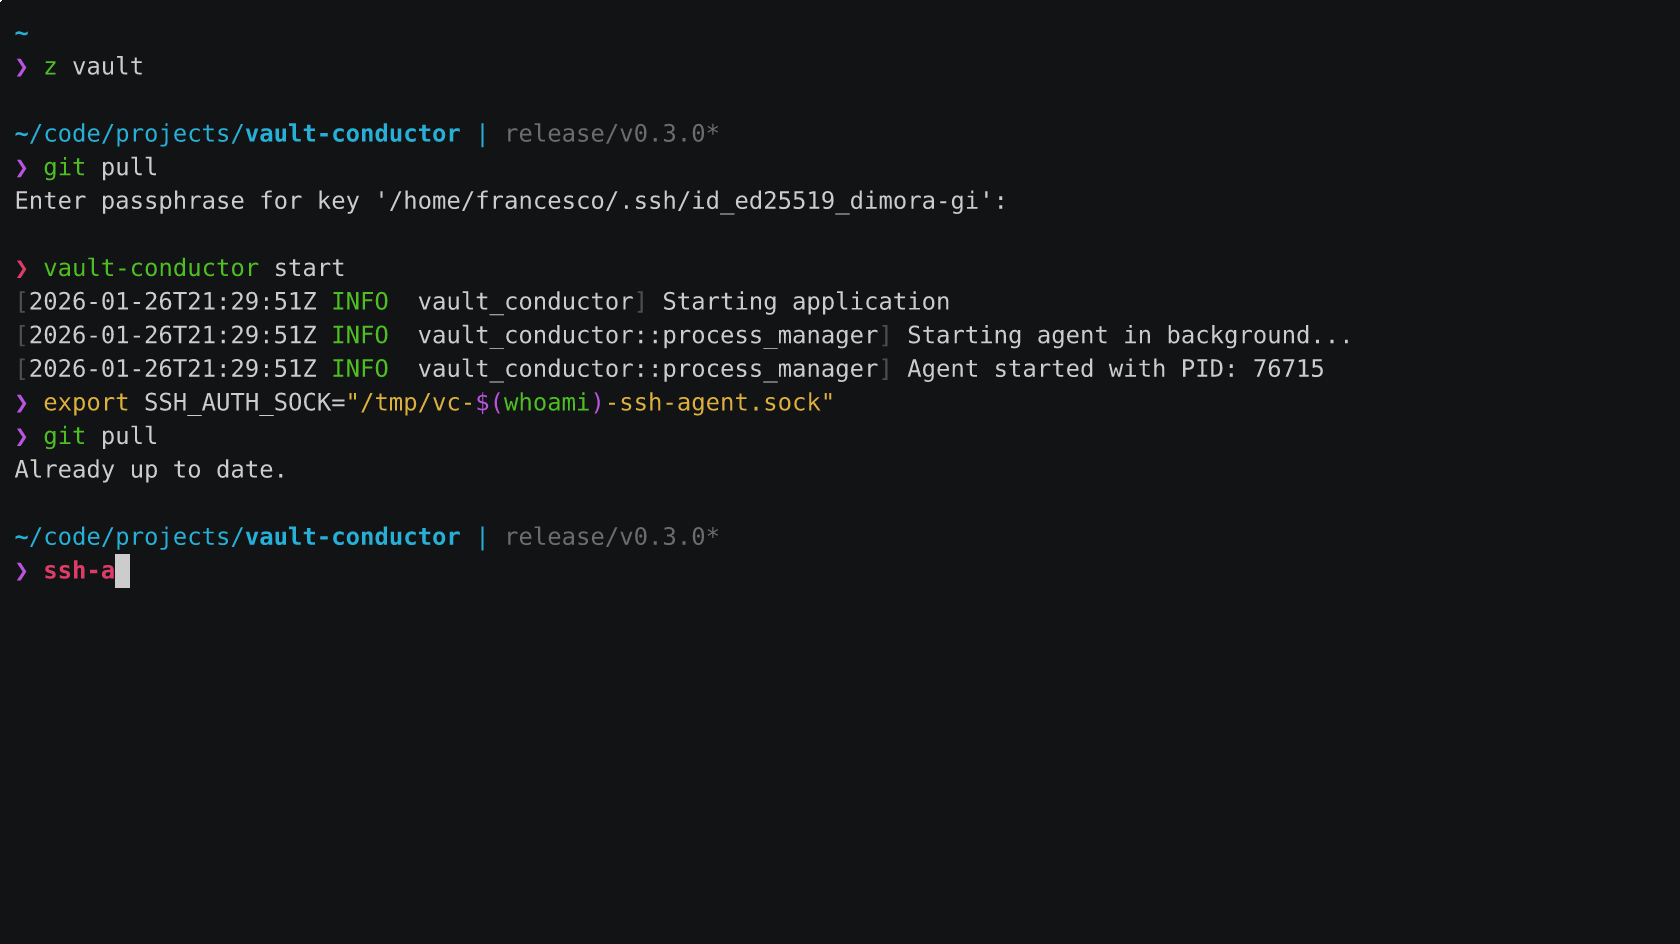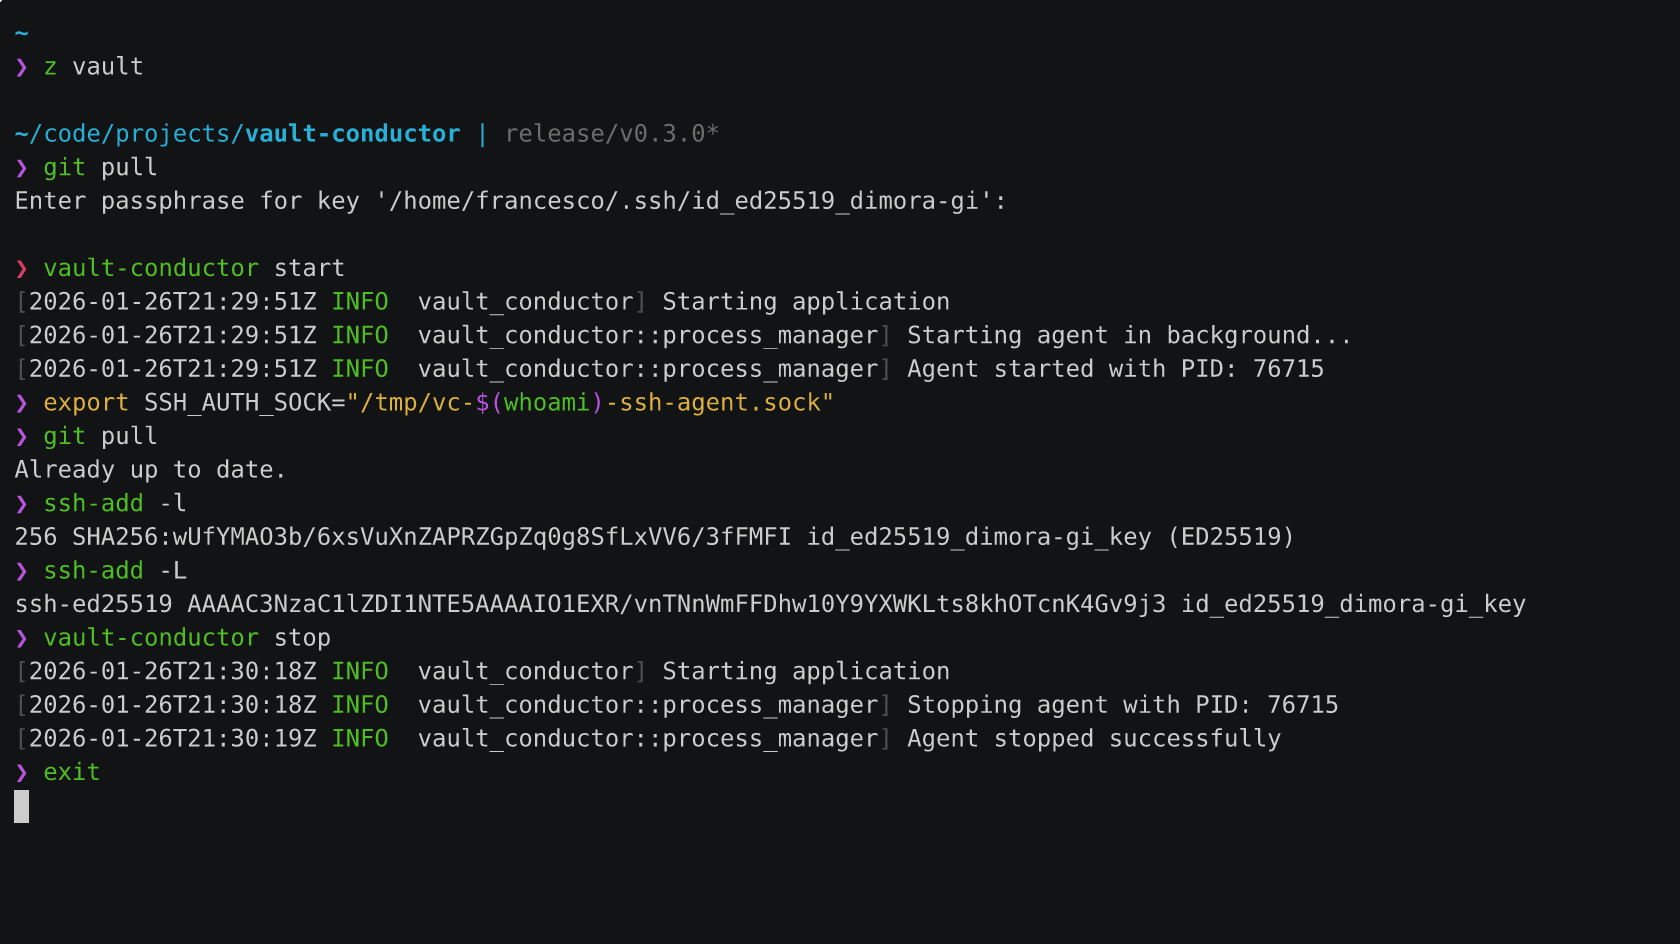 pirafrank/vault-conductor
Un agente SSH che fornisce chiavi SSH memorizzate in Bitwarden Secrets Manager
 alardiians/pocketbase-cve-2026-44166
Laboratorio + writeup per CVE-2026-44166: Pre-dirottamento dell'account OAuth2 di PocketBase tramite createData.email non convalidato
 akash7350/cve-2020-1472
Exploit Python che testa i controller di dominio per Zerologon (CVE-2020-1472) e reimposta la password dell'account macchina vulnerabile tramite il…








