
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 brunosergi/bloodit
Bludit 3.9.2 - Bypass della mitigazione del brute force sull'autenticazione. CVE-2019-17240
 bodoinon/cve-2024-10924
Dimostra lo sfruttamento e la mitigazione di CVE-2024-10924, un bypass dell'autenticazione in WordPress Really Simple Security, con exploit Python…
 bigzooooz/cve-2022-31294
Sito di Forum di Discussione Online 1.0 - Compromissione dell'Account
 idealzh/cve-2025-22235-demo
Dimostra il bypass dell'autenticazione di Spring Boot CVE-2025-22235 tramite la configurazione errata di EndpointRequest.to(). Include configurazione…
 karammahmad/cve-2021-40113
Repository di documentazione CVE che descrive vulnerabilità remote non autenticate negli switch Cisco Catalyst PON Series ONT, inclusi login con…
 jumpseclabs/tokenflare
Framework di simulazione AITM serverless per Entra ID e M365
 deadends/legion
Legion è un fabric di autenticazione Zero-Knowledge progettato per la privacy.
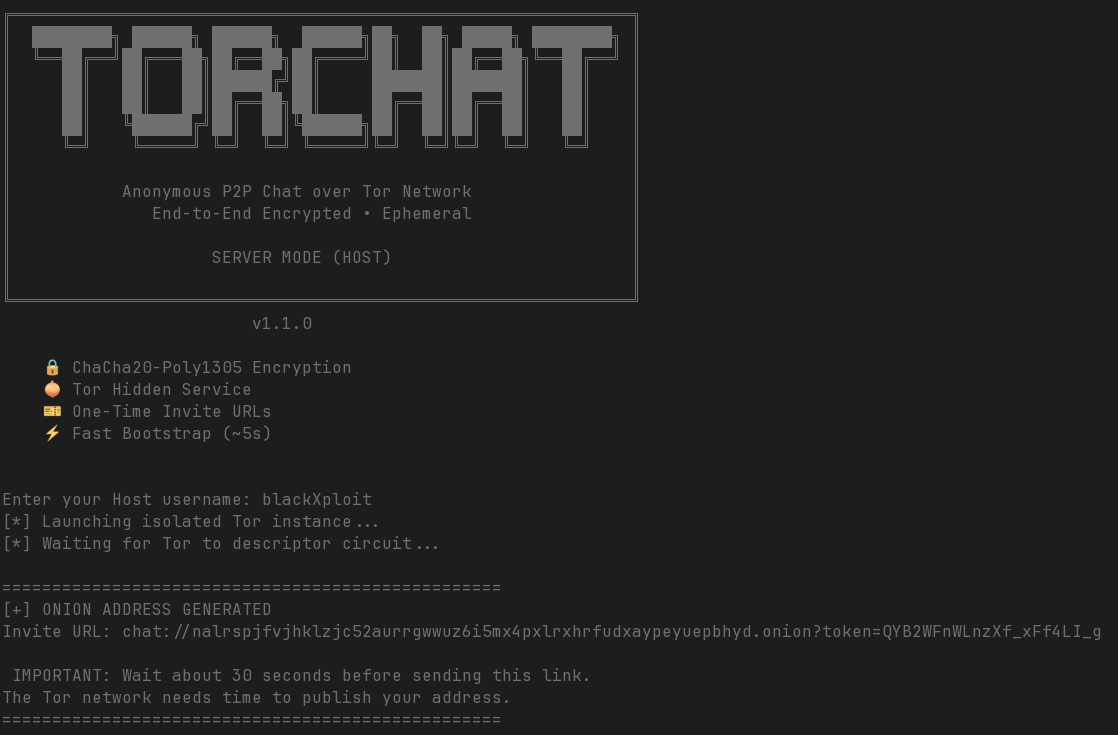 blackxploit-404/torchat
TorChat - Chat peer-to-peer sicura, privata e anonima sulla rete Tor
 juliangruber/keypair
Genera una coppia di chiavi RSA PEM da JS puro
 julesbsz/cve-2024-10924
POC per CVE-2024-10924 scritto in Python
 jrbh4ck/cve-2024-27198
PoC su CVE-2024-27198
 jedisct1/cve-2025-65945-poc
PoC per CVE-2025-65945 (Verifica impropria della firma crittografica in node-jws)
 inflixim4be/cve-2020-15367
Exploit per CVE-2020-15367: attacco di autenticazione tramite brute-force contro la pagina di login di Venki Supravizio BPM 10.1.2, che sfrutta…
 ill-deed/crushftp-cve-2024-4040-illdeed
Exploit per CVE-2024-4040 – Bypass dell'autenticazione in CrushFTP tramite cookie CrushAuth e spoofing di header in stile AWS. PoC Python stealthy…
 hemp3l/cve-2017-6640-poc
Prova di concetto per CVE-2017-6640 come estensione burp
 hackeremmen/gitlab-exploit
Exploit per GitLab CVE-2023-7028: bypass del reset della password tramite verifica di doppia email, consentendo il takeover non autorizzato…
 faccimatteo/cve-2022-4361
Proof-of-concept exploit per CVE-2022-4361, una vulnerabilità XSS riflessa nel flusso di autenticazione OIDC di Keycloak, con ambiente di test basato…
 gh-ost00/cve-2024-4358
Catena di exploit di deserializzazione e bypass dell'autenticazione di Telerik Report Server per CVE-2024-4358/CVE-2024-1800








