
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 dirty-racoon/cve-2018-15473-py3
Python3 exploit per CVE-2018-15473 che enumera nomi utente validi su server OpenSSH tramite analisi di autenticazione basata sui tempi.
 yzee00/cve-2018-15473
Correzione per CVE-2018-15473
 mikelkarma/cve-2018-11714_poc
È stato scoperto un problema su TP-Link TL-WR840N. Questo problema è causato da una gestione impropria delle sessioni sulla cartella /cgi/ o su un…
 hsw109/cve-2018-10933
Scopo educativo per CVE-2018-10933
 youkergav/cve-2018-10933
Bypass dell'autenticazione nel codice server per LibSSH
 eremiel/cve-2018-0114
script python2.7 per la generazione di JWT
 mverschu/cve-2017-7921
HikVision Auth Bypass CVE, lo strumento è in grado di estrarre credenziali e scattare istantanee basate su magic cookie o credenziali fornite.
 zzz66686/cve-2017-14263
Proof-of-concept exploit per CVE-2017-14263 nei dispositivi Honeywell NVR. Dimostra il dirottamento di sessione (session hijacking) e l'escalation…
 uthrasri/cve-2014-8275_openssl_g2.5
Toolkit open-source robusto che implementa i protocolli SSL/TLS e una libreria crittografica generica a piena potenza con cifrari, digest, algoritmi…
 uthrasri/cve-2014-5139
Toolkit open-source completo che implementa i protocolli SSL/TLS e una libreria crittografica generica con supporto per cifrari, digest, algoritmi a…

 egcupcake/cupntlm-automated-exploit-for-cve-2025-33073-
cupntlm
 rufflabs/crushftp_cve-2025-31161
Binario vulnerabile pre-costruito di CrushFTP 10.8.0 per test di penetrazione autorizzati di CVE-2025-31161, una vulnerabilità di bypass…
 owasp/cheatsheetseries
L'OWASP Cheat Sheet Series è stata creata per fornire una raccolta concisa di informazioni di alto valore su specifici argomenti di sicurezza…
 lovechoudoufu/about_cobaltstrike4.5_cdf
crack della versione 4.5 di cobaltstrike, rimozione della caratteristica checksum8, bypass di BeaconEye, correzione della fuga di percorso errato…
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
verifica se Azure AD Connect è interessato dalla vulnerabilità descritta in CVE-2021-36949
 jackofmosttrades/bluebox
Toolkit automatizzato per gli exploit CVE-2015-6095 e CVE-2016-0049
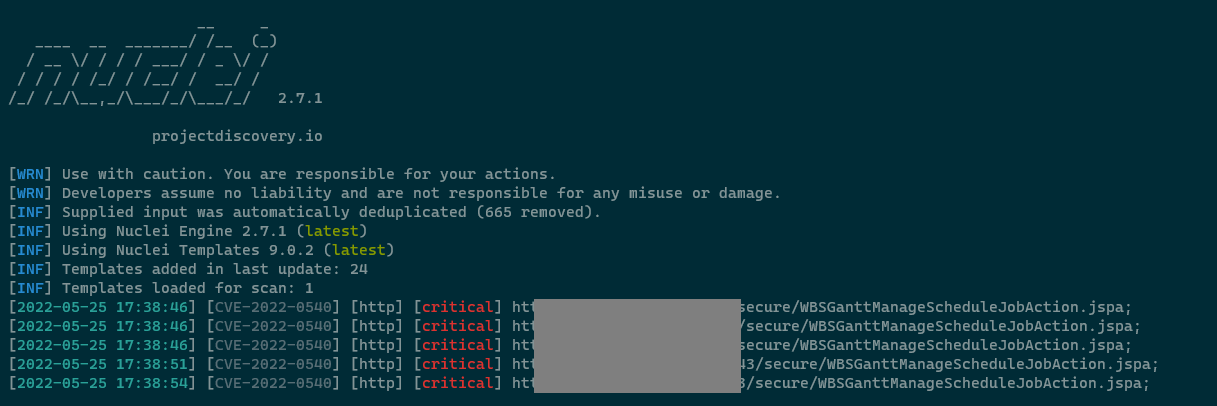 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph Bypass di Autenticazione RCE(CVE-2022-0540)








