
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OS contiene un bypass di autenticazione causato da falle nel portale e gateway GlobalProtect, consentendo agli attaccanti di…
 nxploited/cve-2025-7955
RingCentral Communications 1.5 - 1.6.8 - Mancata verifica lato server per il bypass dell'autenticazione tramite la funzione…
 flyinglemonade/cve-2025-7892-proof-of-concept-login-form
CVE-2025-7892
 dedsecteam-blackhat/cve-2025-68860
Script di exploit per CVE-2025-68860 che colpisce il plugin WordPress Mobile Builder. Genera token JWT falsificati utilizzando un segreto hardcoded…
 nxploited/cve-2025-68860
Il plugin WordPress Mobile builder <= 1.4.2 è vulnerabile a una Broken Authentication ad alta priorità.
 remenis/cve-2025-67158
Il firmware della telecamera IP Revotech I6032W-FHW non riesce a convalidare i campi di autenticazione nelle richieste API, consentendo agli…
 perunchess/cve-2025-66698
Proof-of-concept per CVE-2025-66698: bypass dell'autenticazione in Veda v5.4.8 tramite parametro ticket vuoto, che consente l'enumerazione di utenti,…
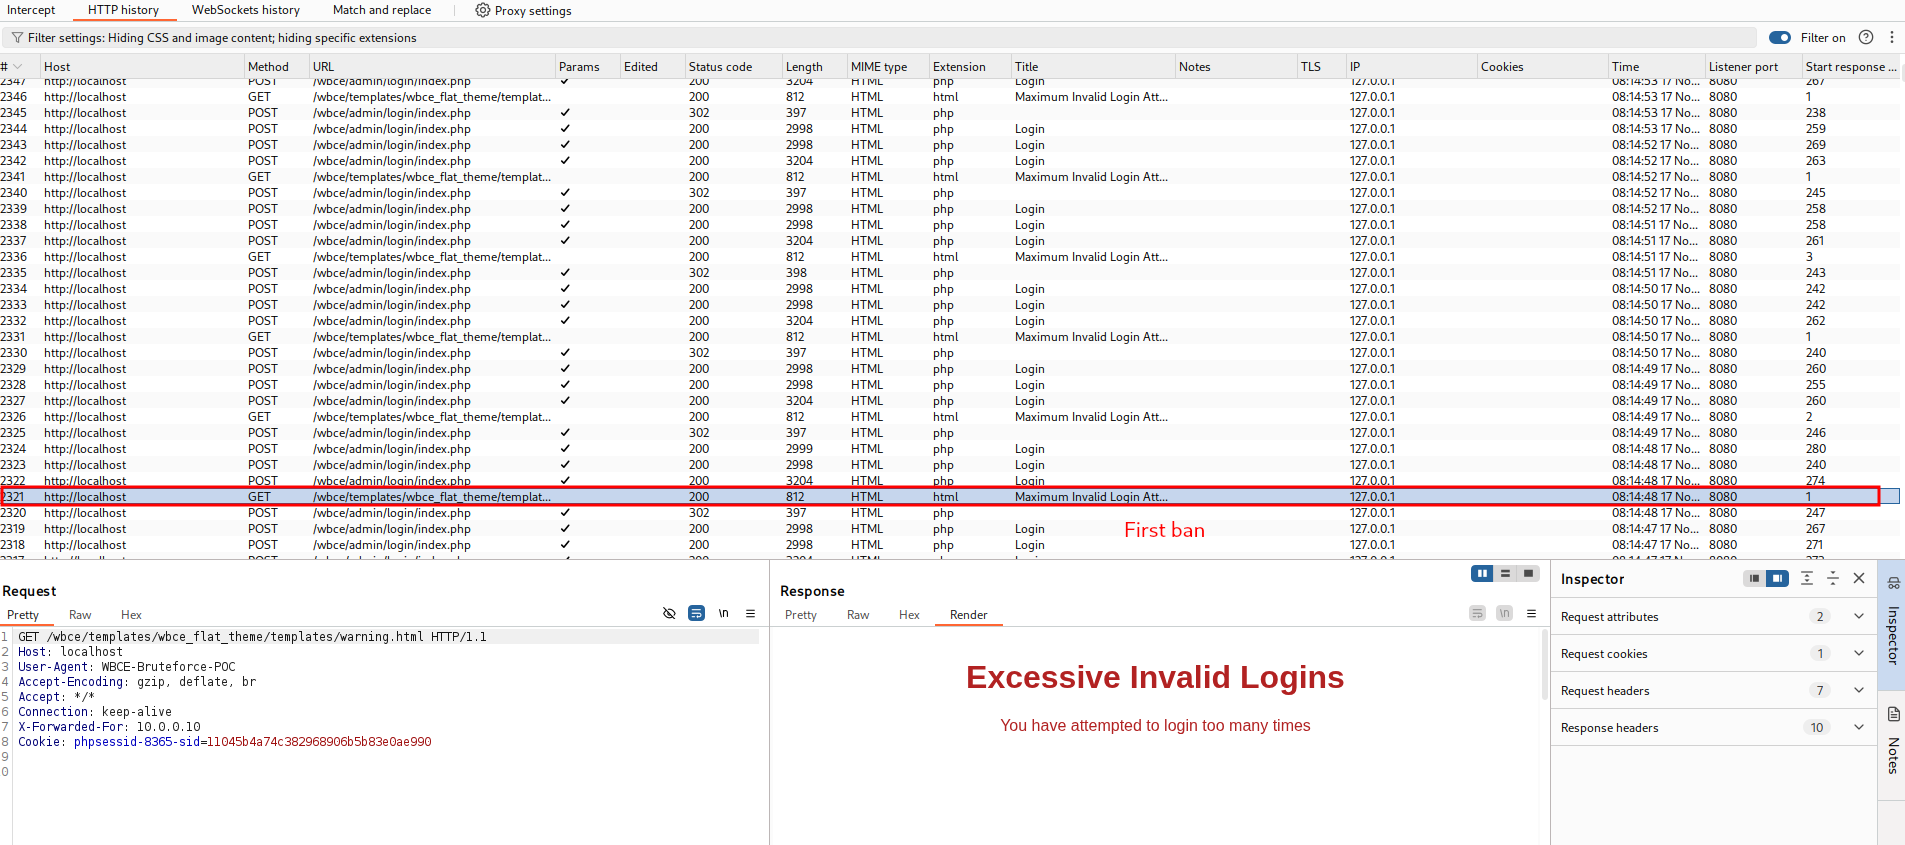 lukasz-rybak/cve-2025-66204
Proof-of-concept per CVE-2025-66204: bypass della protezione brute-force in WBCE CMS tramite header X-Forwarded-For falsificato, con script di…
 cyberency/cve-2025-6514
mcp-remote esposto a iniezione di comandi del sistema operativo
 shinyseam/cve-2025-64513
PoC per CVE-2025-64513 — Vulnerabilità di Bypass dell'Autenticazione del Proxy Milvus Scanner batch per verificare l'accesso non autorizzato e…
 sensepost/cve-2025-64446
Uno scanner per la vulnerabilità FortiNet CVE-2025-64446
 remenis/cve-2025-63666
Esposizione dei cookie di Tenda AC15
 nrtlox/cve-2025-63587
CVE-2025-63587
 padayali-jd/cve-2025-63314
Divulgazione dettagliata di CVE-2025-63314: token di reset password statico e non scadente in Acora CMS 10.7.1 che consente l'acquisizione…
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 e ThreadLocalRandom Inverse
 vincent-vbg/cve-2025-58434-poc
Questa repository contiene uno script Python Proof of Concept (PoC) per CVE-2025-58434, che consente agli attaccanti di modificare le password di…
 sibikrish001/cve-2025-55462
Documentazione tecnica e proof-of-concept per CVE-2025-55462, una configurazione CORS errata in Eramba v3.26.0 che consente richieste di…
 xhh1h/cve-2025-55449
CVE-2025-55449 EXP








