
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 itres-labs/usbcoercer
USBCoercer trasforma una scheda di sviluppo ESP32 con USB-OTG nativo in un gadget Ethernet-over-USB in grado di forzare la configurazione del proxy…
 jonathanrey87/cve-2020-25273
Online Bus Booking System 1.0, esiste un bypass dell'autenticazione nella schermata di login dell'amministratore in admin.php tramite SQL injection…
 debajyoti0-0/cve-2026-60206
Analisi tecnica e Proof-of-Concept per CVE-2026-60206, una vulnerabilità critica di bypass dell'autenticazione SAML in Oracle WebLogic Server.
 l0lsec/cve-2020-5148
CVE-2020-5148 - Autenticazione forzata nell'agente SSO SonicWall UTM. L'agente interroga workstation non validate come Admin di Dominio, quindi una…
 0xgh057r3c0n/cve-2026-9198
IBM Langflow RCE non autenticata tramite bypass del login automatico
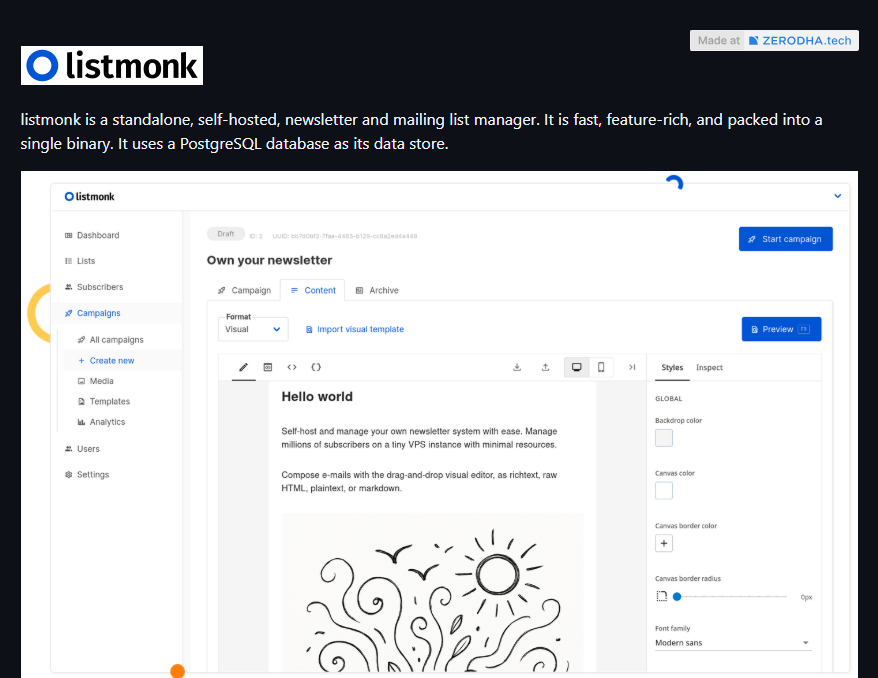 0xmrma/cve-2026-34828
Persistenza della sessione di listmonk dopo il reset della password e il cambio della password
 bishopfox/cve-2026-35616-check
Scanner non distruttivo per CVE-2026-35616, un bypass dell'API pre-autenticazione in FortiClient EMS. Rileva la vulnerabilità confrontando le…
 0xblackash/cve-2026-0073
CVE-2026-0073
 zildanz/cve-2026-41940
Exploit di bypass dell'autenticazione di massa per CVE-2026-41940 con modalità di scansione singolo target e batch. Automatizza i test di bypass…
 alessandrobertoldi/research
Repository di ricerca sulla sicurezza pubblicato con articoli accademici su dirottamento di dominio, bypass 2FA e tecniche di spoofing su larga…
 blue0x1/nimrm
Shell WinRM nativa in Nim con NTLM, Kerberos, trasferimento file, helper in memoria e reporting AD/OPSEC.
 0xblackash/cve-2026-20079
CVE-2026-20079
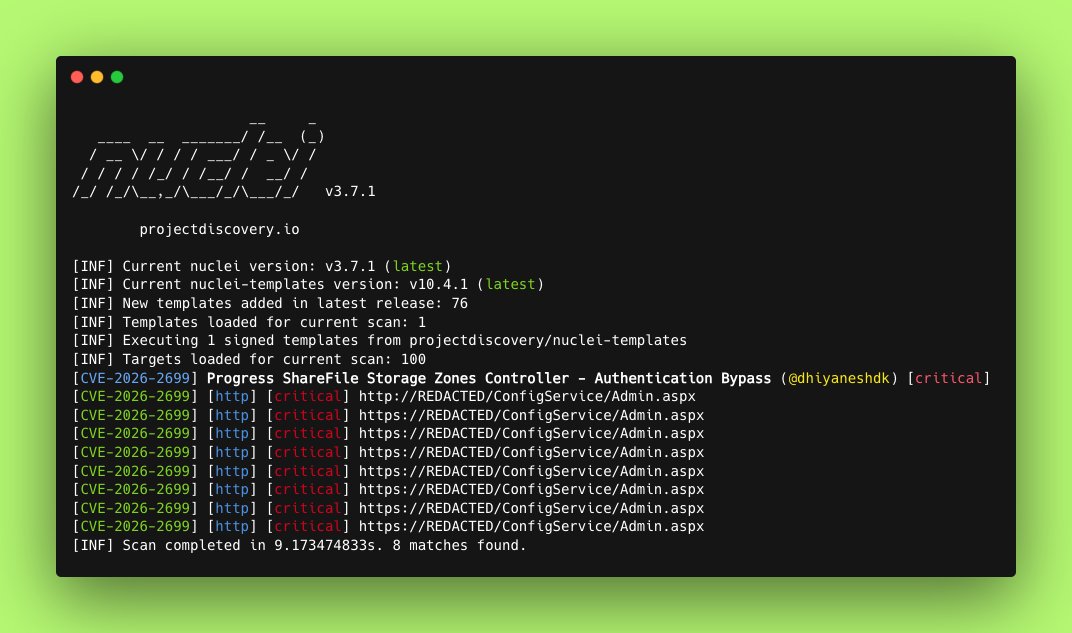 0xblackash/cve-2026-2699
CVE-2026-2699
 saykino/cve-2026-31282
Proof-of-concept per CVE-2026-31282: bypass del controllo degli accessi nella pagina di login di Totara LMS che consente attacchi di forza bruta alle…
 0xblackash/cve-2026-60206
CVE-2026-60206
 tlsfuzzer/python-ecdsa
firma/verifica ECDSA in pure-python e accordo di chiave ECDH
 vanlam2001/csrf_casdoor
Proof-of-concept di exploit CSRF per l'endpoint `/api/set-password` di Casdoor (CVE-2023-34927), che consente modifiche non autorizzate della…
 aetherai3/aether-protocol-p
Implementazione funzionante: identità a breve durata verificate crittograficamente per l'autenticazione delle decisioni dell'IA — CVE-2025-59536…








