
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 dhammon/hoteldruid-cve-2021-42949
# Exploit per CVE-2021-42949 in HotelDruid v3.0.3 Dimostra la generazione prevedibile dei token di sessione e il bypass dell'autenticazione tramite…
 daftspunk/cve-2021-32648
Fornisce una patch manuale per le vulnerabilità di bypass dell'autenticazione di October CMS CVE-2021-32648 e CVE-2021-29487 convertendo i confronti…
 cipher1x1/cve-2026-29000
Proof-of-concept exploit per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt tramite JWT non firmato avvolto in JWE, che consente…
 cesarbtakeda/cve-2025-31161
# Exploit per CVE-2025-31161 con implementazioni in Python e C, che consente a penetration tester autorizzati di manipolare gli account utente sugli…
 canpilayda/inetutils-telnetd-cve-2026-24061
Walkthrough del bypass di autenticazione CVE-2026-24061 in GNU Inetutils telnetd, dimostrato in un ambiente di laboratorio Hackviser.
 buzz075/cve-2026-24061
Analisi tecnica approfondita e scanner per CVE-2026-24061, un bypass critico dell'autenticazione in GNU InetUtils telnetd, inclusi catena di exploit,…
 bugresearch/cve-2026-6274
Proof-of-concept exploit per CVE-2026-6274, un bypass dell'autenticazione nei router Redline WR3200 che consente la modifica non autorizzata della…
 balgan/cve-2026-24061
inetutils-telnetd Bypass dell'autenticazione - funzionante
 aksalsalimi/cve-2026-26417
# Documentazione di una vulnerabilità di controllo degli accessi non funzionante in TCS Cognix Recon Client v3.0 Dettagli su CWE-862/639, endpoint…
 ajansha/cve-2025-60375
Proof-of-concept per un bypass dell'autenticazione in PerfexCRM precedente alla versione 3.3.1, che dimostra come credenziali vuote possano concedere…
 ackemed/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
Strumento di exploit per CVE-2026-1529, che dimostra la registrazione non autorizzata di organizzazioni in Keycloak tramite manipolazione del token…
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO) — una funzionalità abilitata per impostazione predefinita in fabbrica una volta registrati…
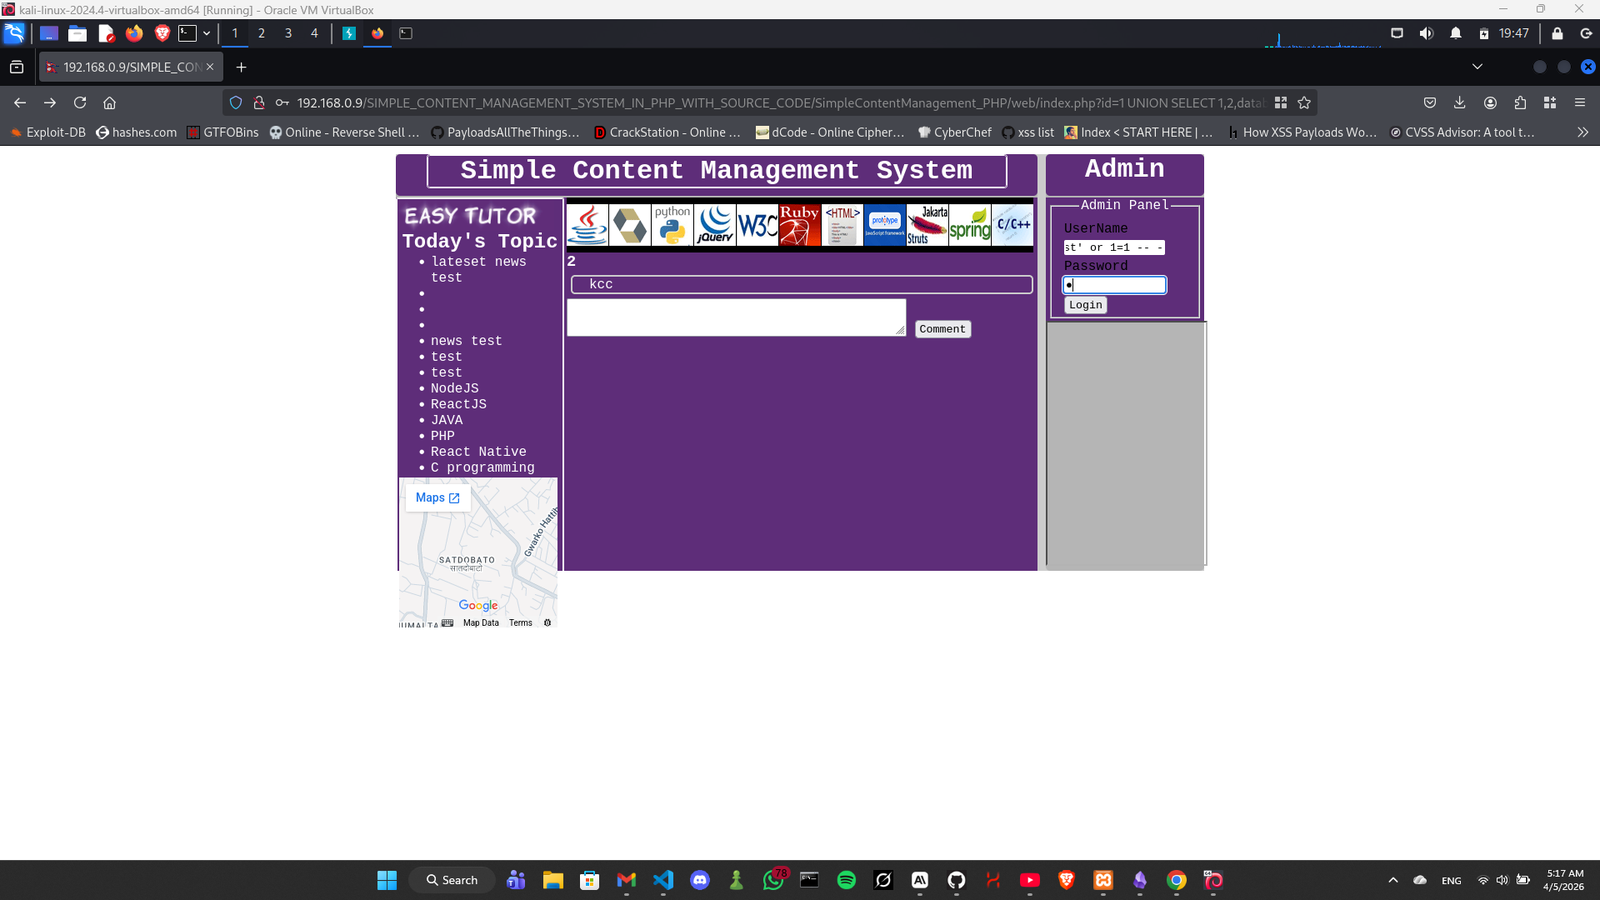 xmyronn/cve-2026-6182-sqli-auth
Proof-of-concept per l'elusione dell'autenticazione tramite SQL injection in Simple Content Management System PHP, che consente ad attaccanti non…
 xmyronn/cve-2026-10243-auth
Prova di concetto che dimostra l'accesso non autenticato a funzioni amministrative critiche in Smart Parking System 1.0, consentendo la creazione di…
 twinson333/cve-2026-33032-scanner
Scanner di vulnerabilità non distruttivo per il bypass dell'autenticazione dell'endpoint MCP di Nginx-UI (CVE-2026-33032)
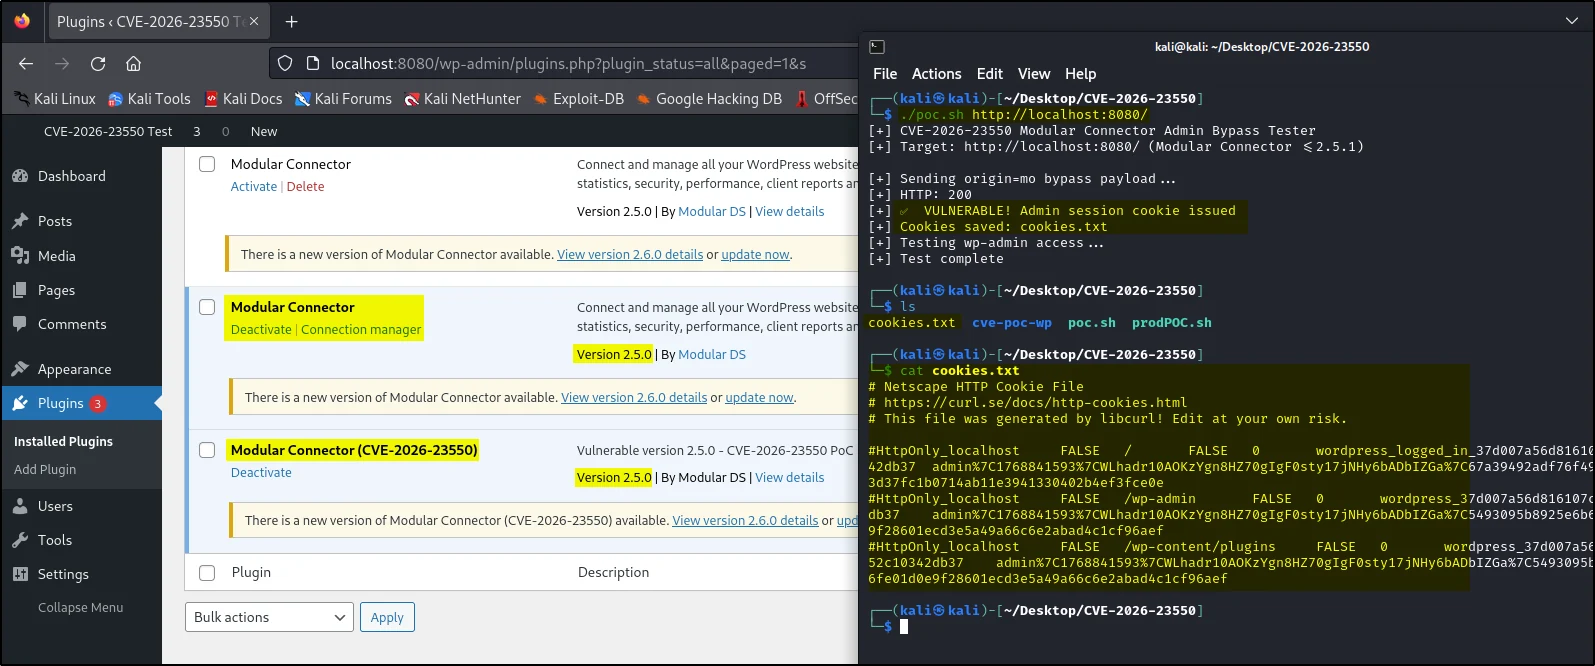 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Plugin WordPress Modular DS **Accesso Admin Non Autenticato**
 simoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit
Attacco di timing remoto per Apache mod_auth_digest (CVE-2026-33006) che aggira l'autenticazione Digest tramite una cascata temporale a 33 livelli,…
 rickidevs/cve-2026-26717
# Analisi tecnica di CVE-2026-26717: attacco di timing HMAC nell'autenticazione webhook di OpenFUN Richie LMS Questo documento analizza…








