
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 dev-sec/chef-ssh-hardening
Questa ricetta chef fornisce configurazioni sicure per ssh-client e ssh-server.
 dev-sec/puppet-ssh-hardening
Questo modulo Puppet fornisce configurazioni sicure per ssh-client e ssh-server.
 horkimhab/cve-2026-psa-2026-00043-1
Proof-of-concept exploit per un bypass dell'autenticazione root non autenticato in Proxmox VE 7.0-8.0.3, pensato per test di sicurezza autorizzati e…
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway bypass dell'asserzione SAML non firmata tramite binding HTTP-Redirect (CTX696939) - analisi della causa principale + PoC
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 Bypass dell'autenticazione di Telnetd GNU Inetutils
 dinosn/cve-2026-82329-jfrog-artifactory
Lab Docker riproducibile e PoC in Python per CVE-2026-82329, un bypass di autenticazione non autenticato in JFrog Artifactory che porta alla…
 ull0a/cve-2024-55591-poc
Implementazione educativa in Go per CVE-2024-55591 (Fortinet FortiOS Authentication Bypass). Progettata per la ricerca sulla sicurezza, la…
 eqstlab/cve-2026-18963
Proof-of-concept di exploit per CVE-2026-18963, che dimostra l'acquisizione non autenticata dell'account aggirando il flusso di reimpostazione delle…
 naheeju/poc-cve-2026-0073
Security research PoC per CVE-2026-0073: verifica del bypass dell'autenticazione ADB
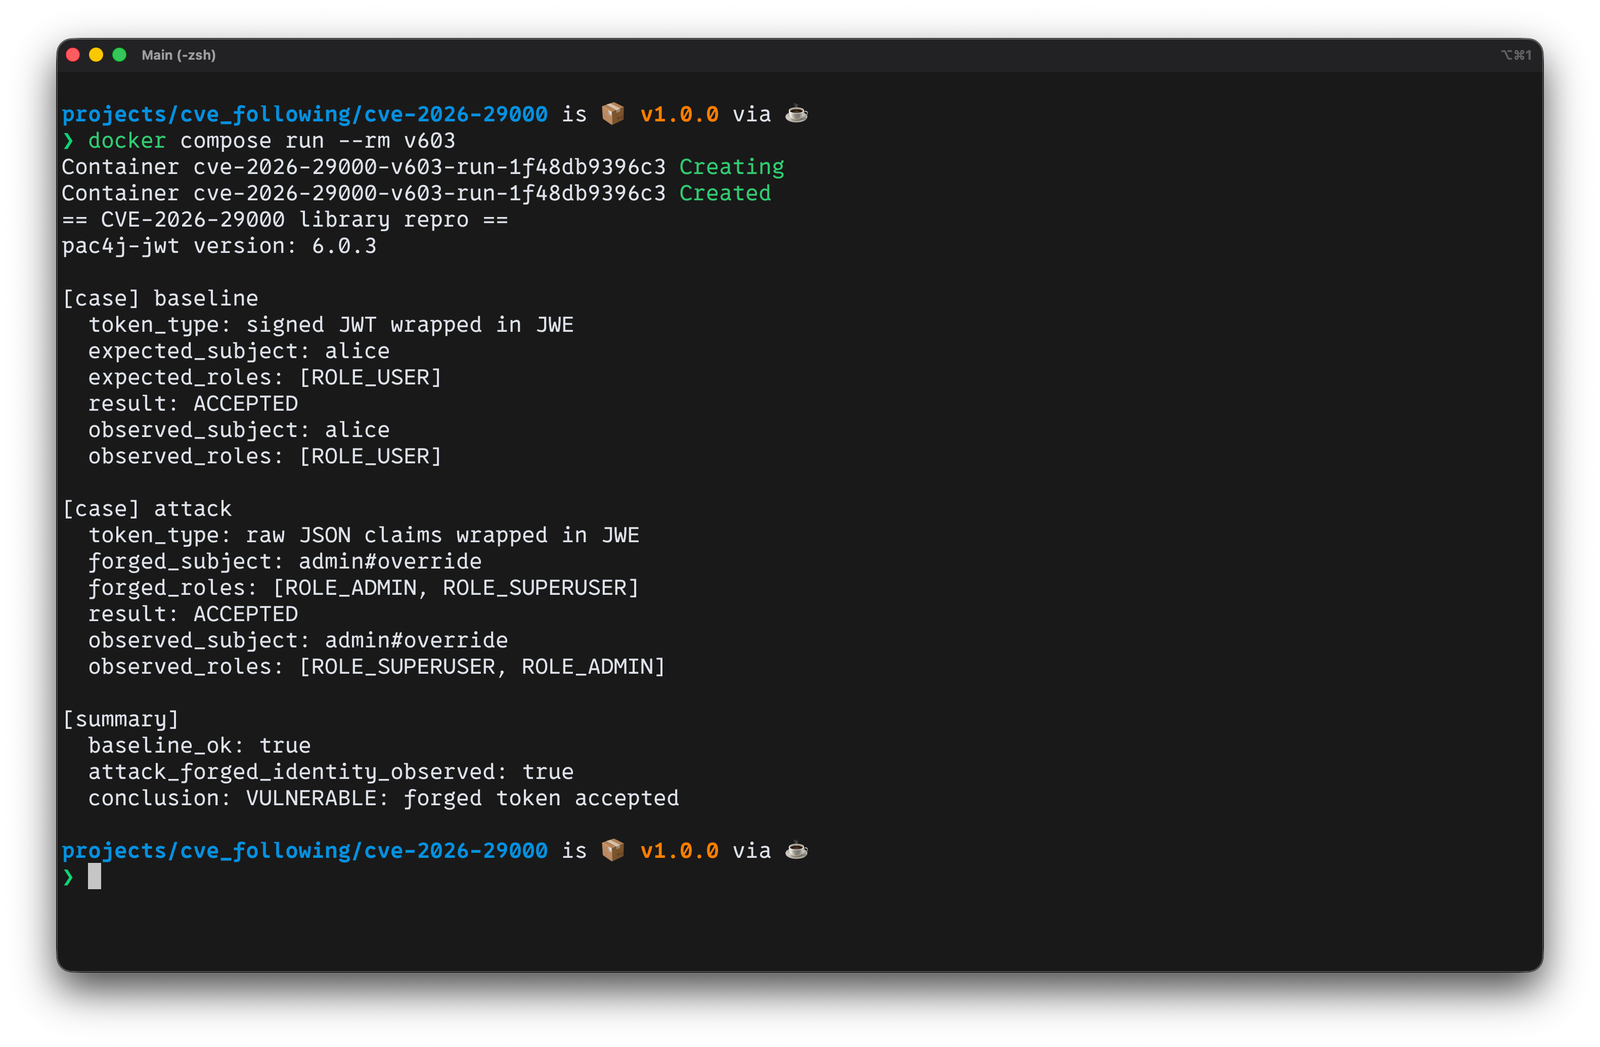 rootdirective-sec/cve-2026-29000-lab
Libreria di laboratorio proof-of-concept che dimostra la CVE-2026-29000 in pac4j-jwt, confrontando versioni vulnerabili e corrette con Docker per…
 ilokaas/cve-2026-24061-payload
Un exploit PoC per CVE-2026-24061 - Bypass dell'autenticazione tramite iniezione di argomenti in GNU InetUtils telnetd
 jwa7470/2025-oracle-sso-ldap-attack-post-incident-written-report
Rapporto post-incidente che analizza l'attacco alla supply chain SSO/LDAP di Oracle Cloud (CVE-2021-35587). Dettaglia lo sfruttamento…
 alt3kx/cve-2026-18963
Strumento di rilevamento e verifica per CVE-2026-18963, un bypass dello stato reset-credentials in Keycloak. Esegue il fingerprinting della versione,…
 makarov05bm/wsgoat
L'applicazione vulnerabile che ti insegnerà come hackerare i WebSocket
 blackhatexploitation/exploit-for-cve-2026-18963
Exploit per CVE-2026-18963, una critica acquisizione non autenticata dell'account nel flusso reset-credentials di Keycloak, che combina due bug per…
 malikhamza7/cve-2026-22794-poc
🔴 CVE-2026-22794 - Appsmith Password Reset Account Takeover via Origin Header Injection | PoC Exploit + Nuclei Template
 unteikyou/cve-2026-41940-authbypass-detector
Strumento di rilevamento per cPanel/WHM CVE-2026-41940 (bypass di autenticazione tramite iniezione CRLF). Verifica la vulnerabilità su server di tua…
 thekawix/cve-2026-41940
Genera artefatti di rilevamento per verificare la vulnerabilità di bypass dell'autenticazione cPanel/WHM (CVE-2026-41940) e testa i target per…








