
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 randomrobbiebf/cve-2021-24647
CVE-2021-24647 Pie Register < 3.7.1.6 - Accesso arbitrario non autenticato
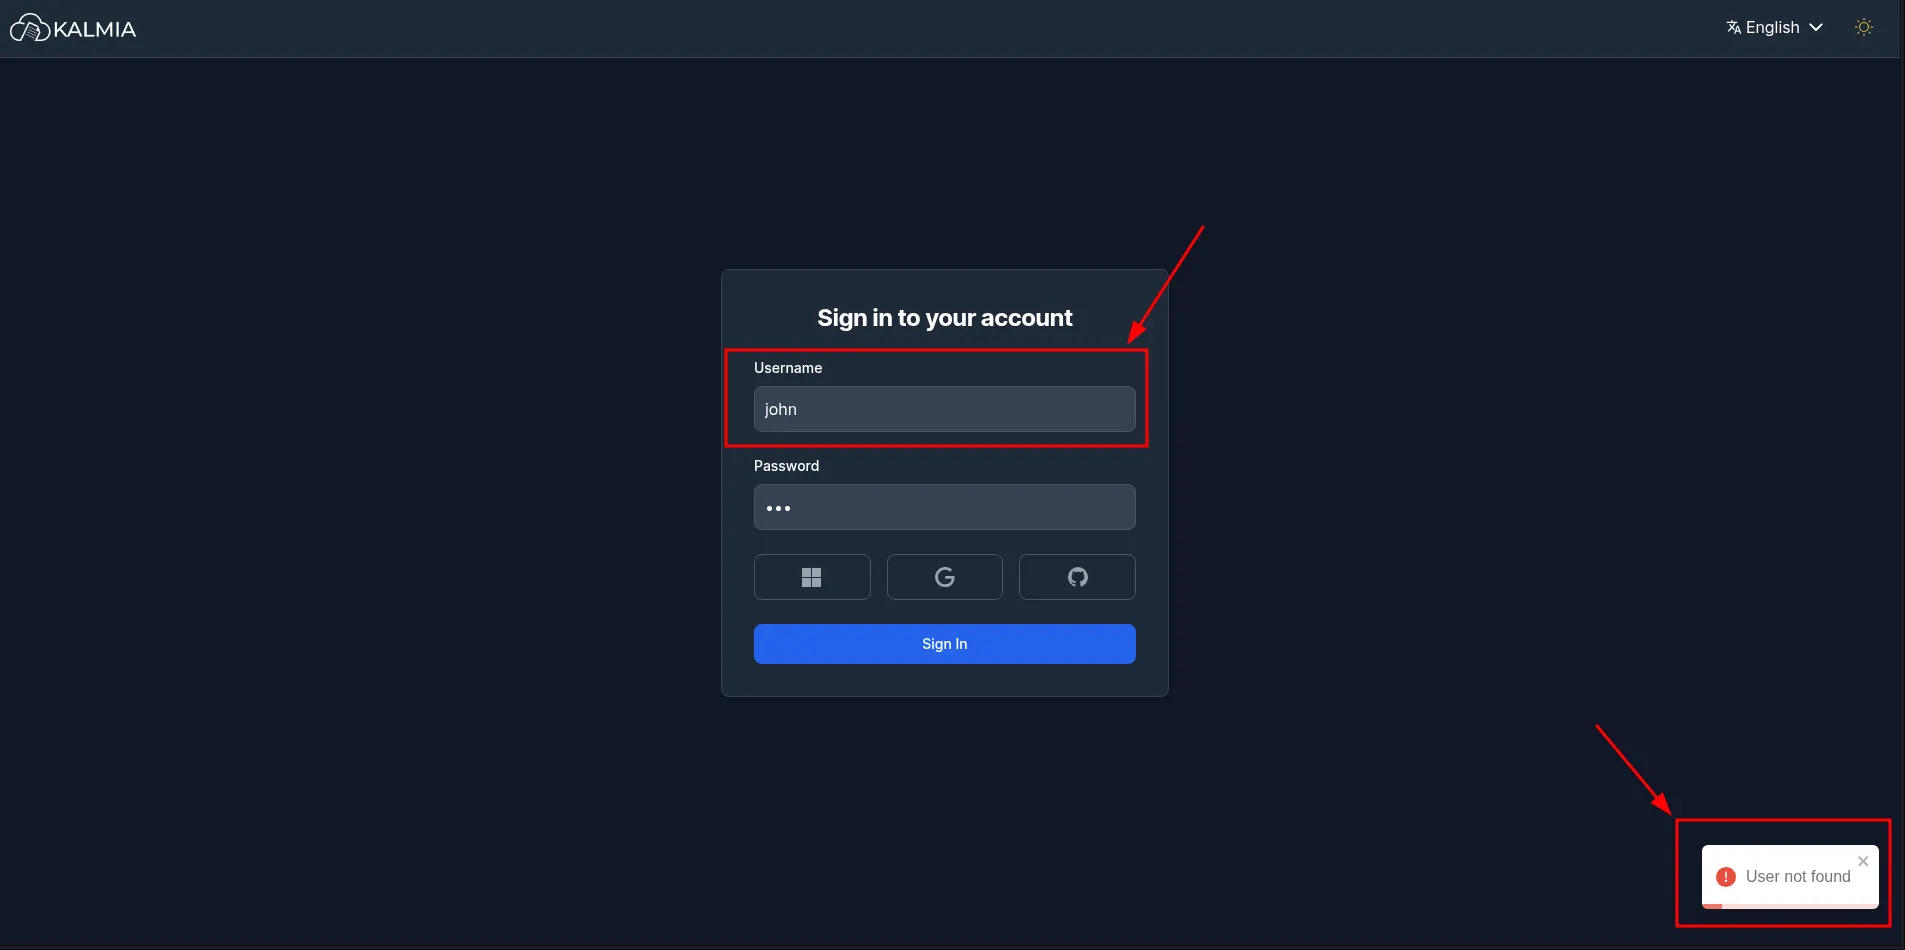 noxurge/cve-2025-65899
DifuseHQ Kalmia CMS versione 0.2.0 è vulnerabile all'enumerazione degli utenti tramite risposte di errore distinguibili nell'endpoint di…
 fa1c0n35/securabv-cve-2020-1472
Script Python che utilizza Impacket per testare la vulnerabilità Zerologon (CVE-2020-1472) tentando il bypass dell'autenticazione Netlogon sui Domain…
 shadawks/strapi-cve-2019-1881
Proof of concept per Strapi CVE-2019-18818 - Vulnerabilità di reset password non autenticata / Escalation dei privilegi
 redteampentesting/cve-2023-33243
PoC per login con hash della password in STARFACE
 0xdtc/bludit-3.9.2-auth-bruteforce-bypass-cve-2019-17240
Bludit 3.9.2 - Bypass di Brute Force sull'Autenticazione CVE:2019-17240 Rielaborato in bash
 horkimhab/cve-2026-45091
CVE-2026-45091
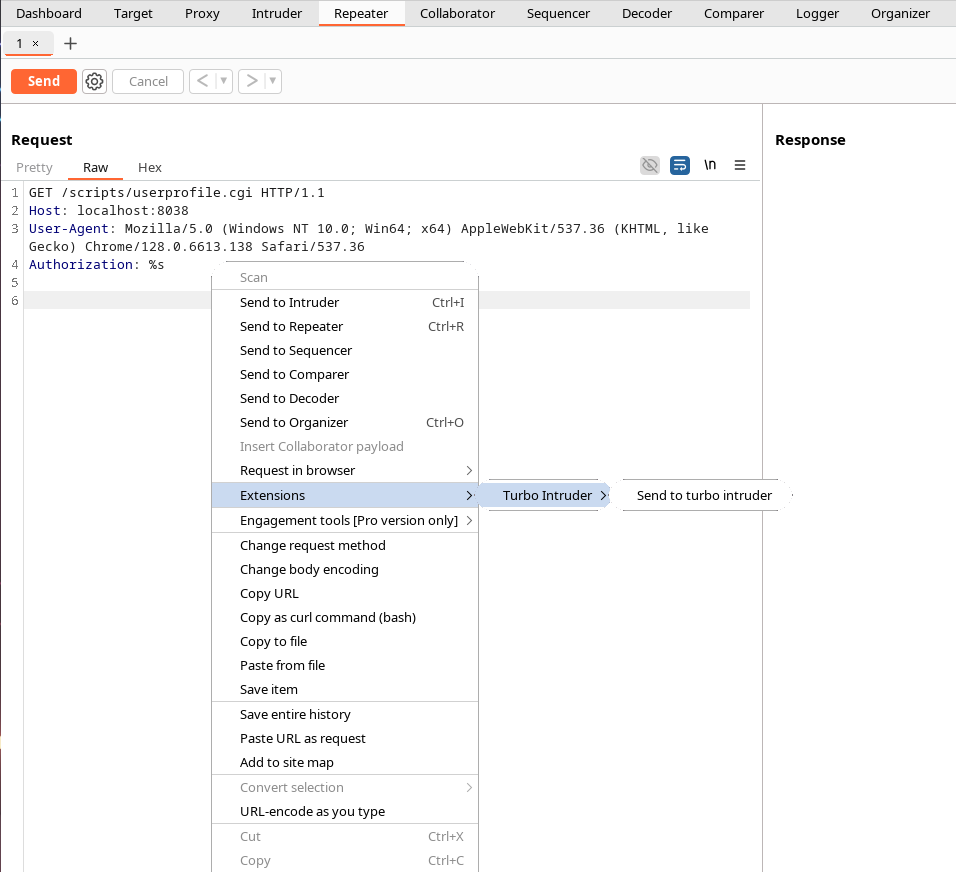 savsch/poc_cve-2019-0217
Exploit proof-of-concept per CVE-2019-0217, una condizione di gara in mod_auth_digest del server HTTP Apache che consente il bypass…
 rootdirective-sec/cve-2026-44338-lab
Laboratorio basato su Docker che dimostra il bypass dell'autenticazione CVE-2026-44338 nell'API Flask legacy di PraisonAI. Include servizi…
 illera88/cve-2021-21239
Exploit per CVE-2021-21239: bypass della convalida della firma SAML in pysaml2/Redash. Forgia risposte SAML con chiavi pubbliche incorporate per…
 cve-2024/cve-2024-4898-poc
Proof-of-concept exploit per CVE-2024-4898, una vulnerabilità di autorizzazione mancante nel plugin WordPress InstaWP Connect che consente la…
 ccordeiro/cve-2022-40684
PoC per CVE-2022-40684 - Bypass dell'autenticazione che porta alla compromissione totale del dispositivo (Sola lettura)
 bharath-cyber-root/sharepoint-toolshell-cve-2025-53770
Exploit per CVE-2025-53770, una vulnerabilità critica di RCE in SharePoint tramite bypass dell'autenticazione e deserializzazione non sicura, che…
 afine-com/cve-2023-45184
IBM i Access Client Solution < 1.1.9.4 - Controllo di accesso interrotto del server locale.
 horizon3ai/cve-2024-0204
Bypass dell'autenticazione in GoAnywhere MFT
 imancybersecurity/cve-2023-27350-poc
Exploit proof-of-concept per CVE-2023-27350 che mira al bypass dell'autenticazione nel software di gestione stampa PaperCut MF/NG. Include dork…









