
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 0xmrma/cve-2026-34828
Persistenza della sessione di listmonk dopo il reset della password e il cambio della password
 nxploited/cve-2025-48129
WordPress Spreadsheet Price Changer per WooCommerce e WP E-commerce – Light Plugin <= 2.4.37 è vulnerabile all'Escalation dei privilegi.
 peace-maker/cve-2024-45337
Prova di concetto per CVE-2024-45337 contro Gitea e Forgejo
 jptr218/proftpd_bypass
Una implementazione di CVE-2015-3306
 ayewo/fortios-ldap-mitm-poc-cve-2019-5591
La configurazione predefinita di LDAP su FortiOS v6.0.x fino a v6.2.0 non verifica l'identità del server per LDAP/S, portando ad attacchi MITM.…
 cappricio-securities/cve-2023-5089
Defender Security < 4.1.0 - Bypass della protezione (Pagina di login nascosta)
 azureadtrent/cve-2026-52824
Analisi tecnica e PoC di CVE-2026-52824: APP_SECRET predefinito nell'immagine Docker Kimai che consente la falsificazione di link di accesso non…
 razureink/cve-2024-1708-connectwise_rce_reproduction
Riproduzione di cve-2024-1708-connectwise_rce_reproduction
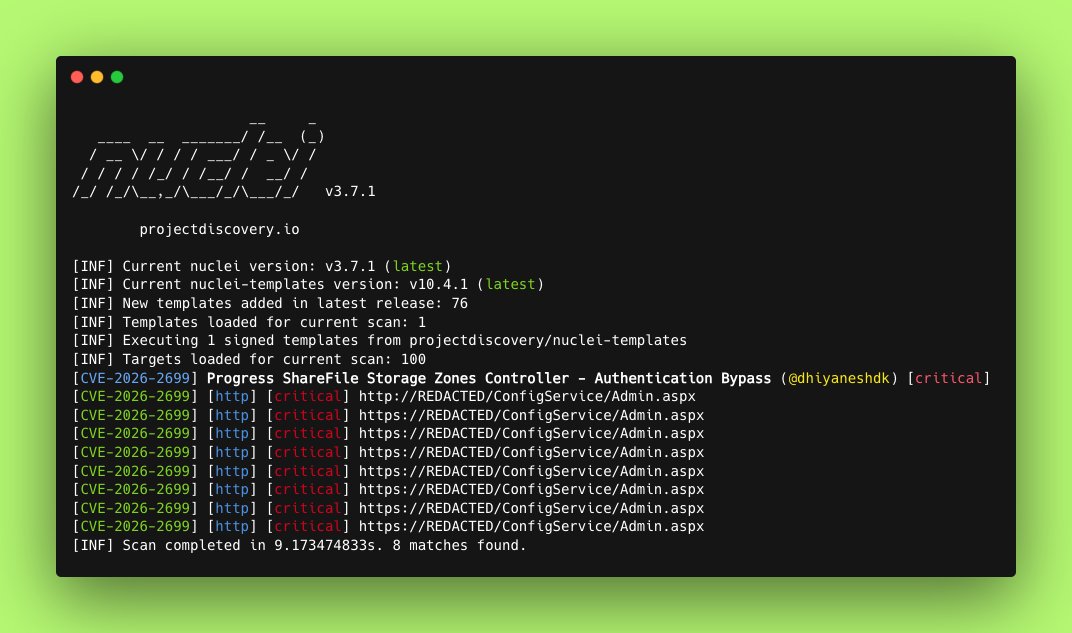 0xblackash/cve-2026-2699
CVE-2026-2699
 zxj-hub/cve-2024-41713poc
Mitel MiCollab piattaforma di collaborazione aziendale Vulnerabilità di lettura arbitraria di file (CVE-2024-41713) A causa di una vulnerabilità di…
 underprotection/cve-2020-24029
Dimostrazione di concetto per CVE-2020-24029: vulnerabilità di modifica della password non autenticata in ForLogic Qualiex v1 e v3, che consente…
 ubaydev/cve-2024-52475
Autenticazione non sicura nel plugin Wordpress (Wawp Plugin < 3.0.18)
 thetrueartist/abo.cms-login-sqli-cve-2024-25227
Exploit di SQL injection non autenticata per ABO.CMS 5.8 che consente il bypass del login e la presa di controllo del database tramite il parametro…
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Modulo exploit per Apache JSPWiki CVE-2019-0225, che consente l'esecuzione di codice remoto tramite richieste appositamente create. Progettato per…
 julesbsz/cve-2024-10924
POC per CVE-2024-10924 scritto in Python
 t3slaa/cve-2024-55374
CVE-2024-55374
 0xmandor/cve-2025-50433
Prova di concetto per un'acquisizione critica dell'account Monnit Cloud (CVE-2025-50433), che sfrutta la mancata validazione token-email nel reset…
 pion/dtls
Implementazione nativa in Go di DTLS 1.2 e 1.3 con scambio di chiavi ECDHE e PSK, cifrari AEAD, connection ID, ripresa della sessione, 0-RTT e…








