
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 lukaszstu/smartasset-ue-cve-2020-26526
È possibile enumerare nomi utente validi nella pagina di login.
 logg-1/0logon
MS-NRPC (Microsoft NetLogon Remote Protocol)/CVE-2020-1472
 jrbh4ck/cve-2024-27198
PoC su CVE-2024-27198
 joaoaugustom/papercut-authentication_bypass_and_rce
Questo exploit si basa su CVE-2023-27350 ed è stato costruito a partire dall'exploit originale di horizon3ai e dal modulo Metasploit.
 gregk4sec/cve-2025-55668
Apache Tomcat - Fissazione della sessione tramite rewrite valve
 giovannidispoto/cve-2017-13872-patch
Exploit per CVE-2017-13872 che eleva i privilegi cambiando la password di root su sistemi vulnerabili. Richiede l'esecuzione e fornisce un nuovo…
 tamagaft/cve-2019-17662
Implementazione in Golang di CVE-2019-17662 TinyVNC Lettura arbitraria di file che porta a un exploit di bypass dell'autenticazione
 shahid-bugb/fortinet-cve-2024-50562
CVE-2024-50562 è una vulnerabilità di gestione delle sessioni nei portali Fortinet SSL-VPN
 0xsu3ks/cve-2023-1665
CVE-2023-1665 - Twake App
 0xdeku/cve-2021-42665
CVE-2021-42665 - Vulnerabilità di bypass dell'autenticazione tramite SQL Injection nel sistema del portale online degli ingegneri.
 abraxas/element-fragment-guest
Element Web v1.12.29 - Alto - Remoto - Sessione - frammento credenziali guest cancellano una sessione reale prima di whoami
 saml-toolkits/ruby-saml
Libreria Ruby che implementa il lato SAML Service Provider dell'SSO, gestendo richieste di autenticazione, validazione delle risposte, controlli…
 offensivebias20/cve-2026-34990-poc
Ricerca proof-of-concept e analisi tecnica di CVE-2026-34990, una vulnerabilità di escalation locale dei privilegi in CUPS tramite il flusso di…
 bombobombone/cve-2026-73310
Proof of concept e descrizione tecnica per CVE-2026-73310, una vulnerabilità di binding dell'URI di reindirizzamento del codice di autorizzazione…
 jake-young-dev/cve-2026-29000
Proof-of-concept exploit per CVE-2026-29000, un bypass dell'autenticazione in pac4j-jwt, che dimostra la creazione di JWT con ruoli arbitrari per un…
 gregk4sec/cve-2026-29145
Ricerca di sicurezza originale e proof-of-concept per CVE-2026-29145, una vulnerabilità di bypass dell'autenticazione OCSP in Apache Tomcat, inclusa…
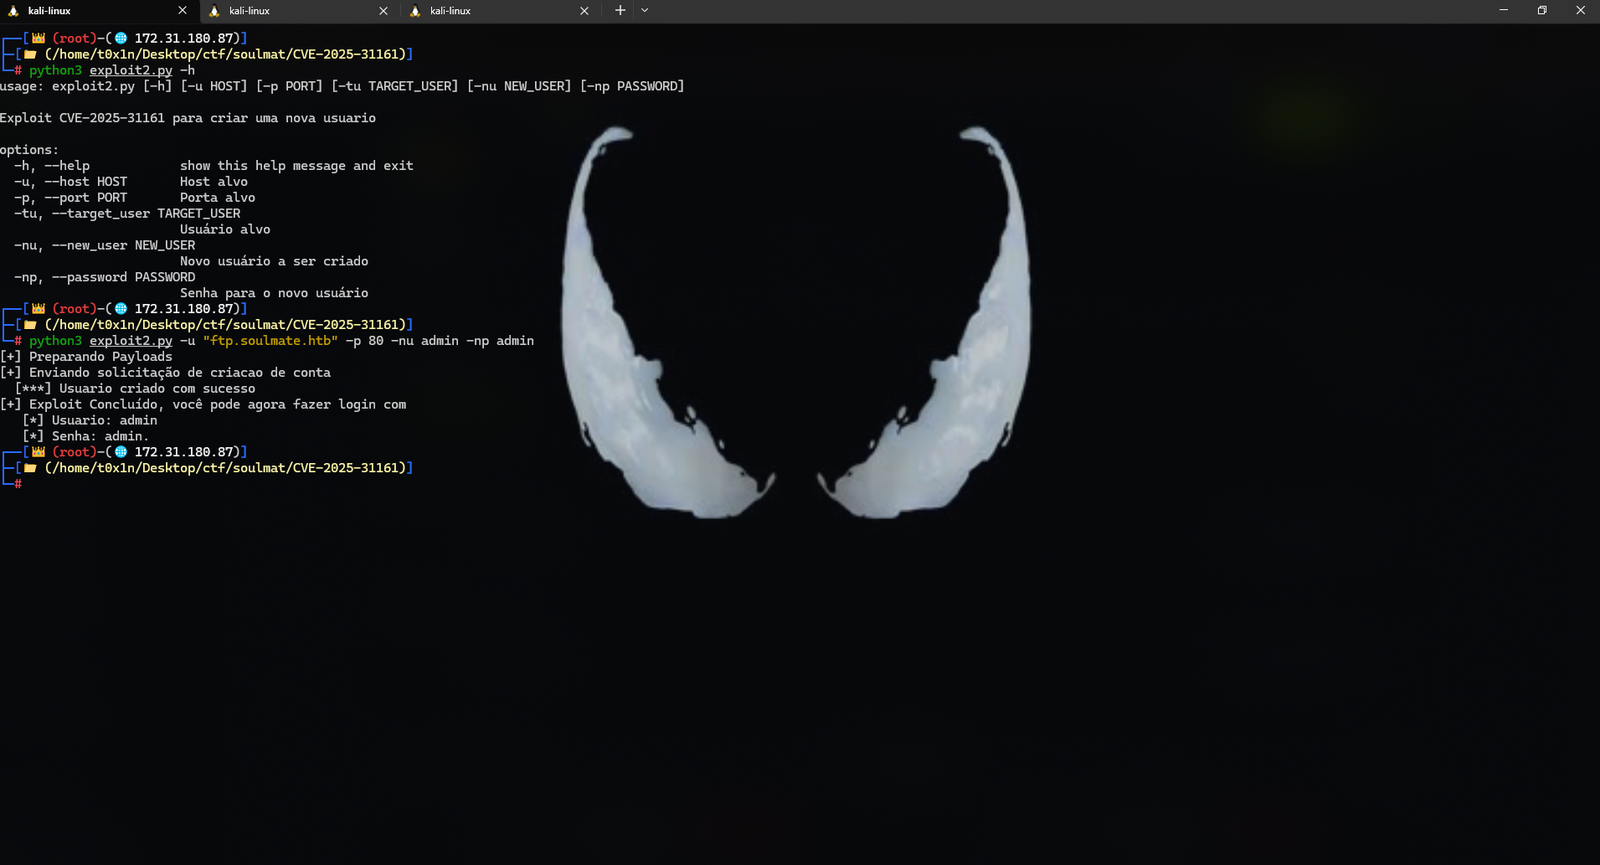 cesarbtakeda/cve-2025-31161
# Exploit per CVE-2025-31161 con implementazioni in Python e C, che consente a penetration tester autorizzati di manipolare gli account utente sugli…
 bysinks/cve-2021-29441
Exploit per CVE-2021-29441 in Alibaba Nacos, che consente l'aggiunta non autorizzata di account utente inviando richieste appositamente predisposte…








