
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 gotr00t0day/cve-2024-4040
Exploit per la vulnerabilità SSTI di CrushFTP (CVE-2024-4040) che consente lettura di file non autenticata, bypass dell'autenticazione ed esecuzione…
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
PoC per CVE-2025-5777 – Bypass dell'autenticazione e RCE in Trend Micro Apex Central
 egcupcake/cupntlm-automated-exploit-for-cve-2025-33073-
cupntlm
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Enumerazione utenti di Active Directory (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 eremiel/cve-2018-0114
script python2.7 per la generazione di JWT
 retrymp3/openbsd-privilege-escalation
Script che automatizza il processo di escalation dei privilegi su sistemi OpenBSD (CVE-2019-19520) sfruttando il binario xlock e ottenendo il suo…
 f4dee-backup/cve-2025-31161
Exploit basato su shell per CVE-2025-31161, un bypass dell'autenticazione in CrushFTP che consente a utenti non autenticati di forgiare token…
 0xwhoami35/cve-2023-23752
Exploit di bypass dell'autenticazione per Joomla CVE-2023-23752 che divulga le credenziali dell'amministratore e la configurazione MySQL dalle…
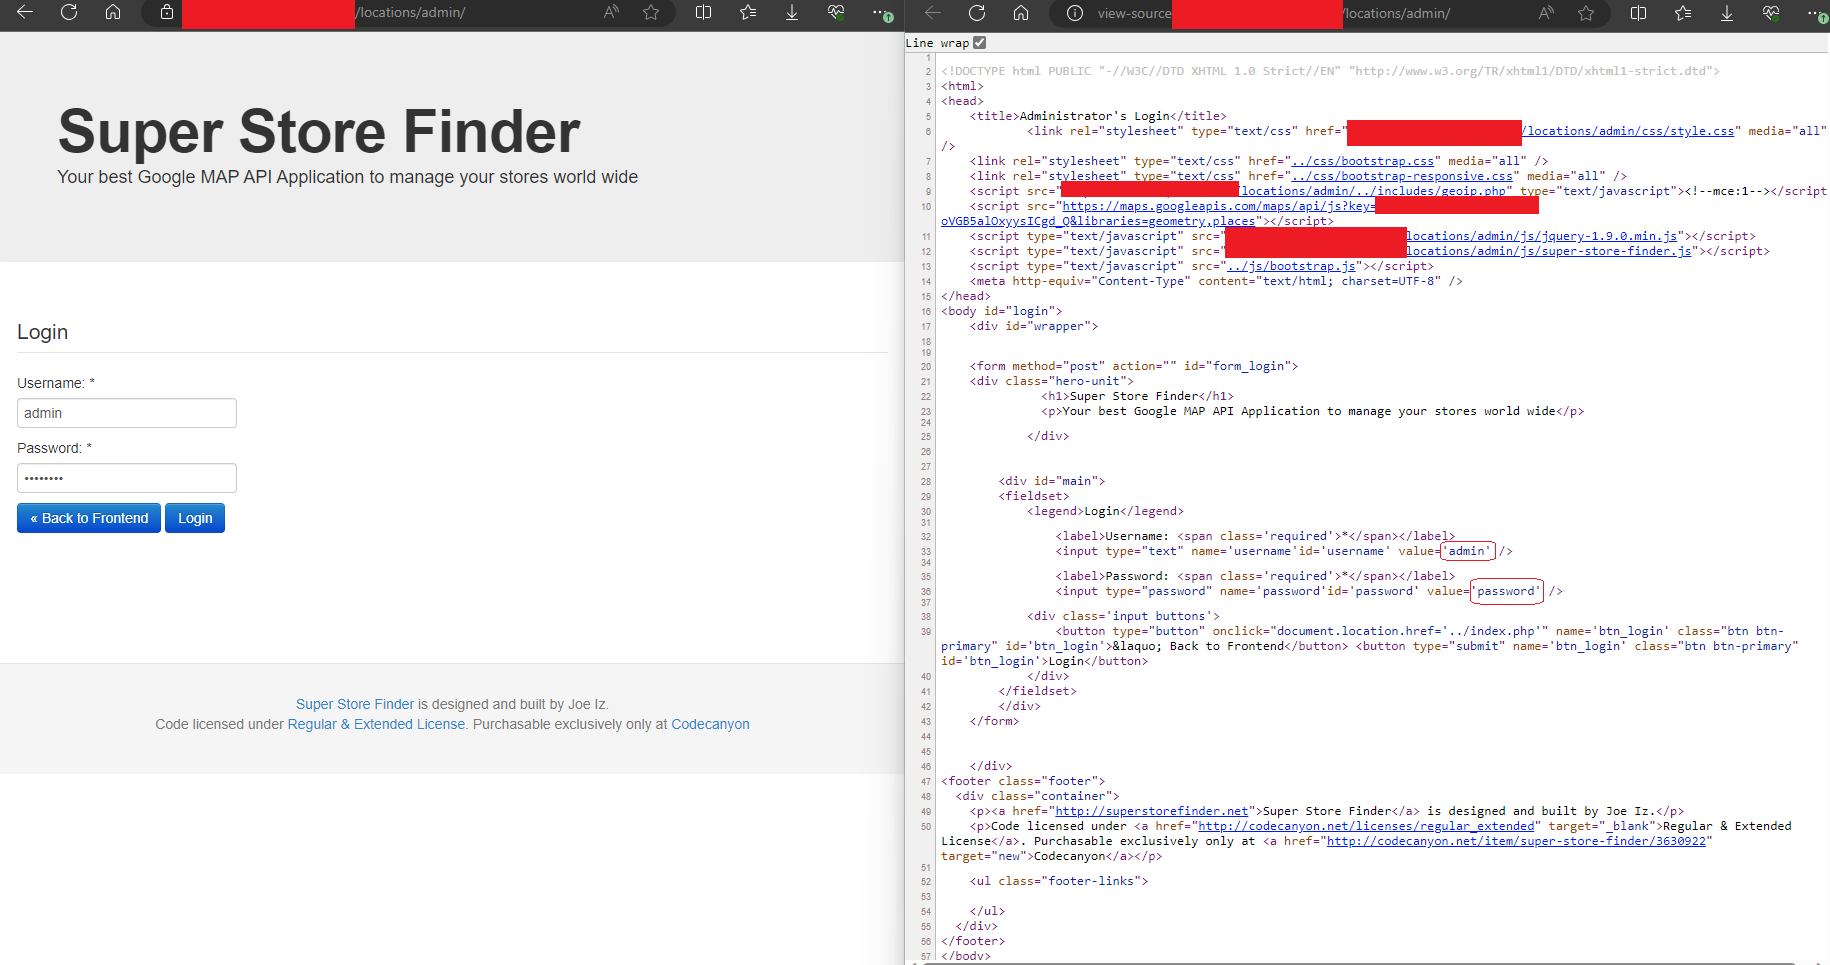 redblueteam/cve-2023-41508
CVE-2023-41508 - Una password hard-coded in Super Store Finder v3.6 consente agli aggressori di accedere al pannello di amministrazione.
 vini0608/cve-2022-23361
CVE-2022-23361
 remenis/cve-2025-63667
I firmware delle telecamere IP basate su Vatilon emettono token Session-Id senza verificare le credenziali, consentendo agli attaccanti di ottenere…
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 è una vulnerabilità critica (punteggio CVSS: 9.8) che colpisce diversi modelli di telecamere IP e DVR Hikvision, divulgata per la prima…
 horkimhab/cve-2026-34348
CVE-2026-34348 - Bozza o TODO
 0xblackash/cve-2026-20079
CVE-2026-20079
 zildanz/cve-2026-41940
Exploit di bypass dell'autenticazione di massa per CVE-2026-41940 con modalità di scansione singolo target e batch. Automatizza i test di bypass…
 randomrobbiebf/cve-2024-10728
PostX <= 4.1.16 - Autorizzazione mancante per installazione/attivazione arbitraria di plugin
 randomrobbiebf/cve-2019-15896
LifterLMS <= 3.34.5 - Importazione delle Opzioni non autenticata
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 Vulnerabilità di assegnazione di massa che porta all'escalation dei privilegi








