
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
Questa vulnerabilità consente a malintenzionati remoti, sia autenticati che non autenticati, di eseguire codice remoto su istanze FreePBX…
 mdvpat/cve-2026-55957-poc
Laboratorio Docker riproducibile per il bypass dell'autenticazione GSSAPI del JNDIRealm di Apache Tomcat.
 satheesh575555/openssl_1.0.1g
Implementa i protocolli SSL/TLS e fornisce una libreria crittografica completa per crittografia, decrittografia, hashing, firme digitali e operazioni…
 nxploited/cve-2024-56071
Simple Dashboard <= 2.0 - Escalation dei privilegi non autenticata
 vincent-vbg/cve-2025-58434-poc
Questa repository contiene uno script Python Proof of Concept (PoC) per CVE-2025-58434, che consente agli attaccanti di modificare le password di…
 soy-oreocato/cve-2022-33679_checker
Controllo Python leggero che verifica le credenziali di Active Directory per l'esposizione a CVE-2022-33679 (AS-REP roast di Kerberos senza…
 r0otk3r/cve-2025-31161
Exploit Python per CVE-2025-31161, un bypass di autenticazione in CrushFTP. Recupera elenchi di utenti tramite header CrushAuth e AWS4-HMAC-SHA256…
 puckiestyle/cve-2020-1472
Script Python che utilizza Impacket per testare la vulnerabilità Zerologon (CVE-2020-1472) tentando un bypass dell'autenticazione Netlogon contro i…
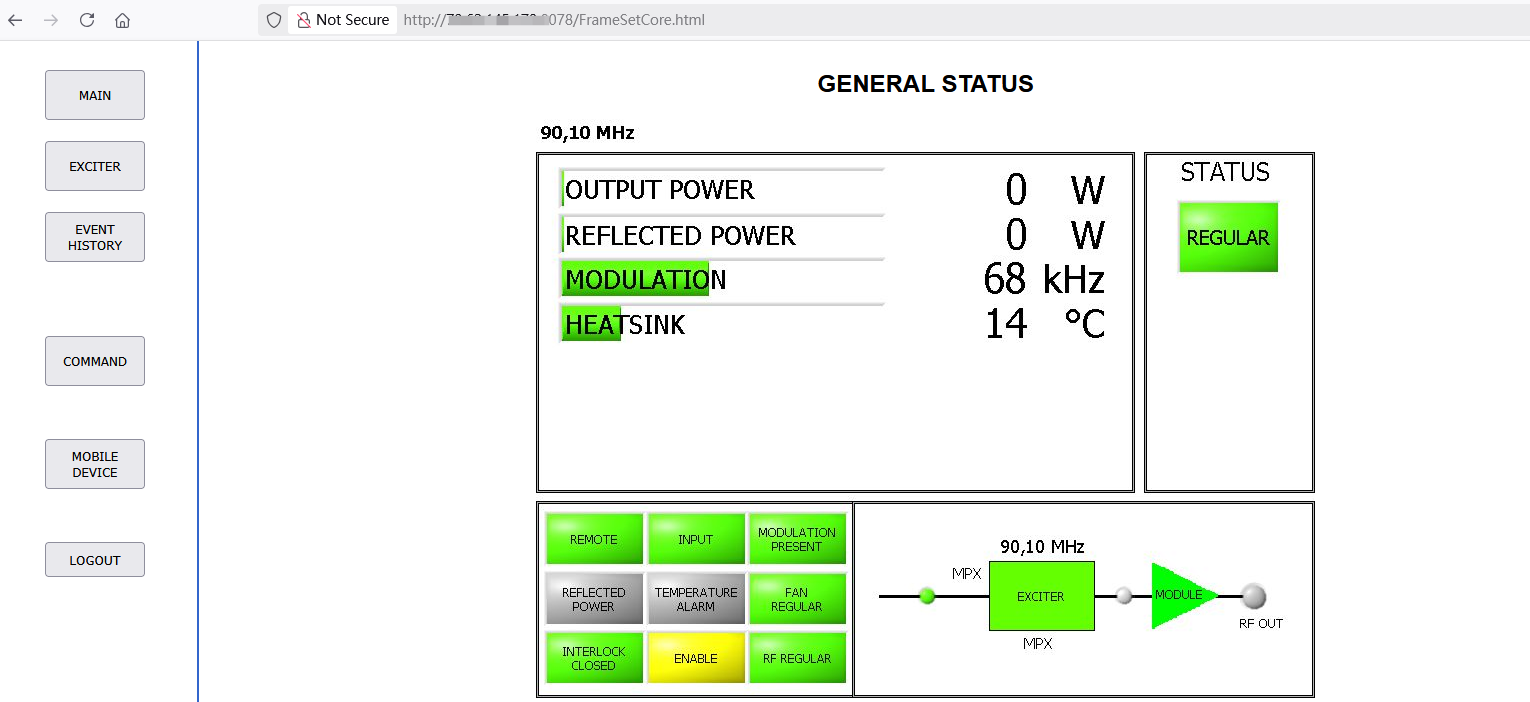 p0et08/electrolink-fm-dab-tv
Esiste un POC per CVE-2025-51040, una vulnerabilità di accesso non autorizzato nel sistema di gestione web del trasmettitore FM/DAB/TV Electrolink.
 matejsmycka/cve-2025-33073-checker
Questo script di controllo PoC approssimativo verifica i target per la vulnerabilità CVE-2025-33073 tentando di eseguire attacchi di riflessione NTLM…
 kensh1k/cve-2026-36438
Documentazione di CVE-2026-36438: una vulnerabilità nei dispositivi Intelbras VIP 1230 B/D G4 che consente a utenti remoti di ottenere informazioni…
 honney336/cve-2025-58434_cve-2025-59528
CVE-2025-58434 Flowise <= 3.0.5 e versioni precedenti consente il takeover dell'account tramite token di recupero password non autenticato.…
 gunyakit/cve-2024-41713-poc-exploit
Mitel MiCollab: Bypass dell'autenticazione per lettura arbitraria di file
 ctuihu/cve-2021-36808
Un attaccante locale potrebbe bypassare la password dell'app utilizzando una condizione di race in Sophos Secure Workspace per Android prima della…
 vijayshankar22/cve-2017-12542
Questo script controlla se un server HP iLO è vulnerabile e può aggiungere un utente amministratore.
 arian91/cve-2025-23369_saml_bypass
bypassare l'autenticazione SAML su GitHub Enterprise
 d0ge/xsw
Estensioni Burp Suite per XML Signature Wrapping
 bombobombone/cve-2026-73313
Proof-of-concept exploit per CVE-2026-73313, un bypass MFA nel provider TFA passkey di XenForo che consente il takeover dell'account dopo il…








