
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 rootsecdev/relay_bible
Riferimento tecnico a molteplici tecniche relay
 temp43487580/entrapassthecert
strumento per richiedere il certificato P2P di Entra ID e autenticarsi con esso su dispositivi Entra remoti aggiunti
 qax-a-team/mscache
uno strumento per manipolare le credenziali memorizzate nella cache di dominio (dcc) nel registro di Windows, basato principalmente sul lavoro di…
 sourceincite/dashoverride
Questo è un exploit RCE pre-autenticato per VMware vRealize Operations Manager
 krishnakanthb13/password_generator
Un generatore di password CLI pronto per la produzione, crittograficamente sicuro, con 17 modalità di generazione, trasparenza dell'entropia e…
 taroballzchen/cve-2022-40684-metasploit-scanner
Un bypass dell'autenticazione tramite percorso o canale alternativo nel prodotto Fortinet.
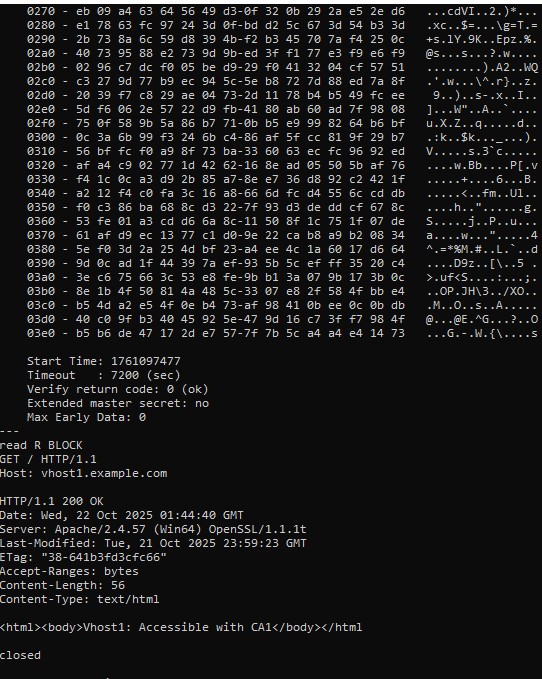 absholi7ly/cve-2025-23048-poc
Le versioni di Apache HTTP Server 2.4.35 – 2.4.63 sono vulnerabili a un bypass dell'autenticazione del certificato client quando la ripresa della…
 greenwolf/cve-2022-1162
Exploit per CVE-2022-1162: bypass della password hardcoded negli account OmniAuth di GitLab CE/EE, che consente l'accesso non autorizzato con una…

 randomrobbiebf/sap-brute
Bruteforcer per il login di SAP Netweaver.
 jamesd4/cve-2023-42829
Analisi di una vulnerabilità logica nel client SSH di macOS che porta all'esposizione della passphrase del client a un attaccante locale.
 elizeuopain/exploit-cve-2024-9513-netadmin-iam-allows-user-enumeration-in-active-directory
Proof-of-concept exploit per CVE-2024-9513 che mira all'enumerazione degli utenti in NetAdmin IAM tramite richiesta HTTP POST a…
 oscerd/cve-2026-53913
Riproduttore PoC per CVE-2026-53913 (Apache Camel camel-keycloak): KeycloakSecurityPolicy fallisce in modalità fail-open nella configurazione di…
 mari6274/oauth-client-exploit
Applicazioni che riproducono CVE-2021-22119
 jet-pentest/cve-2020-27747
Possibile compromissione account | Abilità di brute force
 randomrobbiebf/postgres-bruteforcer
Questo strumento prende un elenco di credenziali predefinite e le testa contro un server postgresql, registrando quelle che funzionano e i database a…
 randomrobbiebf/grafana-bruteforce
Strumento di forza bruta per Grafana
 jonathanrey87/cve-2020-25273
Online Bus Booking System 1.0, esiste un bypass dell'autenticazione nella schermata di login dell'amministratore in admin.php tramite SQL injection…








