
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 derrickschoen/laravel-framework
Fork di laravel/framework 10.50.2 con CVE-2026-48019 (iniezione CRLF nella regola email predefinita) backportata in…
 aakashtyal/2fa-bypass-using-a-brute-force-attack-cve-2025-60424
Dimostra un attacco di forza bruta che bypassa l'autenticazione a due fattori in Nagios Fusion a causa della mancanza di limitazione della frequenza…
 trinadh465/openssl-1_0_1g_cve-2015-1790
Toolkit OpenSSL che implementa i protocolli SSL/TLS e una libreria crittografica generica con cifrari, digest, algoritmi a chiave pubblica e gestione…
 smileyface101/crushftp-as2-bypass-research-cve-2025-54309
Ricerca sul bypass dell'autenticazione AS2 di CrushFTP che consente l'accesso admin non autenticato. Include script PoC, regole di rilevamento e…
 satheesh575555/openssl_1.0.1g_cve-2014-3507
Snapshot del codice sorgente di OpenSSL 1.0.1g, una libreria crittografica che implementa SSL/TLS e crittografia generica, digest e algoritmi a…
 1872892142/jboss-autopwn-1
JBoss Autopwn come presentato al BlackHat Europe 2010 - questa versione incorpora la vulnerabilità CVE-2010-0738, il bypass dell'autenticazione JBoss…
 yen223/hotpot
Uno strumento da riga di comando semplice e sicuro per gestire i codici di autenticazione a due fattori basati su TOTP.
 lxdwnpiper/cve-2026-48611-phpbb
Exploit proof-of-concept in Python che aggira l'autenticazione in phpBB 3.3.16 e versioni precedenti falsificando i cookie di sessione per ottenere…
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom per AWS - Critico - Bypass dell'autenticazione - super-admin non autenticato quando non è configurato alcun IdP
 yym8538/cve-2026-20896
Laboratorio proof-of-concept e script Python/cURL che dimostrano CVE-2026-20896, un bypass di autenticazione nelle immagini Docker ufficiali di Gitea…
 yym8538/cve-2026-25253
Proof-of-concept di exploit per CVE-2026-25253 in OpenClaw: un gatewayUrl appositamente creato esfiltra il token del gateway della Control UI,…
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway bypass dell'asserzione SAML non firmata tramite binding HTTP-Redirect (CTX696939) - analisi della causa principale + PoC
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 Bypass dell'autenticazione di Telnetd GNU Inetutils
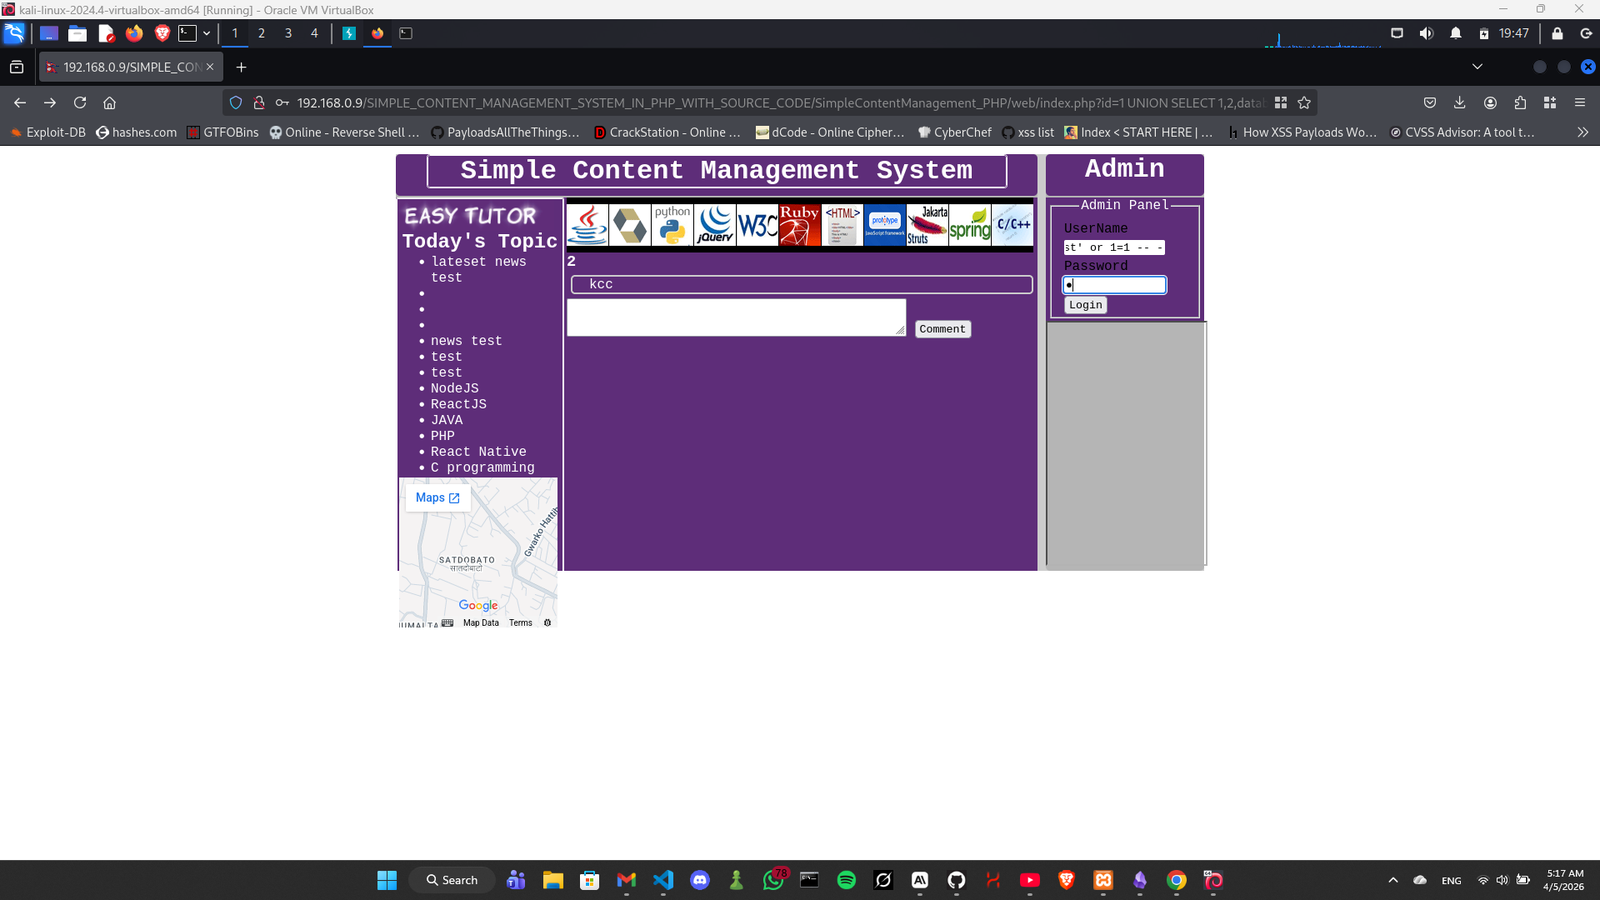 xmyronn/cve-2026-6182-sqli-auth
Proof-of-concept per l'elusione dell'autenticazione tramite SQL injection in Simple Content Management System PHP, che consente ad attaccanti non…
 mefhika120/ashwesker-cve-2026-24061
# Exploit per CVE-2026-24061, una critica bypass dell'autenticazione remota in GNU InetUtils telnetd, che consente accesso root non autenticato…
 owasp/securecodingdojo
Il Secure Coding Dojo è una piattaforma per diffondere conoscenze di codifica sicura.
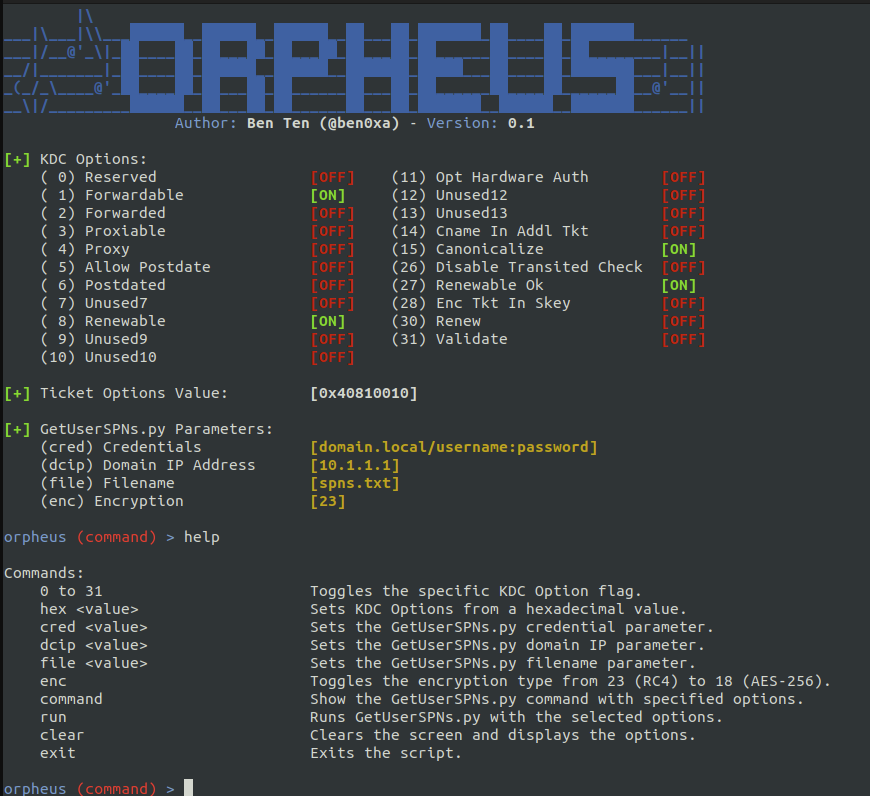 trustedsec/orpheus
Bypassare i rilevamenti Kerberoast con opzioni KDC e tipi di crittografia modificati
 ly4k/pachine
Implementazione in Python per CVE-2021-42278 (Escalation dei privilegi di Active Directory)








