
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 g-u-i-d/cve-2024-10449-patch
Patch per CVE-2024-10449: sostituisce loginAction.php vulnerabile con una versione indurita che richiede la configurazione del database per…
 covepseng/cve-2026-43515-poc
PoC di sfruttabilità per CVE-2026-43515 (bypass dei vincoli di Apache Tomcat).
 eqstlab/cve-2026-49869
PoC e laboratorio Docker per CVE-2026-49869, un RCE non autenticato in Kestra OSS tramite un bypass del percorso AuthenticationFilter che consente la…
 unteikyou/cve-2026-41940-authbypass-detector
Strumento di rilevamento per cPanel/WHM CVE-2026-41940 (bypass di autenticazione tramite iniezione CRLF). Verifica la vulnerabilità su server di tua…
 twinson333/cve-2026-33032-scanner
Scanner di vulnerabilità non distruttivo per il bypass dell'autenticazione dell'endpoint MCP di Nginx-UI (CVE-2026-33032)
 hd0x01/cve-2026-24061-nse
Lo script esegue una negoziazione Telnet completa rispecchiando l'esatta sequenza di byte di una sessione client telnet -a reale.
 nel-droid/cve-2026-71205-poc
PoC: brute-force illimitato sul login di changedetection.io, nessun rate limiting (CVE-2026-71205, Medio 6.5)
 kevin-robertson/powermad
Strumenti di exploit PowerShell per MachineAccountQuota e DNS
 antoniococo/remotepotato0
Escalation dei privilegi di Windows da utente a Domain Admin.
 stampery/mongoaudit
🔥 Un potente strumento di auditing e pentesting per MongoDB 🔥
 lmammino/jwt-cracker
Semplice cracker brute force per token JWT HS256, HS384 e HS512.
 notmedic/netntlmtosilverticket
SpoolSample -> Responder con NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 dirkjanm/pkinittools
Strumenti per Kerberos PKINIT e relay verso AD CS
 ghostpack/koh
Cattura token di sessione di accesso di Windows tramite perdita di token per consentire il riutilizzo delle credenziali e l'impersonificazione, con…
 nakagami/grdpwasm
Un client RDP basato sul web
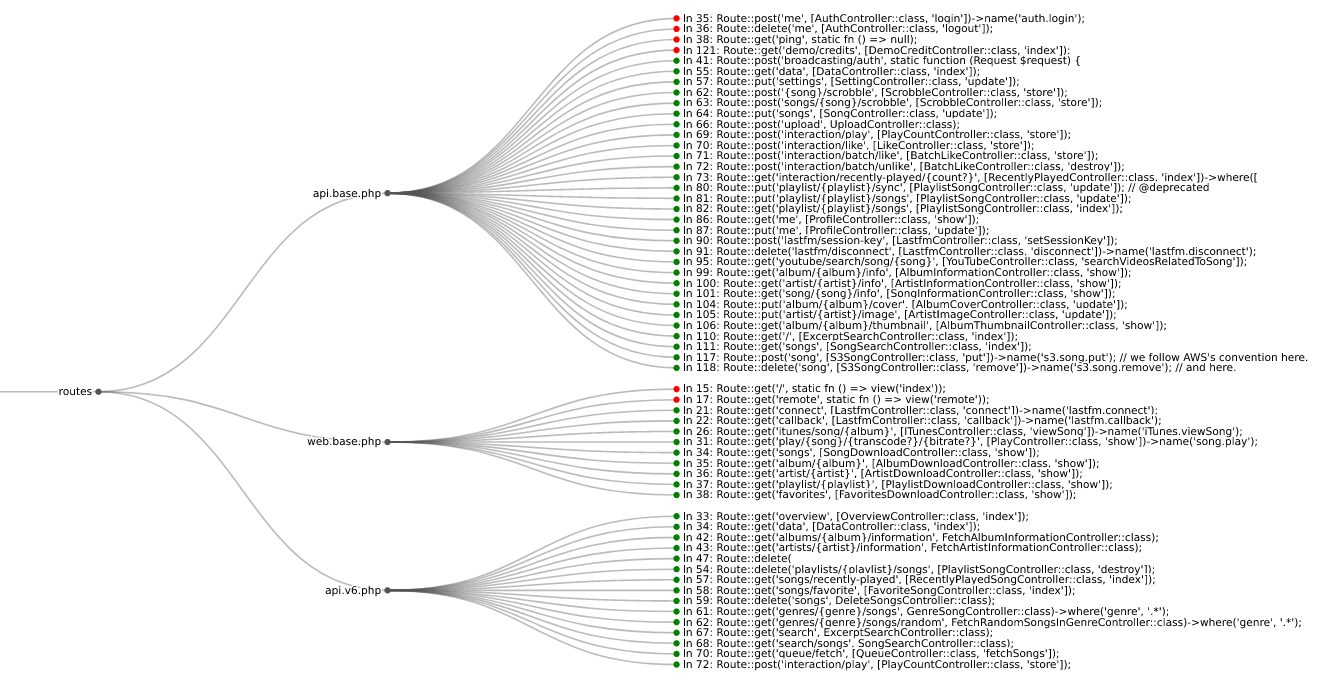 mschwager/route-detect
Trova bug di sicurezza relativi all'autenticazione (authn) e all'autorizzazione (authz) nelle route delle applicazioni web.
 synwall/synwall
Modulo del kernel Linux che implementa un firewall a configurazione zero basato su OTP per dispositivi IoT. Autentica trasparentemente il traffico di…
 checkymander/sharp-smbexec
Implementazione in C# di SMBExec per l'esecuzione remota di comandi su target Windows utilizzando hash di password NTLM, consentendo movimenti…








