
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 bilalbaraz/passgen
Genera password dal terminale

 prof.shafiei/abdal-lockbox
Cassaforte di password crittografata local-first per Android con accesso tramite Master Password, supporto Recovery Key, integrazione Autofill e…
 razureink/cve-2025-53779-kerberos_bypass_reproduction
Riproduzione di cve-2025-53779-kerberos_bypass_reproduction
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Server di posta modulare in Java con supporto per IMAP, SMTP, POP3 e JMAP, con distribuzione tramite Docker, architettura distribuita e gestione CLI…
 squeeze440/inference-gateway-poc
PoC — le richieste cross-origin riutilizzano la chiave API del provider configurata in inference-gateway (GHSA-5293-fcm6-fh8v, CVE-2026-87009, CVSS…
 ivanesk315/cve-2026-18963
Lab basato su Docker ed exploit Python per CVE-2026-18963, un bypass del flusso di reset delle credenziali di Keycloak che consente l'acquisizione…
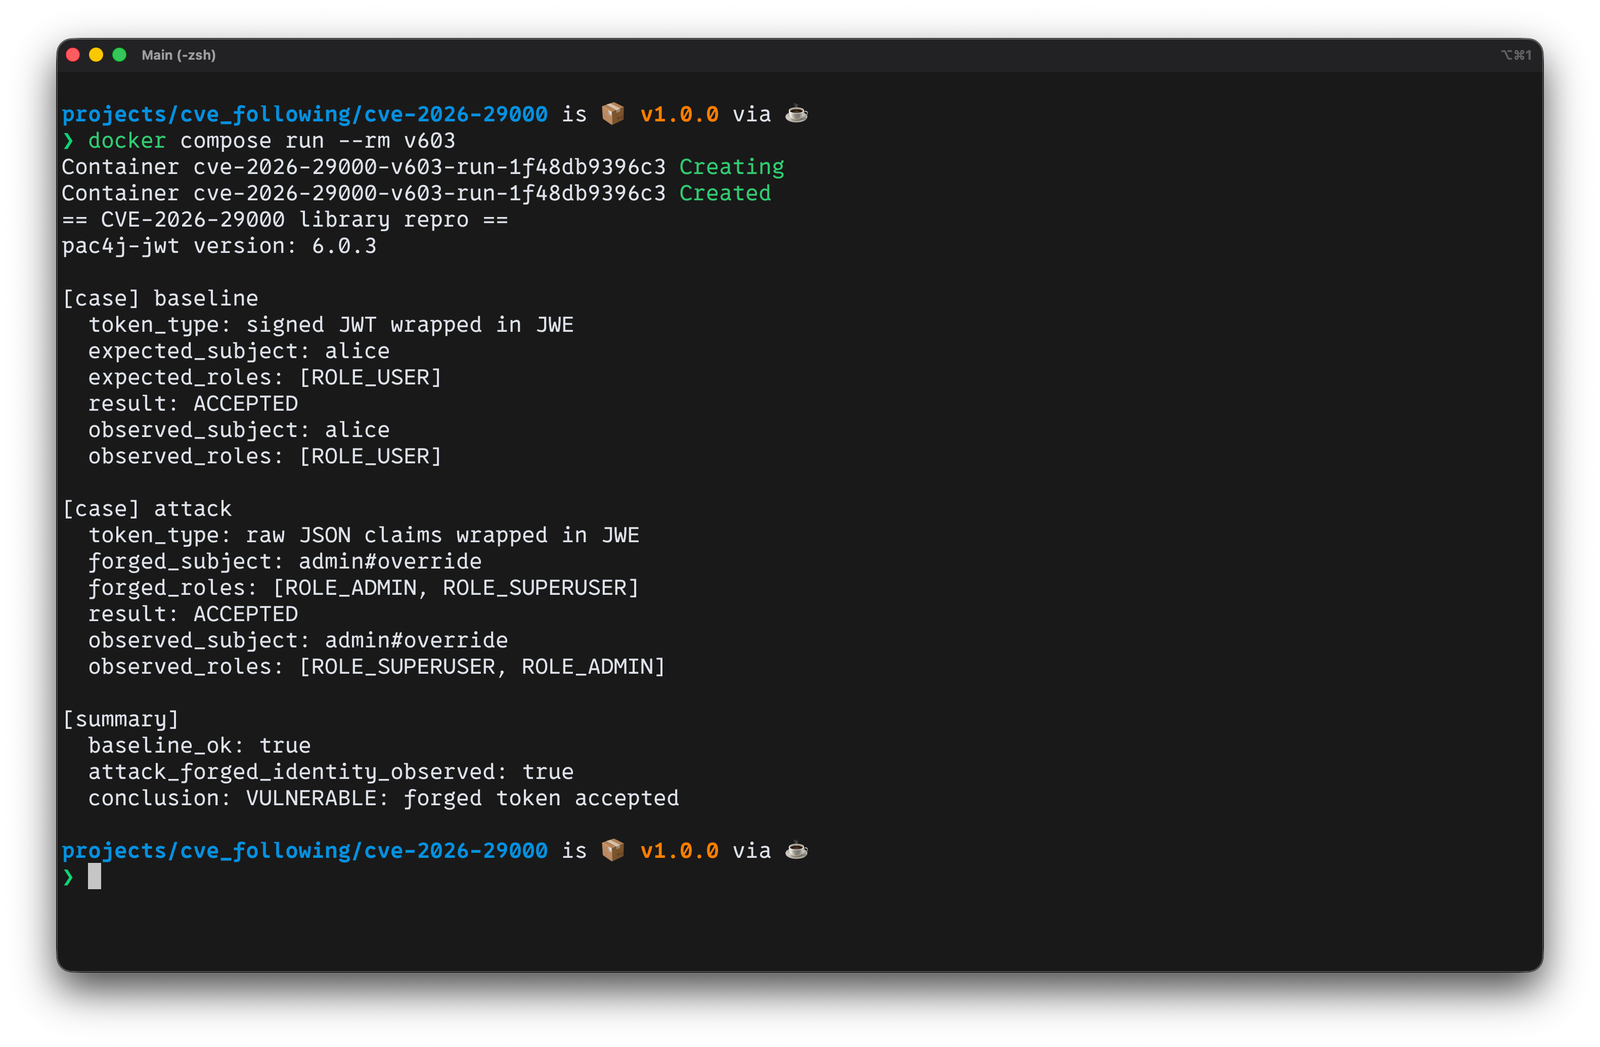 rootdirective-sec/cve-2026-29000-lab
Libreria di laboratorio proof-of-concept che dimostra la CVE-2026-29000 in pac4j-jwt, confrontando versioni vulnerabili e corrette con Docker per…
 jayglxr/cve-2026-24061-poc
Proof-of-concept exploit per CVE-2026-24061, una bypass critica dell'autenticazione remota in GNU inetutils-telnetd tramite la variabile USER…
 h4zaz/cve-2026-8794
Enumerazione degli Username tramite Side-Channel sui Tempi di Autenticazione in PaperCut NG
 mayyhem/sharpsccm
Strumento di post-sfruttamento in C# per abusare di Microsoft Configuration Manager (SCCM) al fine di eseguire movimento laterale, raccolta di…
 optiv/talon
Uno strumento di indovinamento delle password che prende di mira i servizi Kerberos e LDAP all'interno dell'ambiente Windows Active Directory.
 quickbreach/exchangerelayx
Uno strumento di relay NTLM verso l'endpoint EWS per server Exchange on-premise. Fornisce un OWA per gli hacker.
 cyberark/ketshash
Un piccolo strumento per rilevare connessioni NTLM privilegiate sospette, in particolare l'attacco Pass-The-Hash, basato sui log del visualizzatore…
 fariszr/knocker
Knocker, un servizio di controllo accessi basato su knock per il tuo homelab
 anonkryptiquz/nextsploit
NextSploit è uno strumento da riga di comando progettato per rilevare e sfruttare CVE-2025-29927, una vulnerabilità di sicurezza in Next.js
 jborean93/dpapi-ng
Decrittatore DPAPI NG Python per piattaforme non Windows
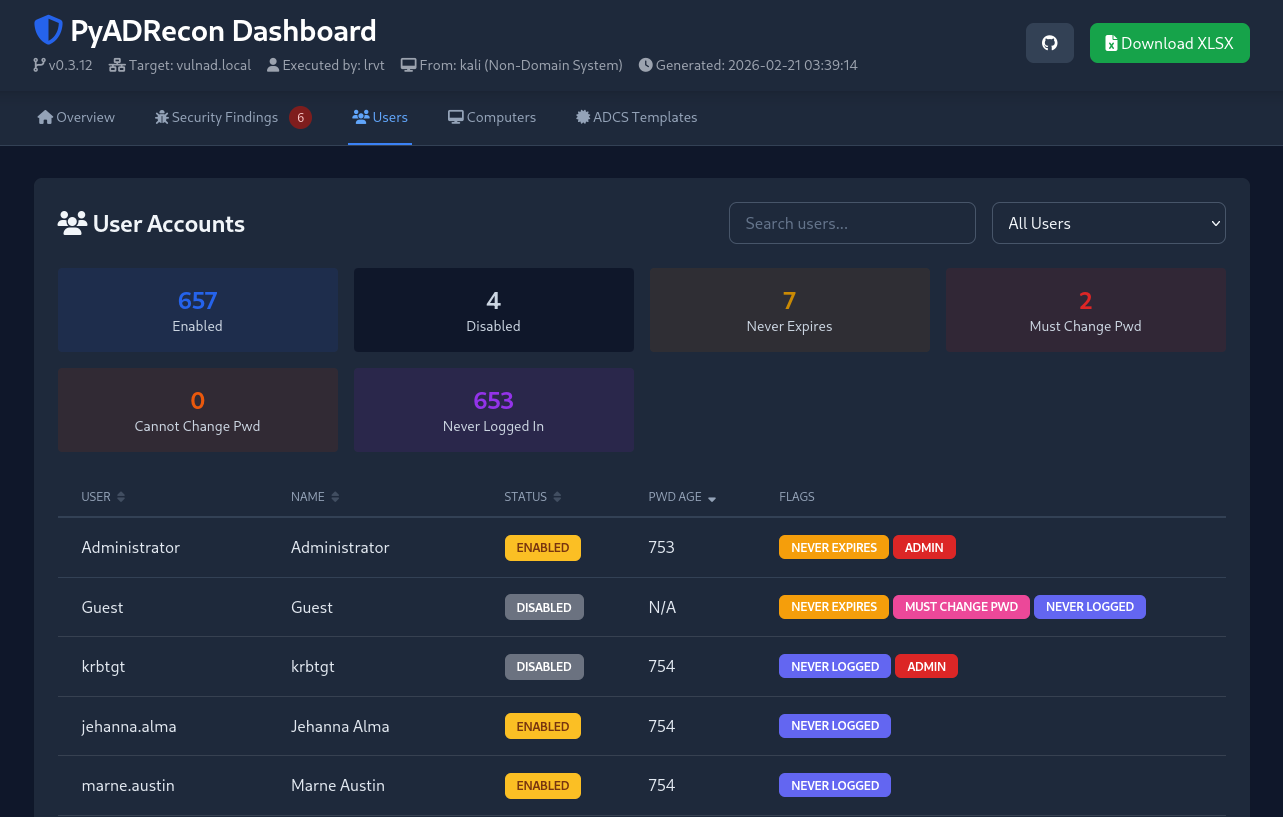 l4rm4nd/pyadrecon
Implementazione in Python3 di ADRecon con supporto per autenticazione NTLM e Kerberos per interrogare LDAP. Genera singoli file CSV e un unico report…
 owasp/packman
Un progetto di documentazione e monitoraggio con l'obiettivo di rendere più sicuri i sistemi di gestione dei pacchetti.








