
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 abraxas/cve-2026-5430
Disclosure pack e PoC in Python per CVE-2026-5430, una vulnerabilità di confusione dell'algoritmo JWT in WSO2 API Manager 4.5.0 che consente il…
 ull0a/cve-2026-50751
Bypass dell'autenticazione tramite certificato nella VPN Remote-Access di Check Point (IKEv1).
 foxglovesec/potato
Exploit di escalation locale dei privilegi su Windows che utilizza lo spoofing NBNS, un proxy WPAD falso e il relay NTLM da HTTP a SMB per ottenere…
 0xyur1/cve-2026-41940
Bypass dell'autenticazione in cPanel/WHM (Vulnerabilità Zero-Day)
 dirkjanm/krbrelayx
Toolkit per il relaying Kerberos e l'abuso della delega non vincolata
 greenwolf/spray
Uno strumento di Password Spraying per credenziali di Active Directory di Jacob Wilkin (Greenwolf)
 synacktiv/prox-ez
Proxy di intercettazione HTTP/HTTPS per testare i meccanismi di autenticazione Windows, con supporto per NTLM, Kerberos, pass-the-hash,…
 impostorkeanu/bruteloops
API di indovinamento password online agnostica rispetto al protocollo.
 yanncam/shucknt
ShuckNT è lo script del servizio online Shuck.sh per uso on-premise. È progettato per declassare, convertire, dissezionare e shuccare token di…

 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Generatore di artefatti di rilevamento basato su Python per le vulnerabilità di bypass dell'autenticazione e di esecuzione remota di codice di Ivanti…
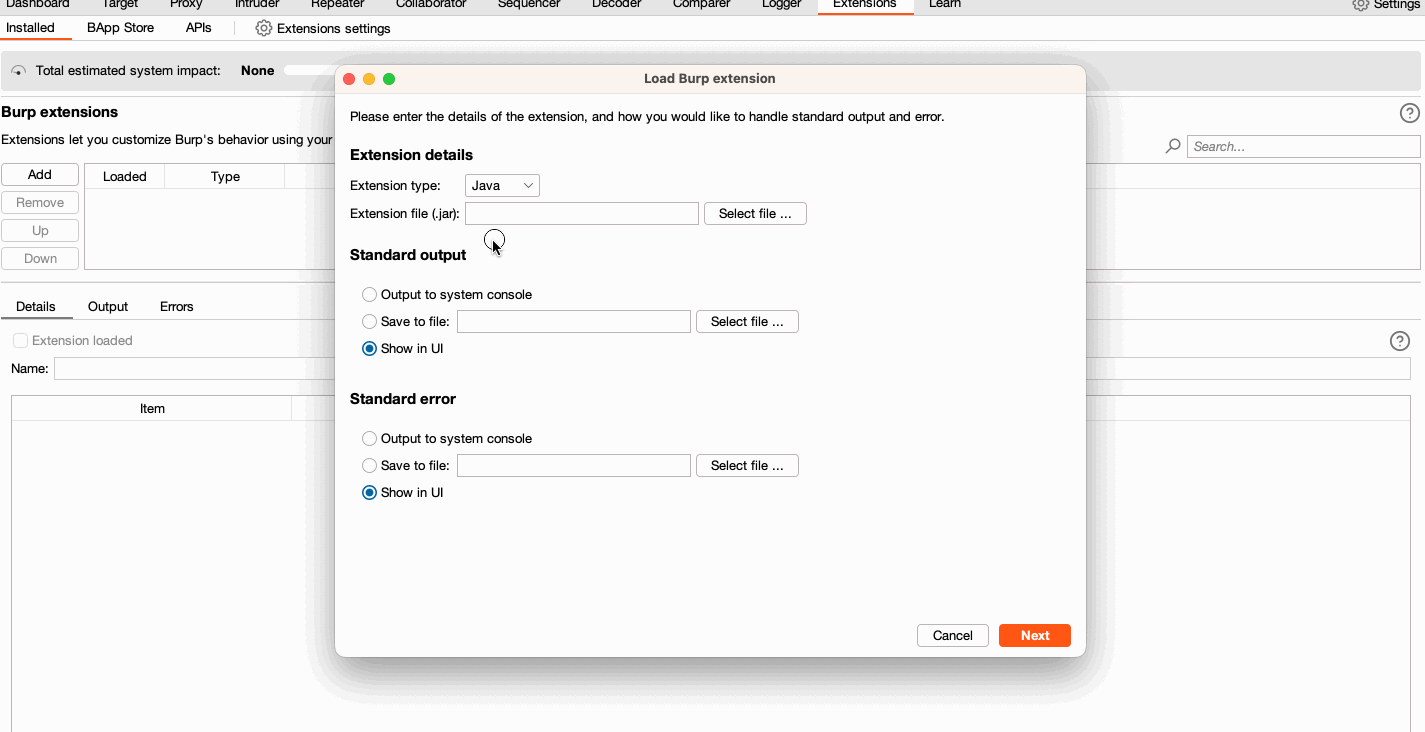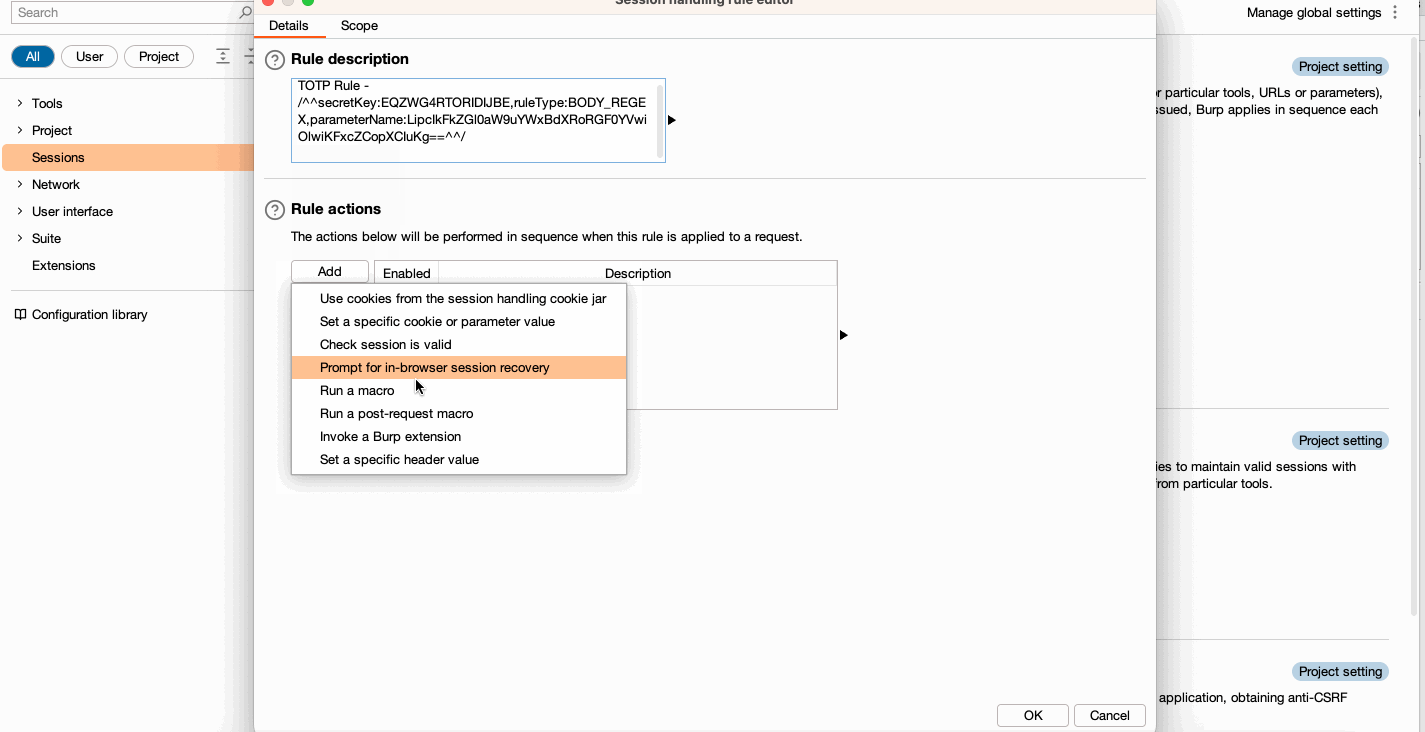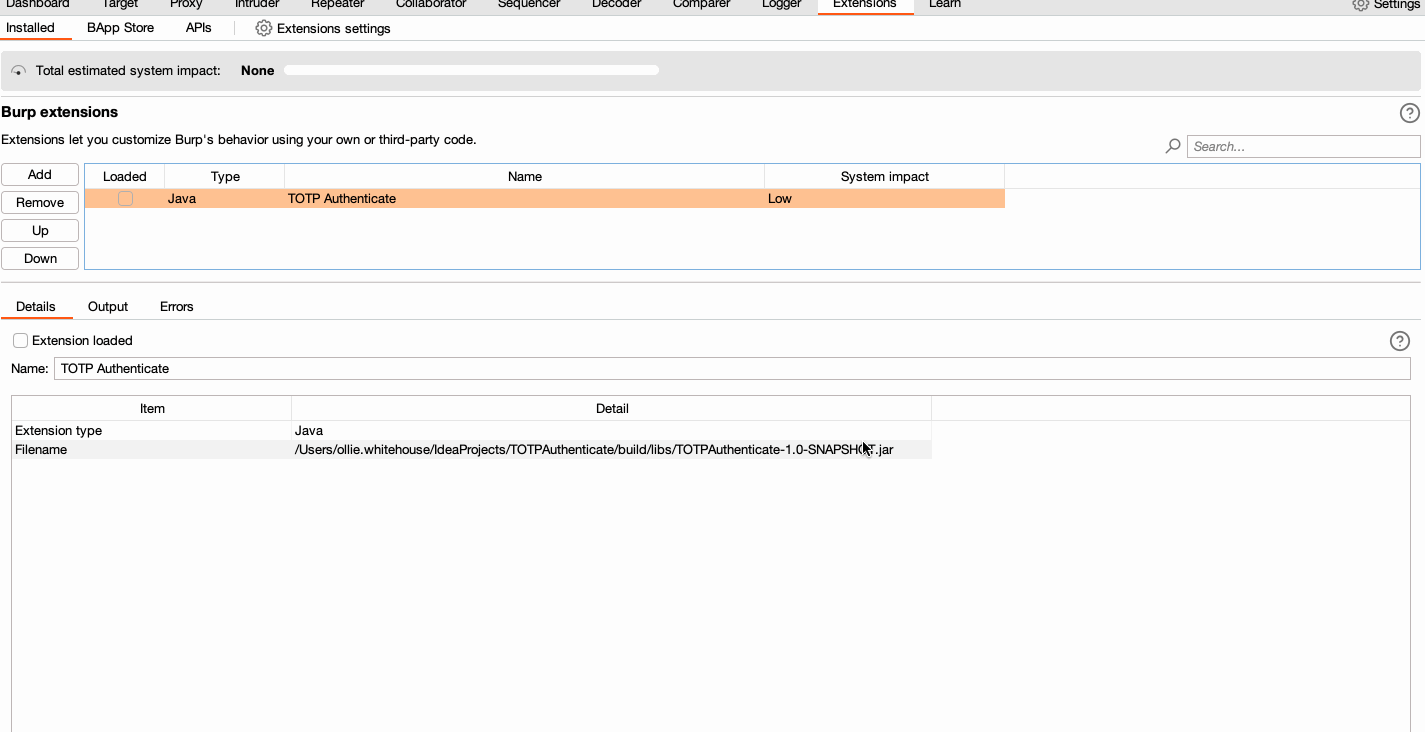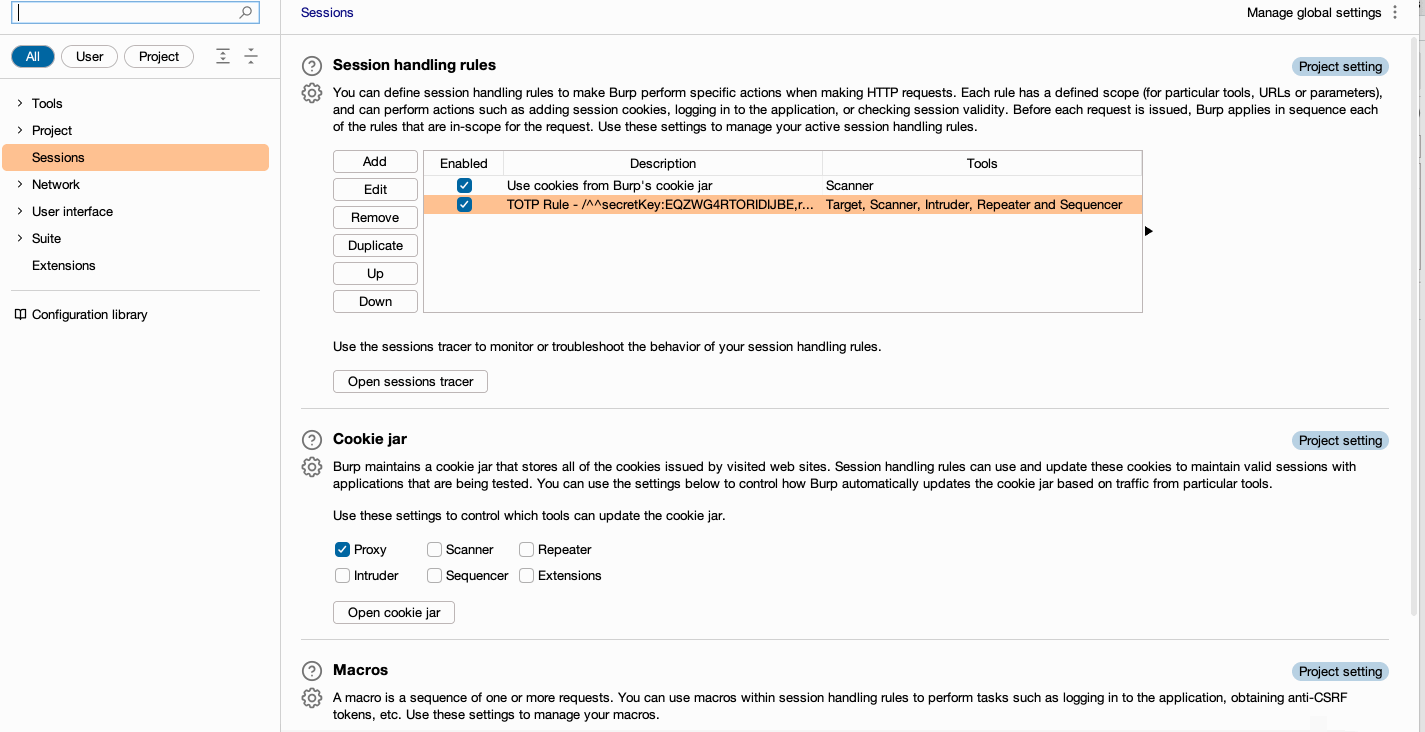 hannah-portswigger/totpauthenticate
Questa estensione, per Burp Suite Enterprise Edition, utilizza le regole di gestione delle sessioni per fornire un token TOTP alle richieste in…
 lucastran05/cve-2026-29000
Laboratorio locale che simula il bypass dell'autenticazione JWT/JWE CVE-2026-29000 in pac4j-jwt. Fornisce API di login, forgiatura di token e…
 muhammedhussein17/keycloak
Ricerca di sicurezza che divulga CVE-2026-9794, una vulnerabilità di enumerazione degli ID client non autenticata in Keycloak SAML ECP tramite…
 het-p301204/afterlife
Laboratorio di rilevamento della persistenza della revoca: quando la reimpostazione della password riesce ma l'attaccante non se ne va mai. Riproduce…
 ynsmroztas/keysniper
**CVE-2026-18963** — acquisizione non autenticata dell'account Keycloak tramite il flusso di reimpostazione delle credenziali.
 eqstlab/cve-2026-18963
Proof-of-concept di exploit per CVE-2026-18963, che dimostra l'acquisizione non autenticata dell'account aggirando il flusso di reimpostazione delle…
 kyos-public/keycloak-cve-2026-18963-hunt
Caccia alle tracce di sfruttamento di CVE-2026-18963 (acquisizione non autenticata di account Keycloak) nel database di Keycloak.








