
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 umair-aziz025/dahua-cve-research
Kit di ricerca sulle vulnerabilità CVE per telecamere IP Dahua (CVE-2021-33044/33045, CVE-2025-31700/31701)
 wantasticapp/wantasticcore
AIO Cloud Managment Server
 offseckit/cve-2026-24207
CVE-2026-24207 — bypass dell'autenticazione in NVIDIA Triton SageMaker fino a RCE non autenticata. Script di rilevamento, demo del bypass, PoC della…
 het-kalariya/cve-2026-20253
Laboratorio di formazione sulla sicurezza autonomo che riproduce CVE-2026-20253 (RCE non autenticata in Splunk Enterprise). Fornisce un ambiente…
 skelsec/aardwolf
Client RDP asincrono per Python (headless)
 praetorian-inc/oauthseeker
Un'applicazione OAuth dannosa che può essere sfruttata per attacchi di phishing sia interni che esterni rivolti agli utenti di Microsoft Azure e…

 baiyibai/pico-usb-wifi
Firmware per Raspberry Pi Pico W che crea un adattatore Wi-Fi USB senza driver con bridging trasparente di livello 2, autenticazione WPA2/WPA3 e…
 ull0a/cve-2024-55591-poc
Implementazione educativa in Go per CVE-2024-55591 (Fortinet FortiOS Authentication Bypass). Progettata per la ricerca sulla sicurezza, la…
 chenjp/cve-2026-29145-tester
Questo repository contiene un ambiente proof-of-concept (PoC) progettato per testare la CVE-2026-29145.
 jazzband/django-defender
Un'app django riutilizzabile semplice e super veloce che blocca le persone dai tentativi di login con forza bruta.
 dropbox/securitybot
Alerting distribuito per le masse!
 lithnet/ad-password-protection
Filtro password di Active Directory con controllo delle password violate e regole di complessità personalizzate.
 kgretzky/evilqr
Prova di concetto per dimostrare attacchi di phishing con scambio dinamico di codici QR nella pratica.
 alex188dot/agensic
Analisi forense crittografica del terminale e replay delle sessioni per agenti AI. Traccia, firma e verifica ogni comando con etichette di…
 dongpohezui/cve-2021-33045
Exploit per il bypass dell'autenticazione delle telecamere Dahua (CVE-2021-33045) utilizzando mitmproxy per intercettare e modificare le richieste di…
 ev3rpalestine/0xmiddleware
CVE-2025-29927: Exploit del Middleware Next.js
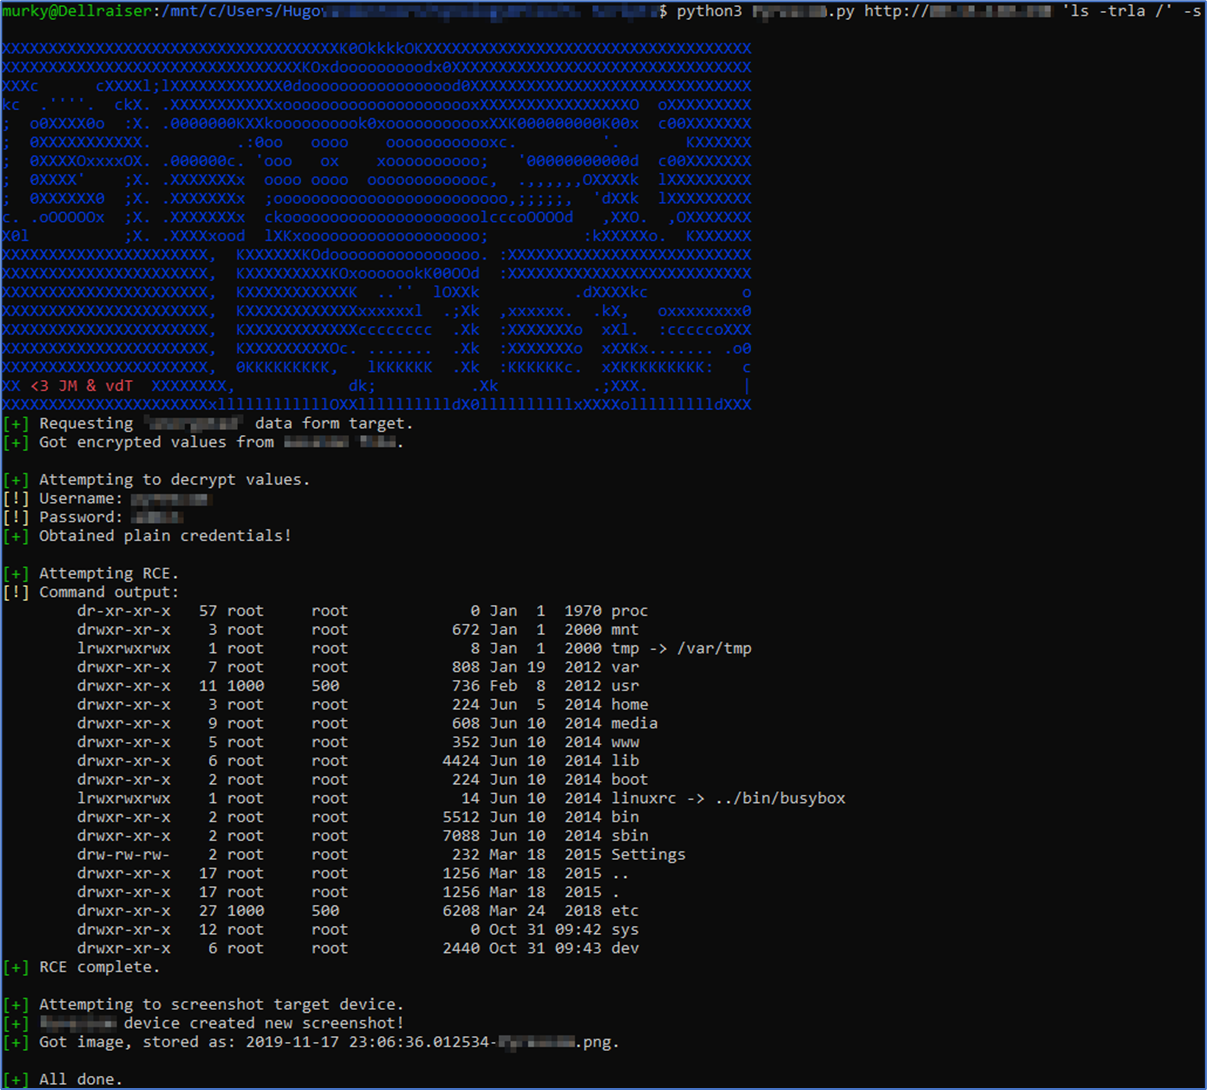 outpost24/pyrescom-termod-poc
Codice proof-of-concept di Pyrescom Termod per CVE-2020-23160, CVE-2020-23161 e CVE-2020-23162








