
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
 francoismichel/ssh3
Protocollo shell veloce e sicuro basato su HTTP/3, QUIC e TLS 1.3. Supporta OAuth2, OpenID Connect e l'autenticazione SSH classica con port…
 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 helloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1
CVE-2025-8517 proof-of-concept che dimostra la fissazione della sessione in Vvveb CMS v1.0.6.1, consentendo la completa compromissione dell'account…
 ailenye/cve-2024-54880
CVE-2024-54880
 ackemed/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
Strumento di exploit per CVE-2026-1529, che dimostra la registrazione non autorizzata di organizzazioni in Keycloak tramite manipolazione del token…
 cerbos/cerbos
Motore di autorizzazione per il controllo degli accessi sensibile al contesto con policy YAML, supporto RBAC/ABAC, API check/plan e distribuzione…
 rockwellshah/filekey
App web offline e open source per la crittografia e la condivisione di file tramite passkey. AES-256-GCM/HPKE, niente cloud, niente account;…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - catena RCE completa
 trustedsec/ridenum
Rid_enum è un attacco a ciclo RID in null session per eseguire brute force sui domain controller.
 apache/casbin
Libreria di autorizzazione che applica modelli di controllo degli accessi ACL, RBAC, ABAC e personalizzati, con API RESTful di corrispondenza e…
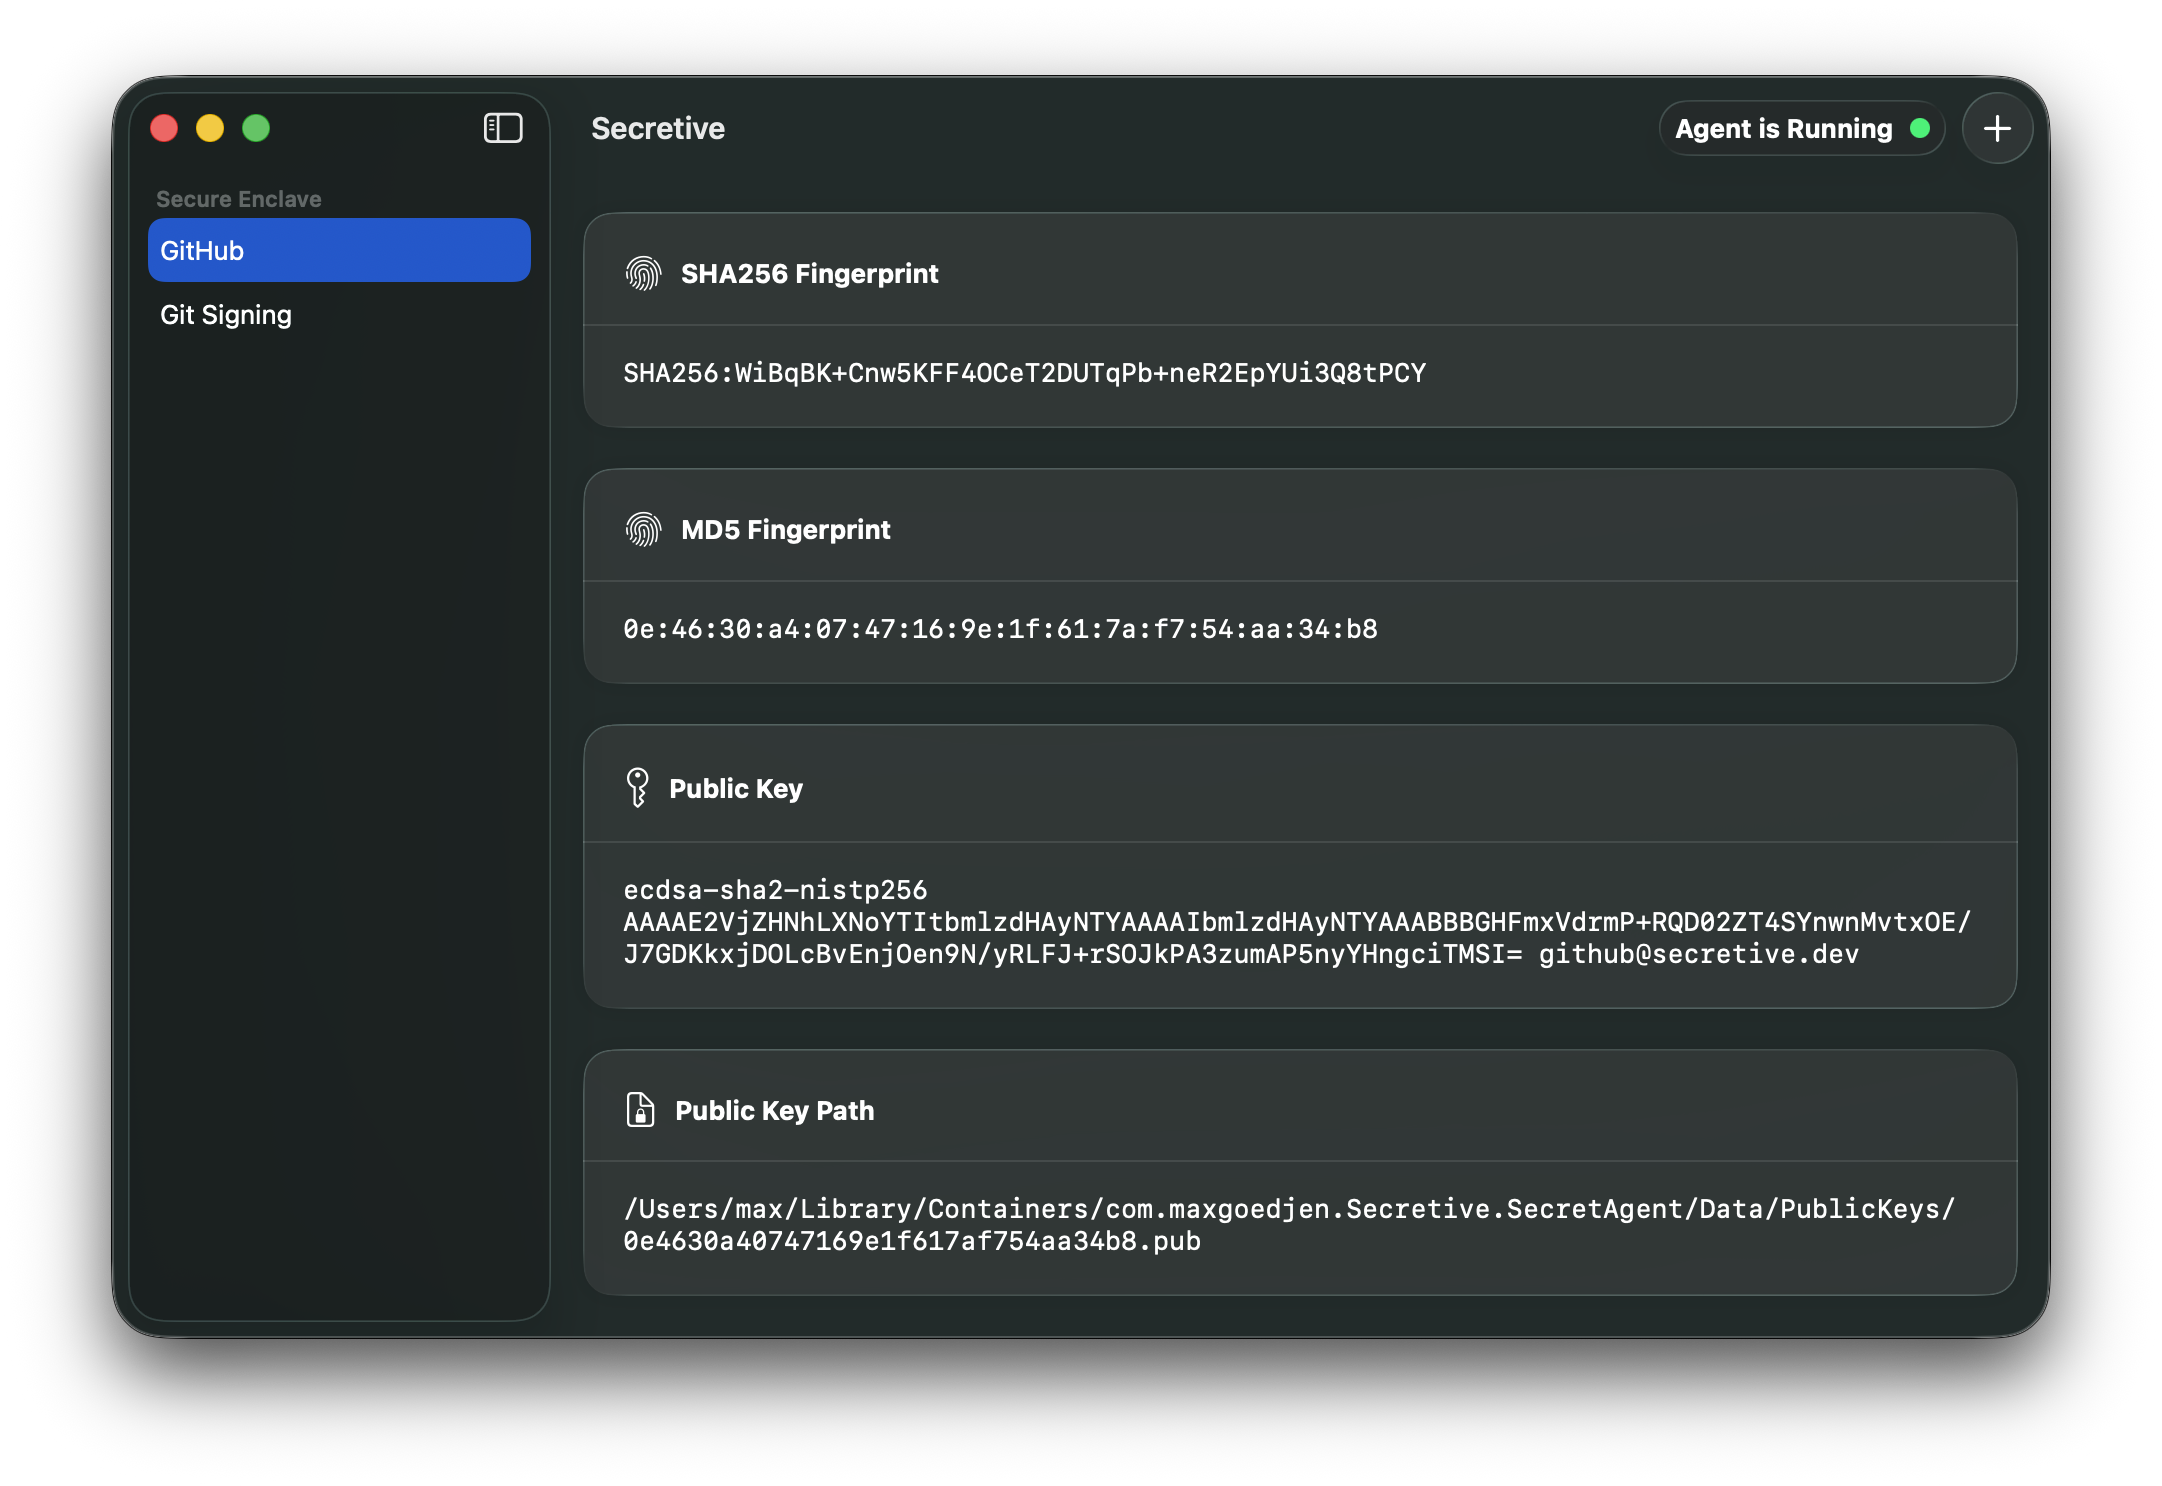 maxgoedjen/secretive
Proteggi le tue chiavi SSH con il Secure Enclave del tuo Mac
 shutdownrepo/smartbrute
Strumento per il password spraying e il brute force per Active Directory Domain Services.
 matthart1983/essh
Shell remote che sopravvivono alla caduta della connessione, basate su OpenSSH e tmux. Gestisci connessioni e sessioni in un'interfaccia utente da…
 joshuavanderpoll/cve-2025-69985
Exploit Python per CVE-2025-69985 che prende di mira il software SCADA FUXA. Invia un payload JSON appositamente creato all'endpoint /api/runscript…
 hackspeak/cve-2026-67279
Script Python proof-of-concept per la catena di takeover SSH di MikroTrick su MikroTik RouterOS (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) per…
 s3v3n-jg/cve-2026-76460
Laboratorio Flask didattico che simula il bypass di autenticazione CVE-2026-76460, con modalità vulnerabile, sicura e strict, più uno script di…
 tony102741/cve-2026-15469
# Analisi e analisi tecnica di CVE-2026-15469, una chiave privata RSA-512 del gruppo mesh hard-coded nei router TP-Link Deco, inclusi causa…
 kajzingerakos/cve-2026-25253
Proof-of-concept exploit per CVE-2026-25253, che dimostra l'esecuzione remota di codice con un solo clic in OpenClaw tramite furto del token di…








