
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 liam-worsley/cve-2025-32433-poc-analysis
Questa è un'analisi per CVE-2025-32433 (Vulnerabilità SSH di Erlang OTP). Non ho scritto alcun codice, ho solo scritto commenti che descrivono cosa…
 aj2108/cve-2026-8239
Analisi di sicurezza per un IDOR in Concrete CMS che espone le valutazioni delle conversazioni tramite un'autorizzazione mancante sull'endpoint…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
Avviso di sicurezza: Controlli di accesso insufficienti consentono l'eliminazione non autorizzata di stanze (Let's Chat)
 aj2108/cve-2026-8347
CVE-2026-8347 è una vulnerabilità di Insecure Direct Object Reference (IDOR) combinata con un livello di autorizzazione errato in Concrete CMS…
 atlasvector/certighost-cve-2026-54121
Writeup di rilevamento Splunk per CVE-2026-54121 (CertiGhost): abuso della certificate chase di AD CS che porta alla compromissione completa del…
 cognitive-functors/c4-meta-system
Difesa AI in produzione con protezione a 7 livelli: vincoli matematici, accesso object-capability, consenso O2 distribuito, etica SVETILO. Prima…
 h8su/wordpress-cve-2024-10924-exploit
Una prova di concetto (PoC) per CVE-2024-10924, una vulnerabilità nel plugin Really Simple SSL per WordPress che permette di bypassare…
 vulnmachines/zabbix-cve-2022-23131
Zabbix-SAML-Bypass: CVE-2022-23131
 themehackers/cve-2025-29972
CVE-2025-29927 è una vulnerabilità di sicurezza critica che colpisce Next.js, un popolare framework React per la creazione di applicazioni web…
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder repro ispirato a CVE-2026-88861: bypass MFA AAL1 al confine delle credenziali privilegiate
 1mxml/cve-2022-23131
Sfrutta il bypass dell'autenticazione SAML SSO di Zabbix (CVE-2022-23131) e include una query FOFA per individuare le istanze Zabbix vulnerabili.
 focused.hunts/the.vault
Gestore di password che dà priorità alla privacy con archiviazione locale e sincronizzazione bring-your-own-cloud su Google Drive, Microsoft OneDrive…
 alash3al/wp-allowed-hosts
un plugin che protegge il tuo sito WordPress dalla vulnerabilità CVE-2017-8295
 skelersecurity/wordpress-skelersecurity-core-security-cve-2026-63030
Plugin WordPress temporaneo che richiede autenticazione per l'endpoint Core REST Batch API per mitigare la catena di vulnerabilità wp2shell…
 fevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit
Vulnerabilità: debolezza nel flusso logico in Remote Access e Mobile Access
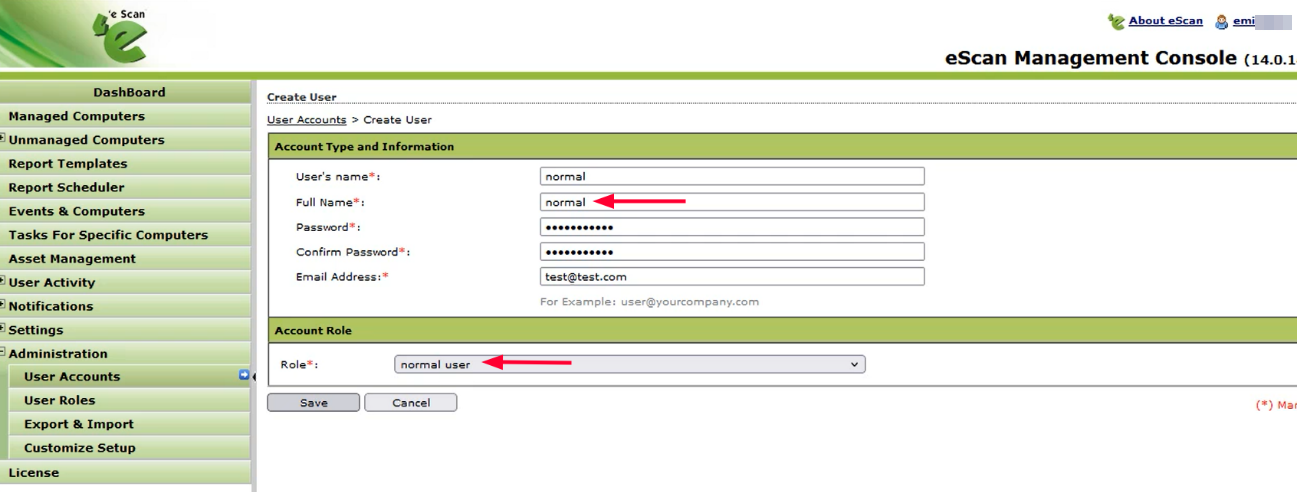 sahiloj/cve-2023-33730
eScan Management Console versione 14.0.1400.2281 contiene escalation dei privilegi tramite la funzione `GetUserCurrentPwd` che consente agli…
 adarsh14734/aegis-releases
Sandbox e proxy MCP che impedisce agli agenti di coding AI di leggere chiavi SSH, credenziali AWS e file .env, con policy deny-by-default e log di…
 randomrobbiebf/cve-2023-47840
Qode Essential Addons <= 1.5.2 - Autorizzazione mancante per l'installazione/attivazione arbitraria di plugin da parte di utenti autenticati…








