
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 jpts/cve-2020-1764-poc
Exploit proof-of-concept per il bypass dell'autenticazione CVE-2020-1764 in Kiali 0.4.0–1.15.0, che consente l'accesso API non autorizzato tramite…
 zhzyker/cve-2020-11444
Script di sfruttamento della vulnerabilità di accesso non autorizzato di Nexus 3
 al1ex/shiro-basic
Questo è un semplice progetto Shiro-basic, pensato solo per ambienti di pentest.
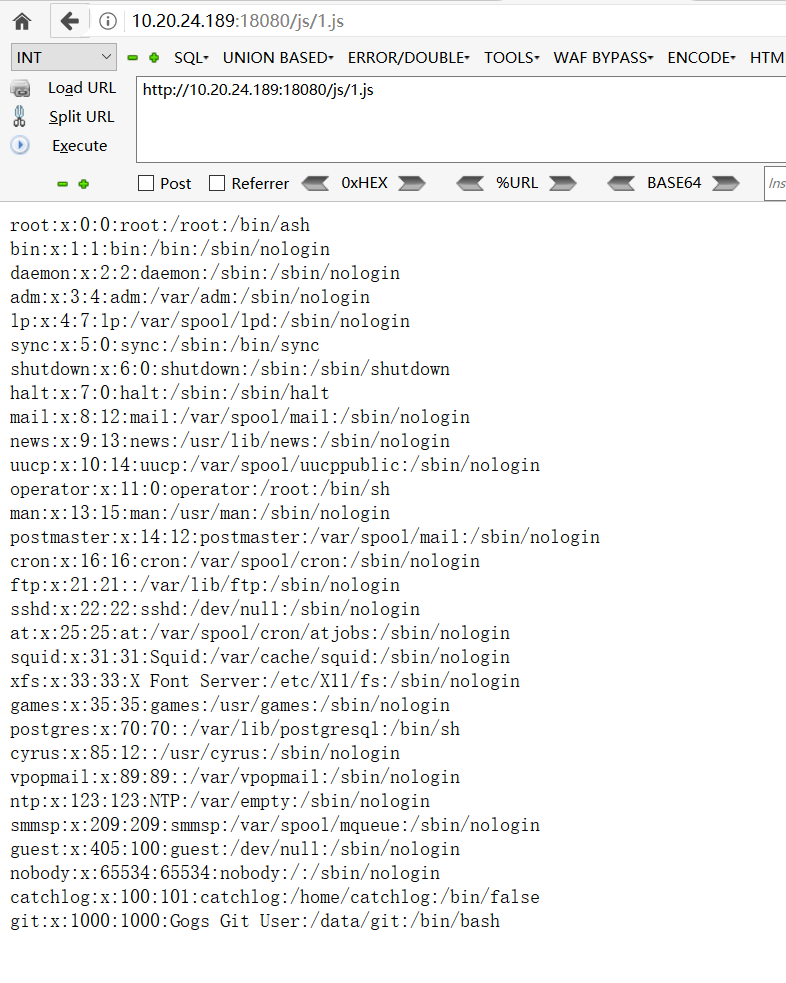 jas502n/gogs_rce
Exploit per Gogs RCE (CVE-2018-18925) che sfrutta la falsificazione di sessione e l'iniezione di hook Git per ottenere l'esecuzione arbitraria di…
 randomrobbiebf/wordpress-bf
Forza bruta su blog WordPress.
 fa1c0n35/vmware_vcenter_cve_2020_3952
Exploit per CVE-2020-3952 in vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 guardicore/vmware_vcenter_cve_2020_3952
Exploit per CVE-2020-3952 in vCenter 6.7
 jas502n/oa-tongda-rce
Office Anywhere – Sistema intelligente per l'ufficio in rete
 eddiejibson/limitrr-php
Migliore rate limiting in PHP con Redis.
 ianxtianxt/ms14-068
Strumento di penetrazione del dominio
 ricardojoserf/cve-2019-19033
Descrizione di CVE-2019-19033 e script per verificare la vulnerabilità in Jalios JCMS 10 (Bypass dell'autenticazione)
 nccgroup/sshession
Il tool backdoor multiplex SSH
 ignis-sec/cve-2019-10008
ManageEngine Service Desk Plus 10.0 Hijacking di account privilegiati
 jiansiting/cve-2019-10915
Exploit proof-of-concept per CVE-2019-10915 che mira a un bypass dell'autenticazione in Siemens TIA Administrator, consentendo esecuzione remota di…
 leosol/initroot
Sfruttare CVE-2016-10277 per bypassare Secure Boot e il blocco del dispositivo
 9aylas/backdooring-zmm100-fingerprint-devices
Bypass dell'autenticazione e backdoor automatica dei dispositivi
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Exploit per la vulnerabilità di padding oracle di Oracle Access Manager (CVE-2018-2879)
 virgula0/poc-cve-2018-10933
Exploit di bypass dell'autenticazione LibSSH tramite RCE








